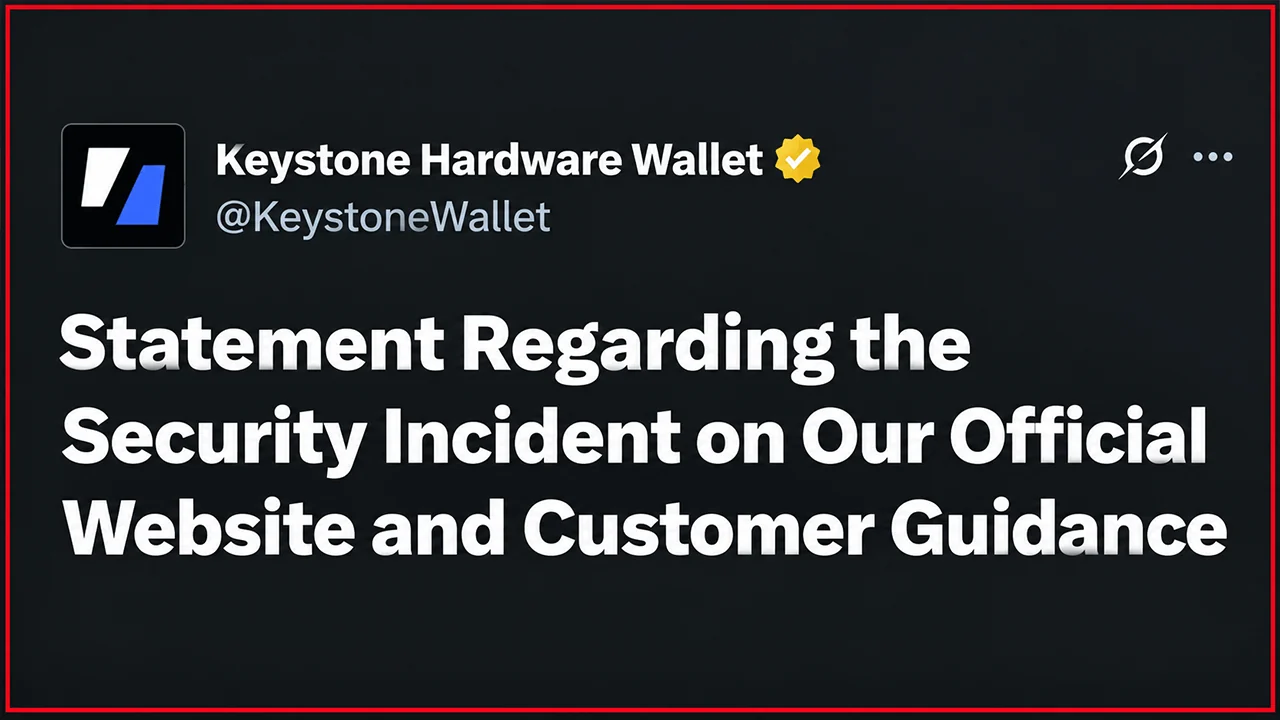
Breșă de securitate a site-ului Keystone a luat o turnură mult mai îngrijorătoare. Hackerii au obținut o cheie de autentificare a dispozitivului, obligând producătorul de portofele hardware să distrugă 18.835 de dispozitive, să suspende livrările și să facă față expunerii informațiilor personale ale aproape 26.000 de clienți.
Incident la Keystone: se agravează, 18.835 portofele crypto vor fi distruse
SCRIS DE

DISTRIBUIE
Puncte cheie
- Keystone va distruge 18.835 de portofele hardware după ce atacatorii i-au furat cheia de autentificare a dispozitivelor.
- Keystone a confirmat că 25.964 de înregistrări ale cumpărătorilor conțineau informații personale expuse în urma breșei de securitate.
- Compania a suspendat livrările și a avertizat că dispozitivele contrafăcute ar putea trece de procesul de autentificare.
Cheia de autentificare furată obligă Keystone să distrugă 18.835 de portofele
Ceea ce părea inițial a fi o breșă de securitate privind informațiile clienților s-a transformat într-o problemă de securitate considerabil mai gravă. Pe 26 octombrie 2026, Keystone a dezvăluit că atacatorii au obținut și cheia de autentificare utilizată pentru a stabili dacă portofelele sale hardware sunt autentice.
Compania a identificat sursa intruziunii într-o vulnerabilitate a unui instrument terț de monitorizare a datelor, care le-a permis atacatorilor să-și extindă privilegiile de acces. Keystone a detectat activități suspecte pe 20 octombrie, a dezactivat funcțiile vulnerabile ale site-ului web și a demarat o anchetă criminalistică.
Cheia WebAuth furată reprezintă o problemă deosebit de îngrijorătoare. Un atacator care o deține ar putea fabrica dispozitive contrafăcute capabile să treacă de verificările de autenticitate ale Keystone, expunând potențial cumpărătorii neavizați la furtul de active.
Keystone a explicat că cheia este încorporată permanent în timpul procesului de fabricație și nu poate fi rescrisă sau ștearsă. În consecință, producătorul de portofele hardware intenționează să distrugă toate cele 18.835 de dispozitive din stocul existent care conțin cheia compromisă. Portofelele nou fabricate vor primi o cheie de autentificare de înlocuire. Între timp, Keystone a suspendat livrările comenzilor restante de pe site-ul web și a trecut la precomenzi până când producția de înlocuire va fi gata.
Aproape 26.000 de înregistrări ale cumpărătorilor au fost expuse din cauza unei defecțiuni a sistemului de ștergere a datelor
Ancheta a scos la iveală, de asemenea, o defecțiune gravă în gestionarea datelor clienților de către Keystone. Din cele 51.083 de înregistrări ale cumpărătorilor de pe Shopify examinate, 25.964 conțineau informații personale, inclusiv nume, adrese de livrare, date de contact și istoricul achizițiilor din perioada 2024–2026. Keystone a recunoscut că sistemul său automat de ștergere a funcționat defectuos, permițând ca informațiile clienților să rămână stocate peste perioada de păstrare de 180 de zile prevăzută de politica companiei.
„Nu ne-am îndeplinit angajamentul de a șterge datele clienților la timp și ne asumăm responsabilitatea pentru această defecțiune”, a declarat compania.
Anchetatorii au identificat, de asemenea, 12.873 de înregistrări de comenzi neplătite care conțineau informații potențial sensibile despre clienți. Keystone a inclus aceste înregistrări în răspunsul său și a inițiat cereri suplimentare de ștergere. Producătorul a redus perioada de păstrare la 90 de zile și se așteaptă ca solicitările de ștergere a datelor cumpărătorilor depuse la 24 octombrie să fie finalizate pe 3 noiembrie. Cel mai recent raport de analiză post-incident al Keystone urmează dezvăluirii făcute de Foundation, un producător de portofele hardware din Boston care a suferit, de asemenea, o breșă de securitate a datelor clienților.
Deținătorii actuali de portofele primesc noi îndrumări de securitate
Keystone susține că frazele de recuperare, cheile private, datele de autentificare ale portofelelor și informațiile de plată nu au fost compromise. Clienților nu li se recomandă să-și mute criptomonedele doar din cauza acestui incident. Dispozitivele livrate înainte de 20 octombrie pot fi utilizate în continuare în siguranță dacă trec de procesul de autentificare, afirmă compania. Dispozitivele primite ulterior, care utilizează cheia compromisă, necesită o verificare suplimentară prin intermediul serviciului de asistență pentru clienți, chiar dacă autentificarea are succes.
Keystone a avertizat, de asemenea, clienții cu privire la mesajele frauduloase de rechemare care solicită returnarea dispozitivelor. Compania a depus rapoarte de reglementare în UE, Marea Britanie și alte jurisdicții, având în plan introducerea unor instrumente de căutare a breșelor de securitate și efectuarea unor audituri de securitate suplimentare. Pentru un producător care comercializează dispozitive concepute să elimine încrederea în terți, pierderea cheii care stabilește încrederea în propriul hardware reprezintă o contradicție deosebit de dificilă.

Electrum 4.8.3 remediază o vulnerabilitate a portofelului Bitcoin care permitea unor servere rău intenționate să preia controlul asupra majorărilor de comisioane și să îi păcălească pe utilizatori să aprobe furtul.
Citește acum: Atacul asupra Electrum a ascuns furtul de Bitcoin ca „majorare comisioane”

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.