Producătorul de portofele hardware Keystone a anunțat sâmbătă o breșă de securitate care a afectat datele clienților, după ce un acces neautorizat la site-ul său web a dus la divulgarea numelor, adreselor de livrare, informațiilor de contact și detaliilor privind achizițiile. Compania afirmă că frazele de recuperare și cheile private rămân în siguranță. Acest incident adaugă Keystone pe o listă tot mai lungă de producători de portofele hardware care se confruntă cu probleme de securitate în 2026, printre care se numără Ledger, Trezor, Safepal și Coldcard.
Scurgere de date la Keystone Wallet expune adresele cumpărătorilor
SCRIS DE

DISTRIBUIE
Puncte cheie
- Keystone a dezvăluit o breșă de securitate din 24 octombrie, care a expus informațiile de livrare ale clienților și detaliile achizițiilor.
- Keystone afirmă că cheile private, frazele de recuperare și informațiile de plată nu au fost compromise.
- Coldcard, Ledger, Trezor și Safepal s-au confruntat, de asemenea, cu incidente majore de securitate în 2026.
Breșă de securitate a datelor clienților Keystone expune cumpărătorii la escrocherii țintite
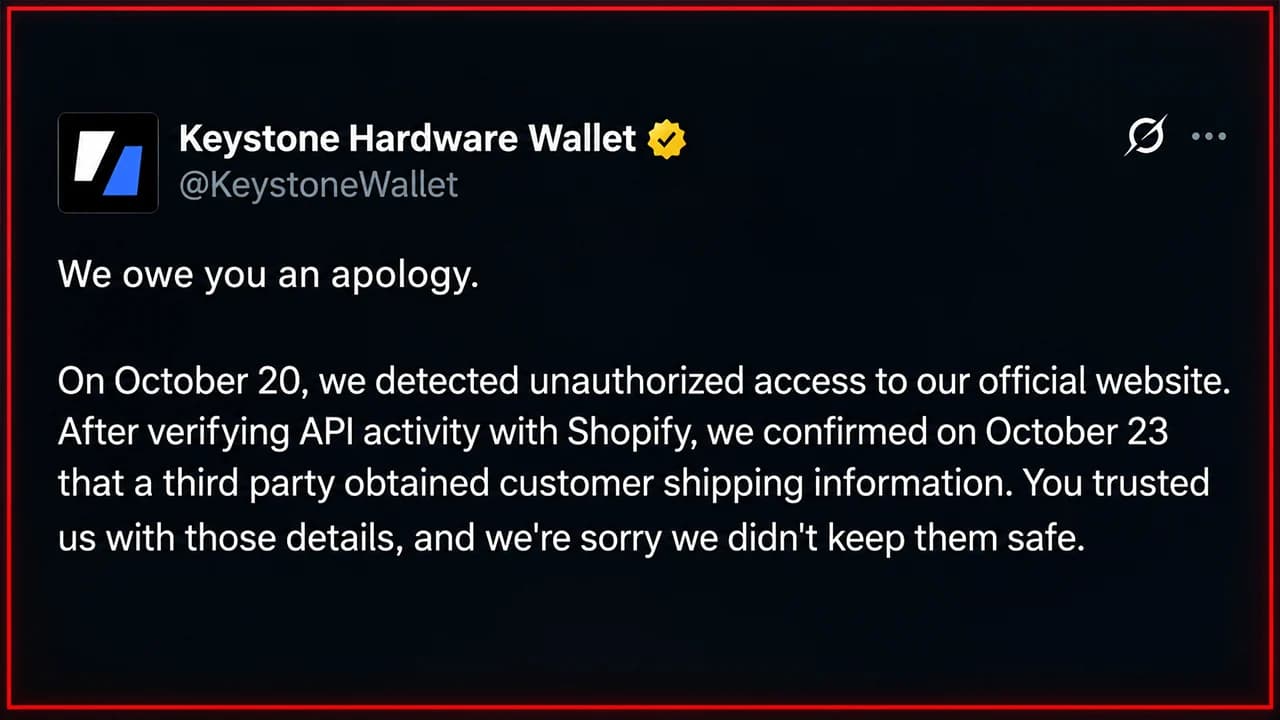
Un portofel hardware conceput pentru a păstra secretele legate de criptomonede offline s-a confruntat cu o problemă de securitate într-un loc cu totul diferit: magazinul său online. Sâmbătă, la ora 13:59 (ora de pe Coasta de Est a SUA), Keystone a dezvăluit că o parte neautorizată a obținut informații de livrare ale clienților prin intermediul site-ului său web, oferind potențial escrocilor detaliile personale necesare pentru a se da drept reprezentanți ai companiei.
Keystone insistă că frazele de recuperare, cheile private și informațiile de plată nu au fost compromise, dar incidentul ridică o întrebare incomodă cu privire la nivelul de protecție pe care îl oferă un portofel offline atunci când identitatea și adresa proprietarului său sunt expuse.
Keystone confirmă accesul neautorizat
Keystone a dezvăluit pe X că a detectat un acces suspect pe 20 octombrie și a examinat ulterior activitatea interfeței de programare a aplicațiilor (API) cu Shopify, furnizorul său de comerț electronic. Până pe 23 octombrie, compania a confirmat că o terță parte neautorizată a obținut numele clienților, informațiile de contact, adresele de livrare și detaliile achizițiilor.
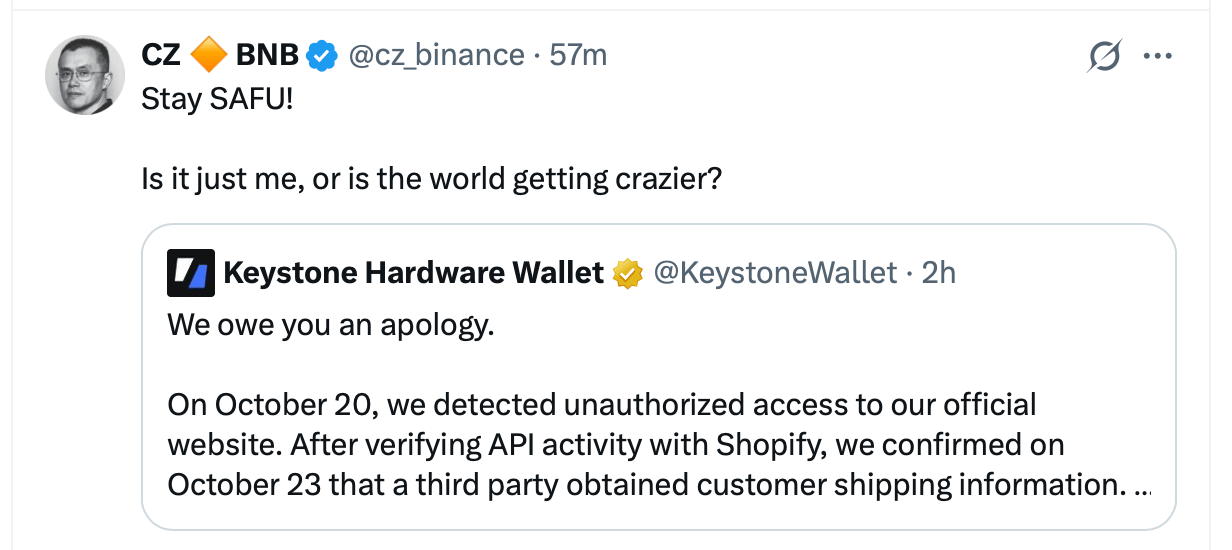
Compania afirmă că a blocat intruziunea, a remediat vulnerabilitatea și a început să notifice clienții afectați. Cu toate acestea, Keystone nu a dezvăluit câți cumpărători au fost expuși sau cum anume a avut loc accesul neautorizat.
Escrocii beneficiază de o potențială oportunitate
Pericolul imediat nu constă neapărat în faptul că cineva ar putea goli de la distanță un portofel hardware. Ci în faptul că cineva ar putea folosi informațiile legitime ale clienților pentru a pune la cale o înșelătorie convingătoare. Keystone a avertizat clienții cu privire la oferte frauduloase de rambursare, dispozitive de înlocuire și mesaje nesolicitate prin care se cer informații sensibile. Compania a subliniat că nu solicită niciodată fraze de recuperare sau chei private.
Un utilizator de pe X a scris despre această problemă cu o zi înainte ca Keystone să confirme atacul. „Vreau doar să atrag atenția asupra acestui aspect, deoarece sunt convins în proporție de 99% că baza voastră de date cu clienți ar fi putut fi compromisă. Am primit un apel de la un număr falsificat al SPVM din Montreal, iar tipul a încercat să mă manipuleze prin inginerie socială”, a scris utilizatorul OG Degen de pe X. Clienții ar trebui să verifice în mod independent comunicările prin intermediul site-ului oficial al Keystone, în loc să acceseze linkuri neașteptate.
Securitatea portofelelor hardware suferă o nouă lovitură în 2026
Dezvăluirea făcută de Keystone vine după un an dificil pentru producătorii de portofele hardware. Coldcard s-a confruntat cu o eroare majoră legată de aleatoritatea slabă a generării de seed-uri și cu pierderi estimate substanțiale, în timp ce Ledger a fost confruntată cu rapoarte privind dispozitive modificate distribuite prin intermediul unui distribuitor.
Trezor și Safepal au dezvăluit, de asemenea, încălcări ale securității informațiilor clienților care au implicat sisteme terțe de procesare a comenzilor sau de îndeplinire a acestora. Spre deosebire de incidentele care au implicat fraze de recuperare compromise, aceste expuneri au creat în primul rând oportunități pentru phishing și uzurparea identității.
În cazul Keystone, se pare că măsurile de apărare criptografică au rezistat. Întrebarea îngrijorătoare este dacă informațiile personale ale clienților au beneficiat de o protecție comparabilă.

Ledger dezvăluie existența unor dispozitive de spionaj ascunse, în timp ce Mediamarkt suspendă vânzările de portofele electronice pe fondul unor rapoarte privind manipularea produselor și al unor pierderi neconfirmate în valoare de 93 de milioane de dolari.
Citește acum: Scandalul implantului „Ledger Spy” îngheață vânzările la Mediamarkt

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.