Atacatorii au preluat controlul asupra infrastructurii de e-mail a companiei Foundation și au trimis notificări false privind retragerea de pe piață a portofelelor hardware, care conțineau numele reale ale clienților, adresele acestora și detaliile achizițiilor. Compania afirmă că a eliminat intrușii în termen de zece minute de la primirea sesizărilor utilizatorilor, însă informațiile personale ridică întrebări îngrijorătoare.
Fundația producătorului de portofele hardware: breșă de date clienți
SCRIS DE

DISTRIBUIE
Concluzii cheie
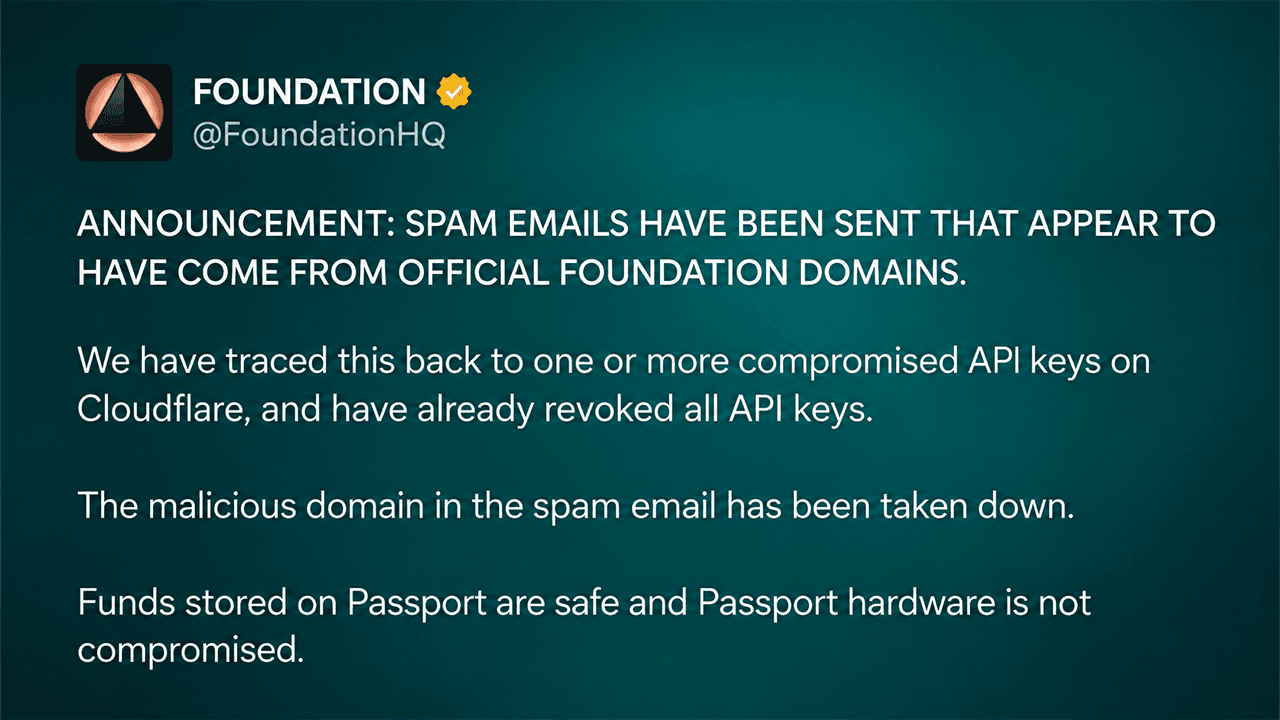
- Foundation afirmă că cheile API Cloudflare compromise au permis trimiterea de e-mailuri de phishing care se dădeau drept compania.
- Foundation afirmă că a oprit atacatorii în termen de zece minute de la primirea sesizărilor utilizatorilor, iar fondurile din Passport rămân în siguranță.
- Recenta breșă de securitate a datelor clienților Keystone se adaugă îngrijorărilor tot mai mari legate de phishingul prin portofele hardware.
Cheile API compromise au transformat e-mailurile oficiale în momeală de phishing
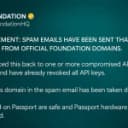
Producătorul de portofele hardware Foundation, cu sediul în Boston, a dezvăluit incidentul la sfârșitul zilei de 25 octombrie, explicând că cheile API Cloudflare compromise le-au permis atacatorilor să trimită mesaje care păreau să provină de pe domeniile sale oficiale.
E-mailurile îi avertizau pe deținătorii de Passport cu privire la o rechemare urgentă a produsului, susținând că componentele de afișare compromise expuneau bitcoin-ul lor la furt. Destinatarii erau redirecționați către un site web fals, asemănător cu aplicația complementară Envoy a companiei Foundation, unde atacatorii încercau să obțină frazele de recuperare sau să convingă victimele să transfere fonduri.
Anunțul inițial al companiei preciza: „Fondurile stocate pe Passport sunt în siguranță, iar dispozitivul hardware Passport nu este compromis.” Foundation a revocat cheile API Cloudflare, a dezactivat domeniul rău intenționat și a blocat trimiterea altor e-mailuri neautorizate. Directorul general Zach Herbert a declarat că compania a luat măsuri în termen de 10 minute de la primirea sesizărilor utilizatorilor.
Adresele clienților scot la iveală o problemă de securitate mai profundă
Atacul a luat o turnură și mai îngrijorătoare când destinatarii au descoperit că unele mesaje de phishing conțineau informații personale exacte, inclusiv adrese de domiciliu, numere de telefon și detalii privind istoricul achizițiilor.
Herbert a recunoscut că „o parte din infrastructura noastră backend a fost compromisă printr-o vulnerabilitate dintr-o aplicație găzduită de noi”. Ulterior, el a identificat aplicația ca fiind Cal.com și a indicat că atacatorii au accesat probabil căsuța de e-mail a serviciului de asistență pentru clienți al Foundation.
„Vom afla exact ce s-a întâmplat și vom oferi mai multe detalii mâine. Îmi pare foarte rău”, a scris Herbert pe X.
Alte surse posibile au inclus înregistrări ale clienților scurse anterior și achiziții recente efectuate prin magazinul Shopify al Foundation. Compania nu a stabilit amploarea totală a expunerii și nici nu a dezvăluit câte persoane au primit mesaje rău intenționate.
Se pare că chiar și foști candidați la un loc de muncă și persoane care au contactat Foundation cu ani în urmă au primit e-mailuri. Unii clienți care au solicitat anterior ștergerea datelor au întrebat, de asemenea, de ce informațiile lor au apărut în campanie.
Portofelele hardware rămân sigure pe măsură ce amenințările de phishing se înmulțesc
Asigurările oferite de Foundation fac distincția între compromiterea infrastructurii sale de comunicații și o breșă reală de securitate a dispozitivelor hardware Passport, inclusiv a modelelor Founder’s Edition, Core și Prime. Incidentul survine după ce Keystone a dezvăluit un acces neautorizat la site-ul său web, care a afectat numele clienților, adresele de livrare și informațiile privind comenzile. Această companie a susținut, de asemenea, că cheile private și frazele de recuperare nu au fost expuse.
Utilizatorii Foundation ar trebui să ignore notificările nesolicitate de retragere, să verifice anunțurile prin canalele oficiale și să nu introducă niciodată frazele de recuperare pe site-uri web. Oricine a dezvăluit o frază de recuperare ar trebui să transfere fondurile într-un portofel nou generat, folosind un dispozitiv de încredere.
Herbert și-a cerut scuze și a promis un raport detaliat privind incidentul. Deocamdată, întrebarea fără răspuns nu este dacă hardware-ul Passport a eșuat, ci cum au obținut atacatorii suficiente informații despre clienți pentru a face ca o avertizare frauduloasă să pară autentică.

Electrum 4.8.3 remediază o vulnerabilitate a portofelului Bitcoin care permitea unor servere rău intenționate să preia controlul asupra majorărilor de comisioane și să îi păcălească pe utilizatori să aprobe furtul.
Citește acum: Atacul asupra Electrum a ascuns furtul de Bitcoin ca „majorare comisioane”

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.