O vulnerabilitate de securitate veche de cinci ani a portofelelor hardware Coldcard a dus la intentarea unui proces împotriva producătorului Coinkite, după ce atacatorii ar fi sustras peste 140 de milioane de dolari în bitcoin. Acțiunea colectivă propusă susține că dispozitivele generau fraze de recuperare previzibile, expunând clienții la riscul de furt.
Coinkite, dată în judecată: breșă Coldcard a expus 140 mil.$ BTC
SCRIS DE

DISTRIBUIE
Puncte cheie
- Coinkite se confruntă cu o acțiune colectivă propusă, în care se invocă pierderi de peste 140 de milioane de dolari în bitcoin.
- Se presupune că firmware-ul Coldcard a generat fraze de recuperare previzibile timp de mai mult de cinci ani.
- Bitcoin.com News a contactat Coinkite în legătură cu procesul, dar nu a primit niciun răspuns până la momentul publicării.
O breșă de securitate a Coldcard declanșează un proces de 140 de milioane de dolari
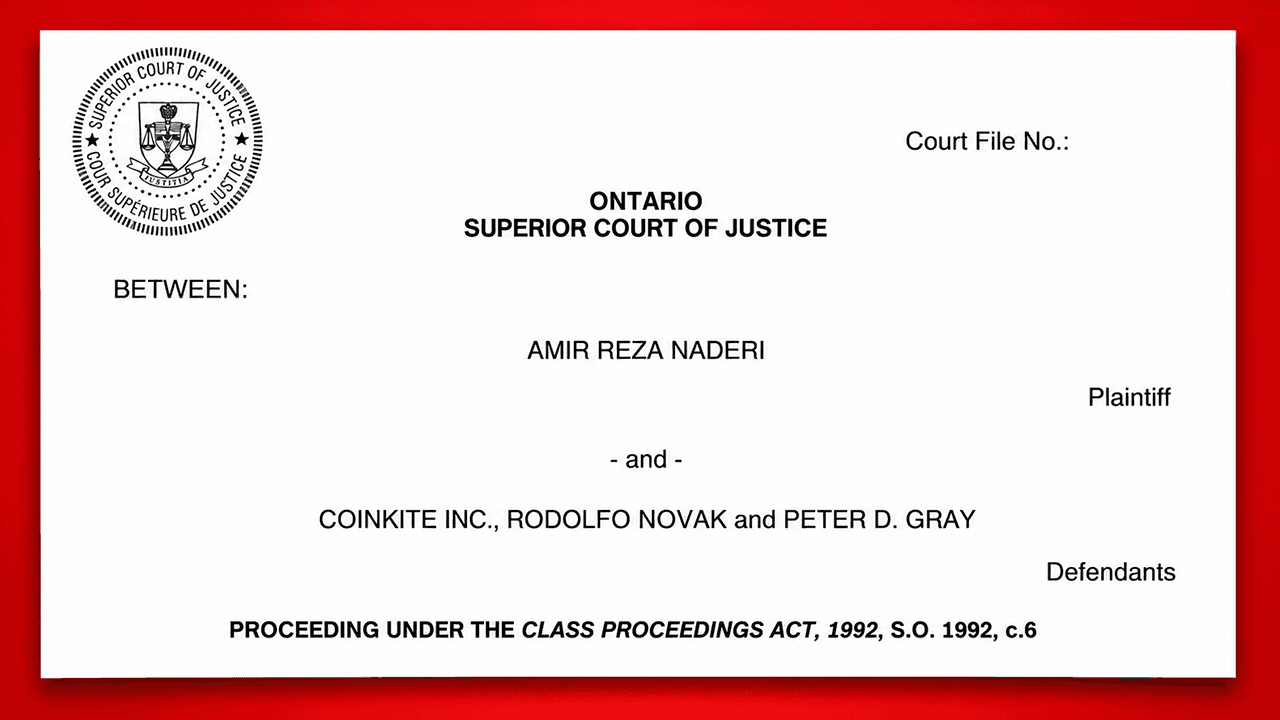
Un proces colectiv intentat pe 11 septembrie 2026 la Curtea Superioară de Justiție din Ontario îi numește ca pârâți pe Coinkite Inc., cu sediul în Toronto, și pe cofondatorii Rodolfo Novak și Peter D. Gray. Reclamantul Amir Reza Naderi, un rezident din Los Angeles, susține că o actualizare defectuoasă a firmware-ului lansată în martie 2021 a compromis securitatea portofelelor Coldcard timp de mai bine de cinci ani.
În plângere se menționează că dispozitivele conțineau o vulnerabilitate care „a subminat întregul scop și funcționalitatea dispozitivului”. Portofelele Coldcard sunt concepute pentru a proteja bitcoinul prin generarea de fraze secrete de recuperare, denumite în mod obișnuit „fraze-semință”. Aceste cuvinte le permit proprietarilor să-și recupereze fondurile în cazul în care dispozitivele lor sunt pierdute sau deteriorate.
Însă plângerea susține că software-ul a generat fraze previzibile în loc de fraze cu adevărat aleatorii, permițând atacatorilor să recreeze cheile private fără a deține fizic portofelele.
O singură eroare de firmware, mii de portofele vulnerabile
Presupusa problemă a avut la origine o „eroare de integrare a compilării și legării” care a determinat dispozitivele afectate să utilizeze generatorul de software Yasmarang al Micropython în locul generatorului de numere aleatorii bazat pe hardware, așa cum era prevăzut. În termeni simpli, se pare că dispozitivele au generat coduri de securitate mult mai ușor de ghicit decât li se promisese clienților.
Atacatorii au început să exploateze această vulnerabilitate pe 30 iulie 2026, furând, se pare, aproximativ 594 BTC în valoare de 38 de milioane de dolari în doar 25 de minute. Furturile ulterioare au făcut ca pierderile estimate în cadrul procesului să depășească 140 de milioane de dolari. Naderi susține că a pierdut personal 1,22940052 BTC, în valoare de aproximativ 79.764 de dolari, prin transferuri neautorizate efectuate pe 6 august.
Plângerea susține, de asemenea, că inginerul specializat în bitcoin James O'Beirne a avertizat Coinkite cu privire la această vulnerabilitate în mai 2025, cu mai mult de un an înainte de începerea furturilor.
Reclamanții solicită despăgubiri, în timp ce Coinkite se confruntă cu o anchetă
Producătorul de portofele criptografice Coinkite a dezvăluit public vulnerabilitatea pe 30 iulie și a lansat un firmware corectiv a doua zi. Cu toate acestea, simpla instalare a software-ului actualizat nu a putut proteja frazele de recuperare generate anterior. Clienții au trebuit, de asemenea, să creeze altele noi și să-și transfere bitcoin-ul. Procesul susține că Coinkite nu a notificat direct clienții afectați, în ciuda faptului că deținea informațiile lor de contact.
De asemenea, acesta contestă limitările de răspundere contractuală ale companiei, susținând că legile privind protecția consumatorilor prevalează asupra prevederilor care restricționează acțiunile în justiție și despăgubirile. Grupul propus include cumpărătorii pentru uz personal ai dispozitivelor Coldcard Mk2, Mk3, Mk4, Mk5 și Q. Reclamanții solicită despăgubiri compensatorii, despăgubiri punitive și alte măsuri reparatorii.
Cazul rămâne o acțiune colectivă propusă, iar acuzațiile sale nu au fost încă stabilite în instanță. Nu s-au acordat despăgubiri. Pentru clienții afectați, întrebarea centrală este dacă o companie care vinde protecție împotriva furtului de bitcoin poate fi trasă la răspundere financiară atunci când propriul său software de securitate ar fi deschis, se presupune, ușa.
Bitcoin.com News a contactat Coinkite pentru a obține un comentariu cu privire la proces și la acuzațiile aduse. Compania nu a răspuns până la momentul publicării, dar orice declarație primită ulterior va fi adăugată la acest articol.
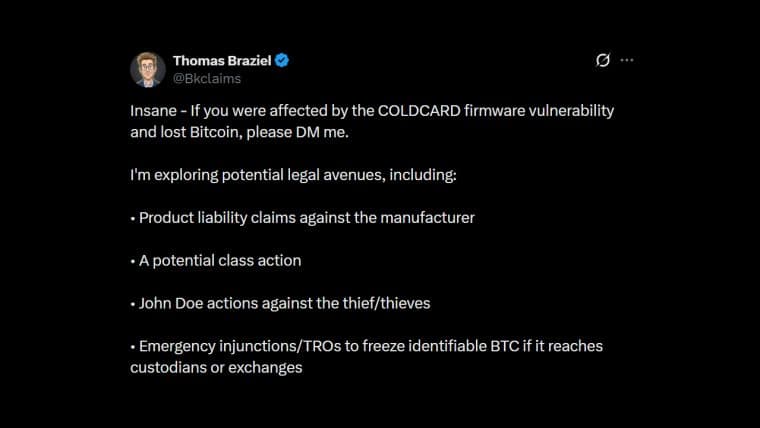
Coinkite ar putea face obiectul unor acțiuni în justiție după ce utilizatorii au pierdut peste 88 de milioane de dolari din cauza unei vulnerabilități a portofelului hardware Coldcard.
Citește acum: Coinkite se confruntă cu amenințarea unui proces colectiv, întrucât o eroare a portofelului Bitcoin le-a cauzat utilizatorilor pierderi de peste 1.300 BTC

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.