Chainflip a suferit o breșă majoră de securitate sâmbătă, 21 noiembrie 2026, când un atacator a sustras aproximativ 12 milioane de dolari din depozitele sale de bitcoin și ethereum. Incidentul a forțat protocolul de tranzacționare între lanțuri să se oprească de urgență și a determinat o scădere bruscă a prețului tokenului său nativ, FLIP.
Hacker Chainflip fură 12 mil. $, tokenul FLIP se prăbușește cu 69%
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Anchetatorii au descoperit o semnătură criptografică neobișnuită care ar putea explica modul în care au avut loc retragerile neautorizate.
- Atacatorul a convertit stablecoin-urile furate în ethereum înainte de a transfera mii de monede prin Tornado Cash.
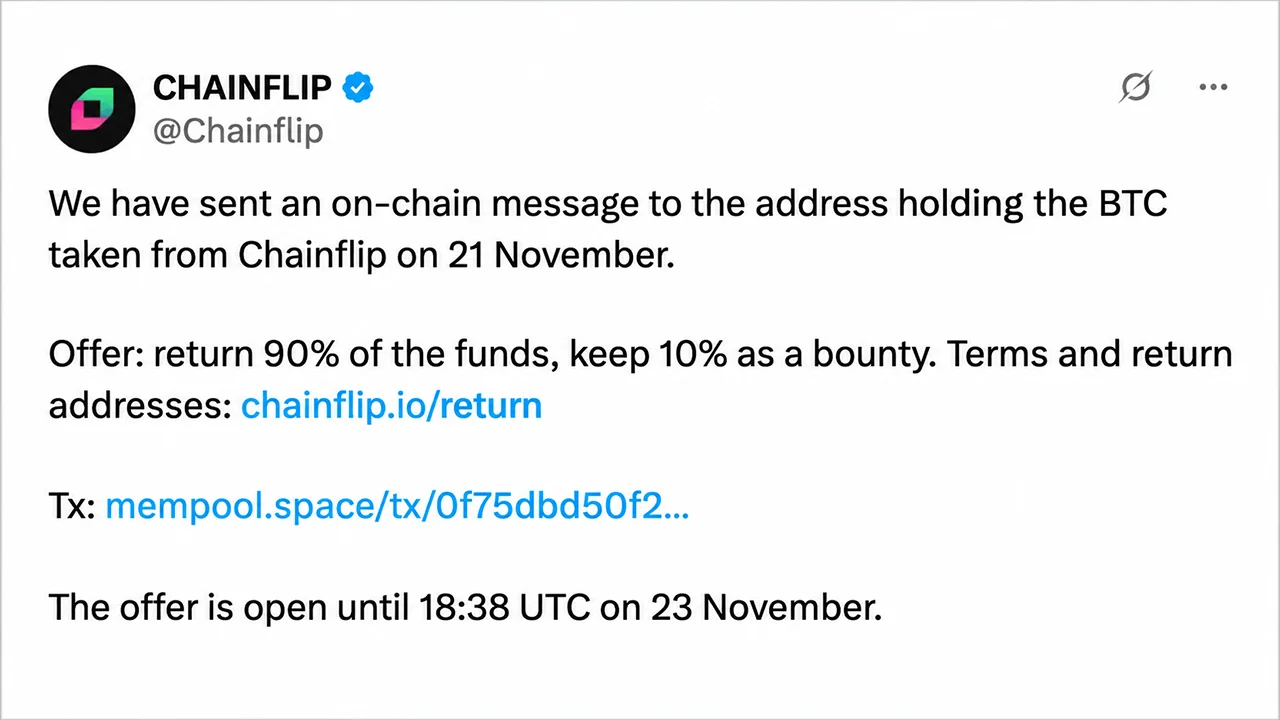
- Chainflip a oferit o recompensă de 10% pentru recuperarea fondurilor, termenul limită fiind stabilit pentru luni, 23 noiembrie.
Seifurile Chainflip au fost golite în urma unor tranzacții coordonate cu Bitcoin și Ethereum
Bursa descentralizată (DEX) cunoscută sub numele de Chainflip facilitează schimburile native de criptomonede între diferite blockchain-uri, fără a impune utilizatorilor să se bazeze pe active „wrapped” convenționale. Infrastructura sa funcționează printr-o rețea distribuită de până la 150 de validatori responsabili de gestionarea seifurilor comune și de autorizarea transferurilor.
În condiții normale, aproximativ 100 de validatori trebuie să participe la un proces de semnare cu prag înainte ca activele să poată părăsi aceste rezerve. Sistemul utilizează semnături criptografice agregate, cheile de semnare fiind de obicei rotite la fiecare trei zile pentru a limita expunerea. Intrusul a reușit să ocolească aceste măsuri de protecție.
Conform constatărilor din lanțul de blocuri, pregătirile au început în jurul datei de 11 noiembrie, când fondurile asociate atacatorului suspect au trecut prin Tornado Cash, un mixer de confidențialitate bazat pe Ethereum. Pe 20 noiembrie, persoana respectivă a achiziționat tokenuri FLIP și a înregistrat un cont de validator, stabilindu-și prezența în cadrul infrastructurii Chainflip.
Furtul a început în jurul orei 01:41 a.m. (ora Estului) pe 21 noiembrie, când o singură tranzacție cu bitcoin a transferat 122,86137042 BTC către o adresă nou creată. Aproximativ 20 de minute mai târziu, fondurile au fost mutate din nou, introducând o altă etapă în istoricul tranzacțiilor.
Retragerea din ether a urmat la ora 07:10:59 UTC, fiind executată prin funcția transferBatch a seifului. Această operațiune a transferat 520,2243399 ETH, 3.249.631,41 USDC și 758.141,33 USDT către adresa 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
Portofelul de la care a fost trimisă tranzacția, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, primise comisioanele inițiale de tranzacție de la Tornado Cash cu aproximativ un minut mai devreme. Istoricul tranzacțiilor, altfel gol, sugerează că adresa a fost creată special pentru această operațiune.
În câteva minute, fondurile în stablecoin au fost schimbate în ether prin Uniswap. Aproximativ 2.909 ETH au intrat ulterior în Tornado Cash prin 38 de tranzacții executate în doar 48 de secunde, obligând anchetatorii să urmărească o pistă fragmentată rapid.
O anomalie criptografică dezvăluie o potențială vulnerabilitate în securitatea validatorilor
Firma de analiză blockchain Bitquery a examinat 299.677 de semnături acceptate de Ethereum KeyManager al Chainflip începând din 2023, identificând o neregulă care distinge transferul neautorizat de activitatea obișnuită a seifului. Tranzacția conținea un nonce de 39 de cifre care se abătea de la modelul secvențial stabilit. Niciuna dintre celelalte semnături din setul de date istorice nu prezenta aceeași caracteristică.
Această constatare sugerează că autorizarea ar fi putut fi generată în afara procedurii obișnuite de semnare multipartită, posibil prin acces neautorizat la cheia de semnare agregată sau la suficiente părți criptografice.
Spre deosebire de atacurile de reentrare sau de vulnerabilitățile convenționale ale logicii contractuale, seiful a acceptat ceea ce părea a fi o semnătură validă. Prin urmare, întrebarea fundamentală se referă la modul în care atacatorul a obținut autoritatea necesară pentru a o genera, mai degrabă decât la faptul dacă contractul și-a executat corect instrucțiunile.
Chainflip Labs a stabilit ulterior o legătură între incident și validatorul nou înregistrat și a declarat că anchetatorii au identificat și corectat mecanismul specific responsabil. Cu toate acestea, organizația nu a publicat o analiză tehnică post-mortem cuprinzătoare care să explice cu precizie modul în care a avut loc expunerea.
Rotirea cheilor programată anterior a avut loc pe 18 noiembrie. În urma transferurilor neautorizate, validatorii au efectuat o altă rotire aproximativ o oră și 42 de minute mai târziu, înlocuind datele de autentificare potențial compromise înainte de termenul obișnuit. Alte seifuri, inclusiv Arbitrum, nu au înregistrat retrageri imediate comparabile.
Chainflip emite un ultimatum de recuperare cu o recompensă de 10%
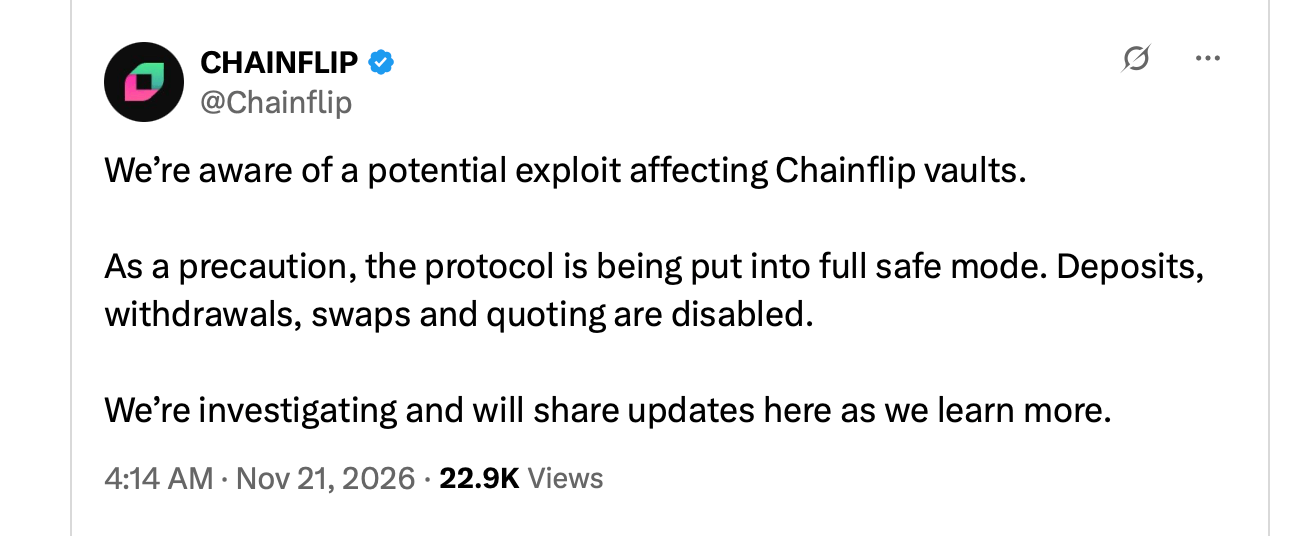
Dezvoltatorii au activat „Full Safe Mode”, suspendând depunerile, retragerile, schimburile și cotațiile de preț pe durata anchetei. Chainflip Labs a contactat ulterior autorul atacului printr-un mesaj on-chain, propunând ca 90% din sumele obținute să fie returnate înainte de ora 18:38 UTC, luni, 23 noiembrie, în schimbul permisiunii de a păstra restul de 10%.
Rambursarea solicitată consta în 110,57523337 BTC și 2.618,1 ETH, aceasta din urmă reprezentând deținerile convertite din partea Ethereum. Conform acordului propus, Chainflip ar clasifica o rambursare efectuată la timp drept o recuperare de tip „white-hat” și și-ar retrage plângerile existente depuse la autoritățile de aplicare a legii.
Comunicatul a avertizat, de asemenea, că firmele de supraveghere a blockchain-ului au semnalat adresele implicate și monitorizau retragerile din mixerul de confidențialitate. Se pare că anchetatorii au identificat serverul utilizat pentru înregistrarea validatorilor, alături de metadate suplimentare care ar putea fi utile în stabilirea identității autorului.
Chainflip a confirmat că autoritățile primiseră deja sesizări privind furtul. Până la data de 22 noiembrie, nu fusese anunțată nicio restituire, iar organizația nu prezentase un plan formal de compensare pentru utilizatorii afectați.
Prăbușirea prețului FLIP anulează creșterea din noiembrie
Falimentul de securitate a întrerupt ceea ce fusese până atunci o lună încurajatoare pentru criptomoneda nativă a protocolului. FLIP se tranzacționa în jur de 0,30 USD la începutul lunii noiembrie, înainte de a urca în intervalul 0,45–0,48 USD între 18 și 20 noiembrie. Lichidarea ulterioară a șters aceste câștiguri, împingând activul către prețurile observate ultima dată la sfârșitul lunii mai.
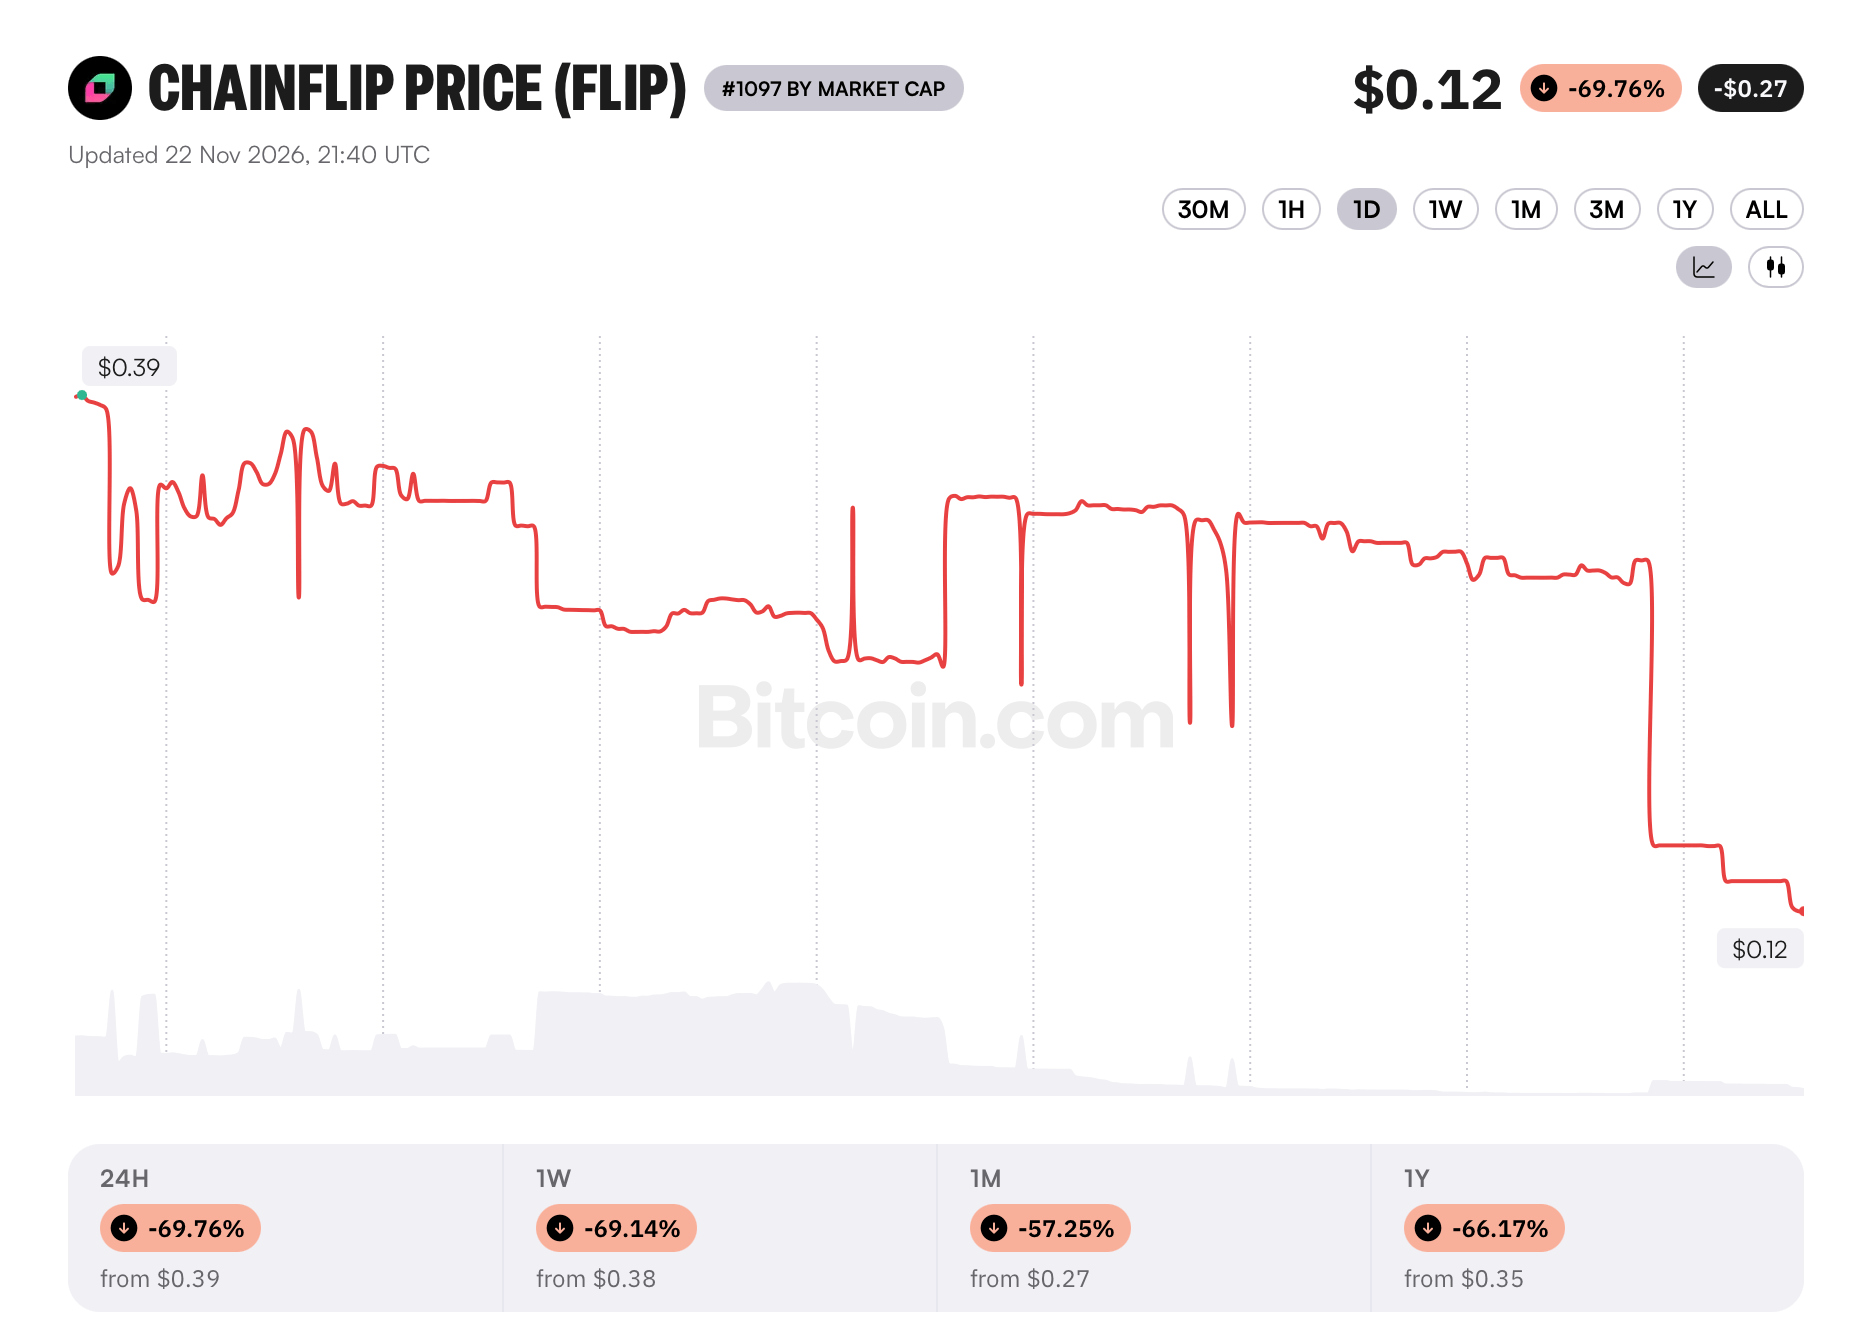
Până duminică, fluxul de prețuri de pe Bitcoin.com indica cotații între 0,12 și 0,15 dolari pe FLIP, pierderile raportate în ultimele 24 de ore ajungând la aproximativ 60% până la 66%. Diferențele dintre platformele de tranzacționare au reflectat lichiditatea redusă și condițiile volatile. Acest episod a reînviat, de asemenea, îngrijorările generate de vulnerabilitatea exploatată de Chainflip pe 12 septembrie, când o eroare în nota de tranzacție TRON a permis unui atacator să obțină rambursări duplicate în valoare totală de aproximativ 736.442 USDT.
Această vulnerabilitate anterioară a implicat interpretarea incorectă a depozitelor procesate anterior ca fiind schimburi eșuate. Validatorii au aprobat în cele din urmă rambursarea furnizorilor de lichiditate afectați folosind fonduri excedentare. Cel mai recent incident prezintă o provocare substanțial diferită, deoarece slăbiciunea suspectată vizează infrastructura de autorizare în sine, mai degrabă decât o eroare izolată de procesare a tranzacțiilor.
Pentru Chainflip, prejudiciul financiar imediat reprezintă doar o parte a problemei. Termenul limită de recuperare care se apropie, întrebările tehnice fără răspuns și incertitudinea legată de despăgubirea clienților pun protocolul în fața unui test dificil al arhitecturii sale de securitate. Chiar dacă activele dispărute vor fi recuperate, stabilirea motivului pentru care măsurile de protecție distribuite au eșuat va rămâne esențială pentru restabilirea încrederii.
Bitcoin ar putea atinge pragul de 50.000 de dolari dacă valul de vânzări de pe Nasdaq continuă, după ce, în weekend, valul de vânzări a dus criptomoneda aproape de 55.000 de dolari. Bitcoin a revenit peste
Citește acum: Arthur Hayes: Bitcoin poate ajunge la 50.000 $ dacă Nasdaq scade

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.