O vulnerabilitate de securitate la Web3Auth a obligat furnizorul de portofele Cosmos, Keplr, să suspende autentificările prin Google și Apple după ce cheile private au fost expuse, ceea ce a declanșat o serie de tranzacții neautorizate la scară largă. Analiștii din domeniul blockchain au identificat transferuri în valoare de peste 6 milioane de dolari, deși operațiunile de recuperare complică estimarea sumei totale furate.
Breșă la portofelul Keplr: transferuri de 6 milioane $ în Cosmos
SCRIS DE

DISTRIBUIE
Concluzii cheie
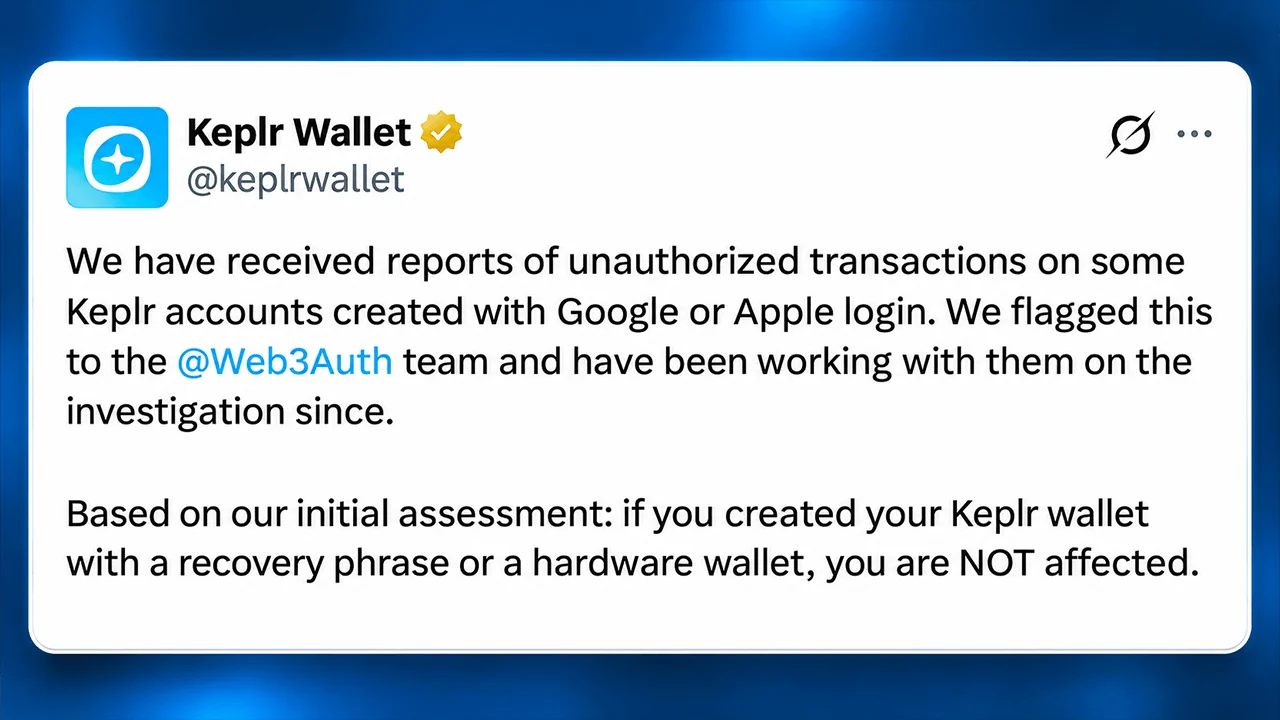
- Keplr a suspendat autentificările prin Google și Apple pe 7 noiembrie, în urma unui incident de securitate care a implicat furnizorul terț de autentificare Web3Auth.
- Bitquery a identificat transferuri din portofele în valoare de aproximativ 6,01 milioane de dolari pe mai multe rețele Cosmos, dar unele tranzacții au făcut parte din eforturile de recuperare.
- Conturile cu fraze de recuperare și portofelele hardware rămân neafectate, în timp ce Web3Auth și Keplr lucrează pentru a securiza portofelele vulnerabile care utilizează autentificarea prin rețelele sociale.
Vulnerabilitatea Web3Auth expune conturile Keplr cu autentificare prin rețelele sociale
Problemele au început vineri, 6 noiembrie, când Web3Auth a dezvăluit o problemă de securitate care afecta infrastructura utilizată de serviciile terțe. Sâmbătă dimineața, Keplr raporta tranzacții neautorizate care implicau conturi create prin autentificarea Google și Apple, ceea ce a determinat furnizorul de portofele să dezactiveze ambele metode de autentificare.
Josh Lee, cofondator al Chainapsis, compania din spatele Keplr, a clarificat ulterior că vulnerabilitatea a provenit de la Web3Auth, nu de la software-ul propriu al Keplr. Estimările inițiale sugerau că aproximativ 20% dintre conturile cu autentificare prin rețele sociale au fost afectate, deși, potrivit rapoartelor, doar o mică parte dintre acestea au fost exploatate.
Această distincție este importantă deoarece funcția de autentificare prin rețele sociale a Keplr se bazează pe o infrastructură de chei terță parte, mai degrabă decât pe frazele de recuperare convenționale controlate de utilizator. Această comoditate simplifică integrarea în lumea criptomonedelor, dar creează dependențe care nu există în cazul portofelelor hardware tradiționale și al sistemelor bazate pe fraze-semință.
Compania de analiză blockchain Bitquery a examinat tranzacțiile din perioada 6-7 noiembrie, identificând o activitate intensă de golire a portofelelor pe platformele Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon și Injective.
Ancheta sa a estimat că adresele colectoare au primit active în valoare de cel puțin 6,01 milioane de dolari, pe baza evaluărilor înregistrate pe 7 noiembrie. Cosmos Hub a reprezentat aproximativ 3,50 milioane de dolari, urmat de Osmosis cu 1,04 milioane de dolari și Injective cu 615.000 de dolari.
De ce estimarea furtului de 6 milioane de dolari realizată de Keplr este complicată
Analiza Bitquery a identificat aproximativ 44.700 de chei private distincte implicate în această activitate, 86% dintre portofelele afectate de pe cele șapte rețele interconectate înregistrând transferuri după avertismentul inițial al Keplr. Pierderile medii ale portofelelor au fost de doar 1,34 dolari, deși cel mai mare transfer individual s-a ridicat la aproape 325.000 de dolari.
Anchetatorii au documentat, de asemenea, aproximativ 1,96 milioane de ATOM stakați care au fost transferați fără perioada obișnuită de deblocare de 21 de zile. Tranzacțiile au utilizat mecanisme de staking lichid, transformând pozițiile în tokenuri de acțiuni transferabile, redirecționând în același timp aproximativ 251.000 de dolari din recompensele de staking.
Cu toate acestea, dezvăluirile ulterioare au introdus o complicație importantă. Keplr și Web3Auth au confirmat că operațiunile de recuperare white-hat foloseau calea de acces expusă pentru a muta activele vulnerabile în custodie protectivă.
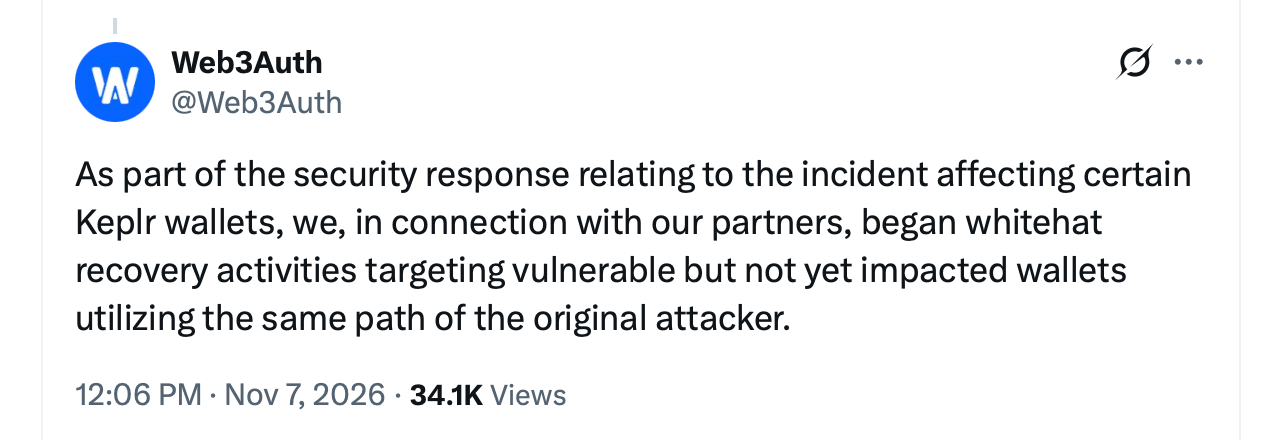
Duminică, 8 noiembrie, Keplr a identificat adrese de recuperare care se suprapuneau cu mai multe portofele colectoare examinate de Bitquery. În consecință, suma de 6,01 milioane de dolari reprezintă transferurile observate, nu o contabilizare verificată a furtului irecuperabil.
| Rețeaua blockchain | Adresă de recuperare verificată |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injectiv | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babilon | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr și Web3Auth încep eforturile de recuperare
Web3Auth susține că fondurile transferate prin operațiunile sale de protecție rămân în siguranță. Keplr, pe de altă parte, a avertizat că unii utilizatori afectați ar putea constata solduri neașteptat de goale, deoarece activele lor au fost mutate în locuri sigure.
Companiile nu au dezvăluit cauza tehnică exactă a vulnerabilității, nu au stabilit o cifră definitivă a pierderilor și nu au anunțat un program cuprinzător de rambursare.
Utilizatorii care și-au creat conturi prin intermediul companiilor globale de tehnologie Google sau Apple ar trebui să evite depunerea de active suplimentare, să transfere deținerile lichide rămase în portofele recent securizate și să ignore ofertele nesolicitate de recuperare. Activele stocate în staking pot necesita o procesare suplimentară.
Deocamdată, incidentul scoate la iveală o contradicție incomodă în proiectarea portofelelor de criptomonede. Simplificarea gestionării cheilor private poate face aplicațiile blockchain mai accesibile, dar externalizarea autentificării introduce un alt punct potențial de eșec. Până când transferurile de protecție vor fi reconciliate cu retragerile rău intenționate, cea mai recentă criză de securitate din industrie, în valoare de milioane de dolari, rămâne atât un mister contabil, cât și o urgență tehnică.

Breșă de securitate la Gnosis Pay expune informațiile clienților, inclusiv adresele de domiciliu, numerele cardurilor și portofelele criptografice asociate, ceea ce stârnește îngrijorări.
Citește acum: Scurgere de date la Gnosis Pay expune date confidențiale ale clienților

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.