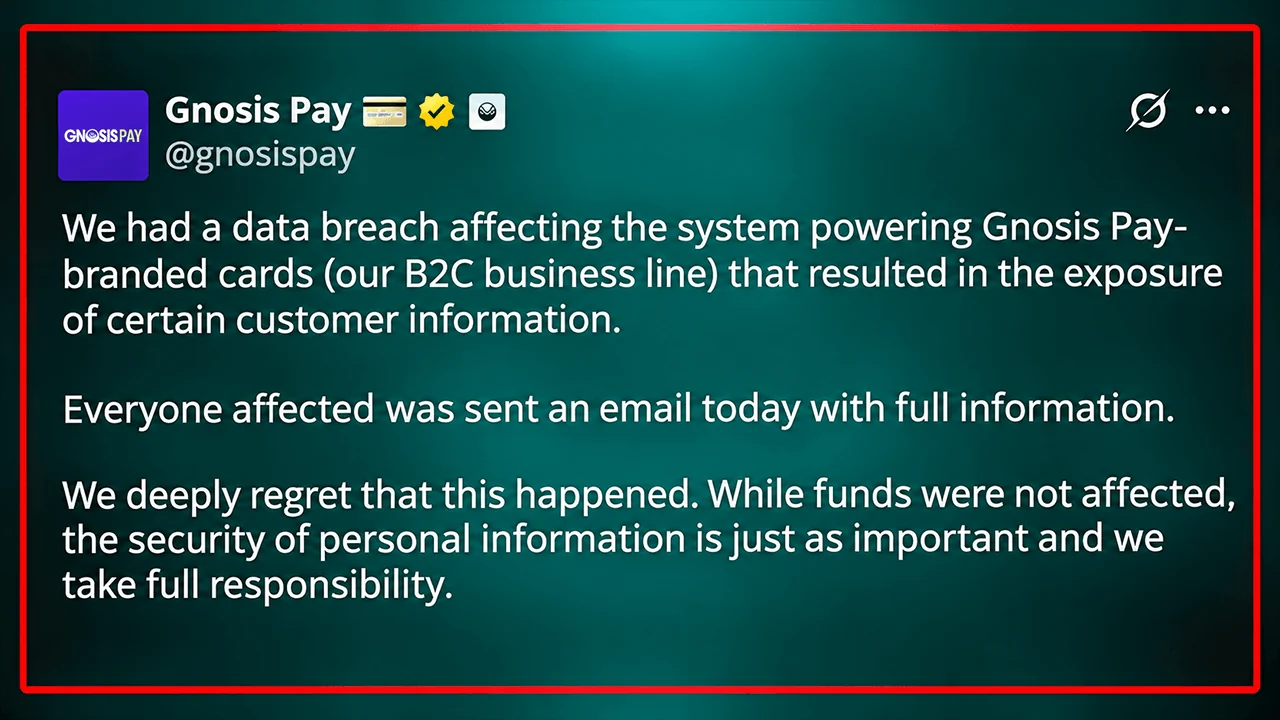
Gnosis Pay a confirmat o breșă de securitate vineri, 6 noiembrie 2026, după ce accesul neautorizat la vechiul său sistem de carduri pentru consumatori a dus la expunerea informațiilor clienților. Un utilizator afectat a raportat că numele său, adresa de domiciliu, numărul cardului și portofelele de criptomonede asociate au fost compromise, deși compania afirmă că fondurile clienților rămân în siguranță.
Scurgere de date la Gnosis Pay expune date confidențiale ale clienților
SCRIS DE

DISTRIBUIE
Puncte cheie
- Gnosis Pay a detectat accesul neautorizat pe 3 noiembrie 2026 și a dezvăluit breșa de securitate pe 6 noiembrie, inițiind măsuri de limitare a impactului în termen de două ore de la detectare.
- Fondatorul Rotki, Lefteris Karapetsas, a raportat că informațiile expuse includeau numele său complet, adresa de domiciliu, numărul cardului și adresele portofelelor de criptomonede asociate.
- Sistemul de carduri pentru consumatori afectat urmează să fie retras din uz pe 20 decembrie 2026, în timp ce platforma enterprise a companiei nu a fost afectată, potrivit rapoartelor.
Ce s-a întâmplat cu Gnosis Pay?
Furnizorul de servicii de plată cu criptomonede a dezvăluit incidentul la trei zile după ce sistemele de monitorizare au identificat accesul neautorizat. Conform actualizării privind breșa de securitate a datelor furnizate de Gnosis Pay, intruziunea a afectat infrastructura de carduri business-to-consumer (B2C), și nu platforma enterprise care susține programele sale de plăți white-label.
„Pe 3 noiembrie 2026, sistemele noastre de monitorizare au detectat un acces neautorizat la sistemul care gestionează cardurile marca Gnosis Pay (linia noastră de afaceri B2C), ceea ce a dus la expunerea anumitor informații despre clienți”, a explicat compania.
Gnosis Pay a subliniat că personalul său de securitate a reacționat imediat, inițiind măsuri de limitare a incidentului în termen de două ore de la detectare. Ulterior, compania a înlocuit datele de autentificare afectate și a remediat vulnerabilitatea responsabilă de intruziune.
„Breșa de securitate s-a limitat la sistemul care gestionează cardurile marca Gnosis Pay, care era deja programat să fie retras din uz la 20 decembrie 2026”, a declarat Gnosis Pay. „Platforma noastră enterprise, care susține toate programele noastre de carduri white-label, nu a fost afectată.”
Compania nu a dezvăluit public câți clienți au fost afectați și nici nu a publicat o listă completă a informațiilor expuse. În schimb, deținătorii de carduri afectați au primit notificări personalizate în care se specificau în detaliu înregistrările conturilor la care s-a accesat.
Adresele portofelelor Gnosis Pay au fost expuse alături de nume și adrese de domiciliu
Consecințele potențiale depășesc sfera fraudei convenționale cu carduri de plată. Lefteris Karapetsas, fondatorul aplicației de monitorizare a portofoliului de criptomonede Rotki, a raportat că informațiile sale compromise includeau numele complet, adresa de domiciliu, numărul cardului și toate adresele de portofel de criptomonede asociate contului său.
„Sunt extrem de dezamăgit. M-ați pierdut deja ca utilizator, dar ați fi putut măcar să-mi protejați datele… E o rușine, serios”, a scris Karapetsas.
Această dezvăluire ilustrează o contradicție incomodă legată de plățile cu criptomonede în custodie proprie. Deși clienții păstrează controlul asupra activelor lor digitale, infrastructura centralizată de plăți poate acumula în continuare informații care leagă persoane identificabile de adrese blockchain care pot fi urmărite public.
Astfel de combinații creează oportunități pentru atacuri de phishing țintite, uzurparea identității și, potențial, intimidare fizică, în special atunci când adresele de domiciliu însoțesc informațiile financiare. Cu toate acestea, informațiile disponibile nu confirmă faptul că înregistrările expuse au fost deja exploatate în aceste scopuri.
Karapetsas nu a fost singurul dezamăgit. „Puteți să închideți mâine, ca să nu mai existe un al treilea atac cibernetic, vă rog?”, a răspuns un utilizator X la postarea Gnosis Pay X pe această temă. „Ce adresă ar trebui să folosesc ca să vă dau în judecată până la capăt?”, a întrebat un alt cont X.
Gnosis Pay introduce verificări 3D Secure după breșa de securitate
Gnosis Pay a introdus verificarea obligatorie 3D Secure pentru plățile online cu cardul, intensificând în același timp monitorizarea activităților suspecte legate de carduri și portofele digitale. Aceste măsuri de protecție vor rămâne active până la retragerea programată a sistemului pentru consumatori, pe 20 decembrie.
„Ne cerem scuze sincer”, a declarat compania. Gnosis Pay a adăugat:
„Înțelegem cât de gravă este expunerea informațiilor dvs. personale și regretăm profund că s-a întâmplat acest lucru. Deși fondurile nu au fost afectate, recunoaștem că securitatea informațiilor personale este la fel de importantă.”
Furnizorul și-a notificat, de asemenea, partenerii și emitentul cardului, comunicând în același timp cu autoritățile relevante în materie de protecție a datelor. Gnosis Pay a declarat că efectuează o revizuire cuprinzătoare a securității și organizează o monitorizare specializată pentru a identifica dovezi privind utilizarea abuzivă a informațiilor furate. Compania a avertizat:
„Fiți suspicioși față de orice e-mail, mesaj text, apel sau scrisoare neașteptată referitoare la Gnosis Pay, la o aplicație parteneră sau la cardul dumneavoastră, chiar dacă aceasta conține datele dumneavoastră reale sau o achiziție reală.”
„Nu divulgați niciodată fraza de inițializare, cheile private, codul PIN sau numărul complet al cardului”, a adăugat Gnosis Pay, subliniind că reprezentanții legitimi nu vor solicita niciodată date de autentificare sensibile și nu vor instrui clienții să transfere fonduri prin intermediul unor comunicări nesolicitate.
Dezvăluirea din noiembrie urmează unui incident separat din iunie 2026 care a implicat infrastructura legată de Gnosis și care, potrivit rapoartelor, a dus la pierderi de aproximativ 1,5 milioane până la 1,8 milioane de dolari, sumă pe care Gnosis a acoperit-o ulterior.
Spre deosebire de acel incident, cea mai recentă breșă amenință în principal confidențialitatea datelor personale, mai degrabă decât custodia imediată a activelor. Cu toate acestea, această distincție oferă un confort limitat atunci când înregistrările de identitate compromise pot asocia permanent persoanele cu tranzacțiile transparente de pe blockchain.
Retragerea din uz a infrastructurii vulnerabile poate elimina expunerea viitoare prin intermediul acelui sistem, dar nu poate anula divulgarea informațiilor personale sensibile. Gnosis Pay afirmă că fondurile clienților rămân în siguranță, însă identitățile expuse, adresele de domiciliu și conexiunile la portofelele de criptomonede prezintă riscuri de confidențialitate care nu pot fi pur și simplu anulate.
Incidentul Gnosis Pay urmează unei lungi serii de breșe de securitate din industria criptomonedelor din 2026. Ledger a expus informații despre clienți în ianuarie, urmată de scurgerea de date de la Safepal care a afectat aproape 40.000 de clienți și de breșa de securitate de la Trezor care a implicat aproximativ 81.000 de persoane. Keystone a suferit o intruziune în octombrie, care a expus aproape 26.000 de înregistrări ale cumpărătorilor, în timp ce Chainalysis a dezvăluit o breșă de securitate care a implicat datele de autentificare ale utilizatorilor și token-urile de autentificare.
Hackerii de la Binance au transformat 175 de milioane de dolari în altcoins furați în 2.300 de BTC, iar Elliptic a identificat 20.000 de portofele și 65.000 de tranzacții.
Citește acum: Atacul cibernetic asupra Binance: hackerii mai strâng 2.300 Bitcoin

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.