Binance a revocat toate cheile API asociate cu Signalplus joi, 5 noiembrie 2026, după ce platforma de tranzacționare terță parte a semnalat o potențială problemă de securitate. Bursa a declarat că sistemele sale interne nu au fost afectate, iar fondurile clienților au rămas în siguranță.
Binance retrage accesul la API Signalplus după atacul de 6,34 mld.$
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Binance a revocat cheile API ale Signalplus pe 5 noiembrie, în urma unei potențiale probleme de securitate.
- CZ a îndemnat utilizatorii Signalplus să-și revocă datele de autentificare API conectate la alte burse.
- Binance afirmă că problema Signalplus nu are nicio legătură dovedită cu atacul cibernetic din 29 octombrie.
Măsura de precauție vine la doar o săptămână după atacul cibernetic de la Binance, în valoare de 6,34 miliarde de dolari, din 29 octombrie, când atacatorii ar fi compromis 17 portofele „hot” pe mai multe blockchain-uri. Deși incidentele au avut loc la câteva zile distanță unul de celălalt, nu există dovezi care să stabilească o legătură între ele.
Binance revocă cheile API Signalplus ca măsură de precauție
Binance a întrerupt integrările cu SignalPlus după ce a primit o notificare privind o posibilă problemă de securitate care implica serviciul extern de tranzacționare.
„În urma unei potențiale probleme de securitate semnalate de platforma terță SignalPlus, am eliminat în mod proactiv toate cheile API legate de SignalPlus, ca măsură de precauție imediată”, a anunțat platforma de tranzacționare pe X. Compania a adăugat:
„Sistemele proprii ale Binance nu sunt afectate. Fondurile utilizatorilor rămân în siguranță.”
Signalplus este o companie de tehnologie financiară cu sediul în Hong Kong, care oferă instrumente de tranzacționare bazate pe inteligență artificială (AI), analize ale opțiunilor și servicii de execuție. Software-ul său se conectează la platformele de tranzacționare de criptomonede prin intermediul interfețelor de programare a aplicațiilor (API), permițând clienților să execute tranzacții fără a-și transfera activele în afara platformei.
Clienții Binance afectați au fost îndrumați să își verifice pozițiile și ordinele în curs direct prin conturile lor. Bursa a recomandat să se aștepte până când Signalplus confirmă că problema a fost rezolvată înainte de a stabili noi conexiuni API. Bursa centralizată (CEX) a îndemnat, de asemenea, utilizatorii să activeze lista albă de adrese IP, care restricționează accesul API la adresele de internet aprobate, și a încurajat alte platforme integrate să-și examineze măsurile de securitate.
CZ îi avertizează pe traderi să revocă cheile API Signalplus
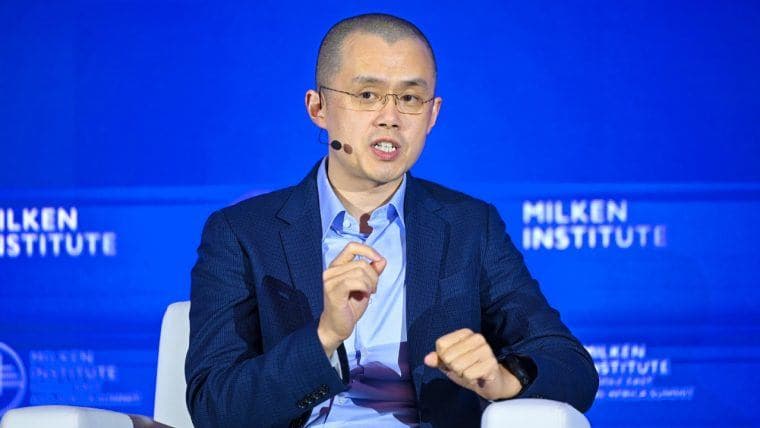
Fondatorul Binance, Changpeng Zhao, cunoscut sub numele de CZ, a emis un avertisment mai amplu, sugerând traderilor să-și verifice conexiunile Signalplus dincolo de Binance.
„Dacă utilizați SignalPlus pentru orice altă platformă de tranzacționare, este momentul să vă revocați toate cheile API”, a declarat Zhao pe rețelele sociale. El a continuat cu o altă avertizare:
„În general, se recomandă să nu vă stocați cheile API pe nicio platformă terță parte. 🙏”
Zhao a menționat, de asemenea, Deribit, o bursă de instrumente derivate pe criptomonede specializată în opțiuni și contracte futures, subliniind că platforma a semnalat această problemă. Cofondatorul Binance, Yi He, a reiterat anunțul companiei, afirmând: „Sistemele proprii ale Binance nu sunt afectate.”
Declarația sa specifică a sfătuit clienții să-și verifice ordinele deschise, să amâne reconectarea datelor de autentificare afectate și să implementeze liste albe de adrese IP. Problema de securitate a Signalplus rămâne slab definită în spațiul public. Nici natura vulnerabilității suspectate, nici faptul dacă atacatorii au accesat datele de autentificare ale clienților nu au fost stabilite în declarațiile furnizate.
Avertismentul privind Signalplus vine în urma atacului cibernetic de 6,34 miliarde de dolari asupra Binance
Cea mai recentă măsură de precauție survine în contextul în care Binance continuă să facă față consecințelor breșei de securitate din 29 octombrie, care a dus la furtul de criptomonede în valoare de aproximativ 6,34 miliarde de dolari. Atacul anterior a implicat sisteme de dezvoltare compromise, software rău intenționat și acces neautorizat la infrastructura de semnare a portofelelor. Ulterior, atacatorii au transferat active pe mai multe blockchain-uri.
FBI a atribuit acel furt grupului nord-coreean „TraderTraitor”, asociat și cu atacul cibernetic asupra Bybit din 2025. Coreea de Nord a negat orice responsabilitate. Se pare că emitenții de stablecoin-uri și partenerii din industrie au înghețat sau interceptat aproximativ 2,85 miliarde de dolari. Binance s-a angajat să acopere pierderile clienților și a început să redeschidă retragerile în etape începând cu 1 noiembrie. Până la dimineața zilei de 5 noiembrie, estimările bazate pe urmărirea blockchain-ului indicau că aproximativ 3,2 miliarde de dolari în criptomonede se aflau sub controlul atacatorilor, în principal bitcoin (BTC) și ethereum (ETH).
Nu există nicio legătură publică între problema Signalplus și atacul asupra Binance de săptămâna trecută
Distincția dintre cele două incidente este semnificativă. Se pare că breșa de securitate din octombrie a implicat infrastructura internă de portofele a Binance, în timp ce cea mai recentă măsură de securitate vizează datele de autentificare API asociate unei platforme independente de tranzacționare. Decizia Binance de a revoca accesul ridică, de asemenea, întrebări cu privire la permisiunile de tranzacționare ale terților, în special atunci când serviciile externe păstrează date de autentificare capabile să inițieze tranzacții.
Pentru clienții care se întreabă dacă ar trebui să-și revoce cheile API Signalplus, sfatul lui Zhao se extinde și la conexiunile cu alte burse, în timp ce Binance a invalidat deja datele de autentificare afectate pe platforma sa. Binance afirmă că sistemele sale și fondurile clienților nu sunt afectate, dar amploarea problemei de securitate Signalplus rămâne neconfirmată.
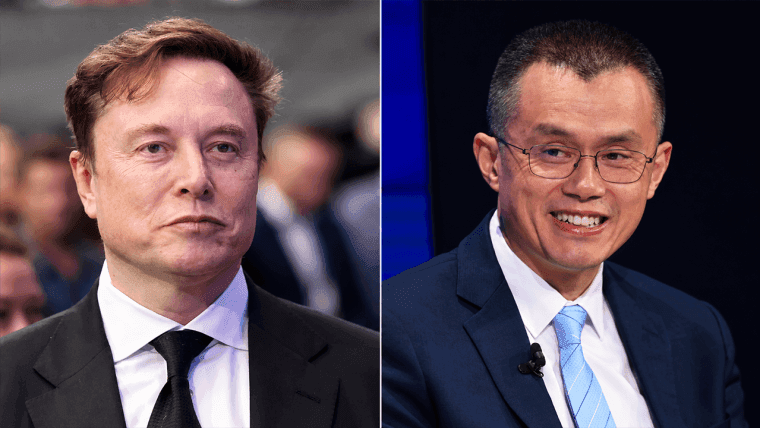
Glumele lui Elon Musk referitoare la atacul cibernetic asupra Binance l-au determinat pe CZ să menționeze participația bursei legată de SpaceX, în valoare de peste 1 miliard de dolari, în timp ce Yi He a apărat situația financiară a acesteia.
Citește acum: CZ îi cere lui Elon Musk să oprească provocările despre atacul Binance de 6,3 mld.$

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.