CoinDCX a confirmat o pierdere de 16 milioane de dolari în criptomonede la doar trei zile după ce directorul său general a catalogat activitatea suspectă a portofelelor drept o „alarmă falsă”. Bursa indiană a recunoscut că s-au acumulat depozite în portofele compromise, presupuse a fi retrase din uz, în urma unei defecțiuni a sistemului de transfer automat. CoinDCX susține că a acoperit pierderile și că soldurile clienților rămân în siguranță, dar anchetatorii din domeniul blockchain au contestat explicația companiei cu privire la momentul în care acele portofele au încetat să funcționeze.
CoinDCX recunoaște pierdere de 16 mil. $ după ce CEO-ul a ignorat transferuri suspecte
SCRIS DE

DISTRIBUIE
Concluzii cheie
- CoinDCX a confirmat o pierdere de 15,99 milioane USDT pe 25 octombrie, la câteva zile după ce directorul său general a respins activitatea suspectă.
- ZachXBT și Bitquery au contestat afirmațiile CoinDCX conform cărora infrastructura portofelelor compromise fusese scoasă din uz.
- CoinDCX afirmă că a absorbit pierderile, ceea ce duce pierderile totale legate de securitate din 2025 și 2026 la aproximativ 60 de milioane de dolari.
CoinDCX recunoaște o pierdere de 16 milioane de dolari la câteva zile după ce directorul executiv a respins semnalele de alarmă privind un atac cibernetic
Bursa indiană de criptomonede CoinDCX a recunoscut că a pierdut aproape 16 milioane de dolari din portofelele de depozit compromise. Recunoașterea din 25 octombrie a urmat descoperirii făcute de anchetatorii din domeniul blockchain, conform căreia adresele presupuse a fi retrase din uz au continuat să gestioneze fonduri mult timp după o breșă de securitate de 44 de milioane de dolari din iulie 2025.
CoinDCX insistă că clienții nu vor suporta prejudiciul financiar, dar incidentul ridică o întrebare incomodă cu privire la modul în care s-au acumulat milioane de dolari în portofele pe care compania îi avertizase deja pe utilizatori să le abandoneze.
De la o alarmă falsă la recunoașterea pierderii de 16 milioane de dolari
Pe 21 octombrie, observatorii blockchain au identificat aproximativ 15,99 milioane USDT care părăseau adresele asociate CoinDCX pe rețeaua Tron. Fondurile au fost distribuite ulterior către mai multe platforme majore de tranzacționare a criptomonedelor.
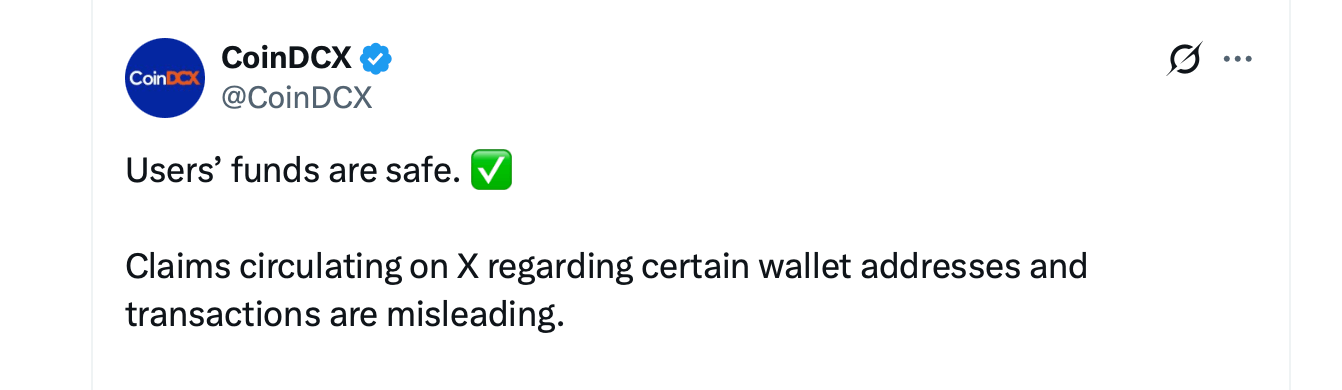
CEO-ul Sumit Gupta a respins rapoartele inițiale pe 22 octombrie, susținând că adresele fuseseră compromise în timpul atacului din anul precedent și nu mai făceau parte din infrastructura activă a CoinDCX. El a caracterizat activitatea drept „o alarmă falsă”.
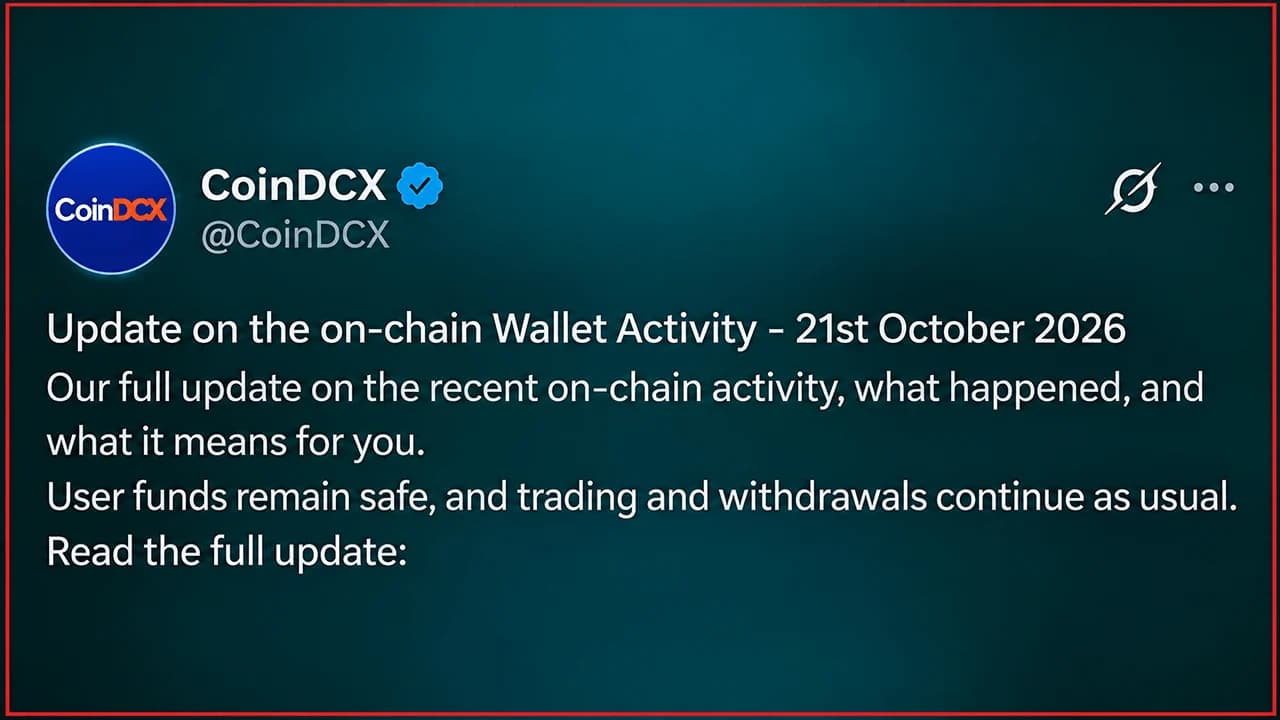
Trei zile mai târziu, CoinDCX a confirmat că 15,99 milioane USDT dispăruseră într-adevăr din infrastructura sa de portofele scoasă din uz.
Portofelele care au refuzat să se retragă
CoinDCX a explicat că unii clienți au continuat să depună fonduri în adrese învechite, în ciuda avertismentelor. Un sistem automat conceput pentru a transfera aceste depozite în portofele sigure a funcționat defectuos, permițând acumularea soldurilor.
Anchetatorul din domeniul blockchain, ZachXBT, a contestat explicația inițială a companiei, indicând dovezi conform cărora anumite adrese au rămas operaționale luni de zile după breșa de securitate din 2025. Analiza independentă realizată de Bitquery a identificat, de asemenea, activitate continuă a portofelelor până în octombrie 2026, contrazicând sugestiile conform cărora infrastructura ar fi fost complet abandonată.
Două breșe de securitate, pierderi de aproape 60 de milioane de dolari
CoinDCX afirmă că conturile clienților au fost creditate, deținerile din stocarea la rece au rămas intacte, iar tranzacționarea și retragerile au continuat în mod normal. Bursa a absorbit acum pierderi de aproape 60 de milioane de dolari în urma a două incidente care s-au întins pe o perioadă de 15 luni.
Cel mai recent incident readuce în prim-plan modul în care platformele de tranzacționare a criptomonedelor gestionează adresele de depunere mai vechi, în special cele asociate cu breșe de securitate anterioare. CoinDCX susține că fondurile clienților rămân în siguranță și că impactul financiar a fost absorbit în întregime de companie.

Fundația afirmă că hackerii au exploatat cheile API ale Cloudflare pentru a trimite notificări false privind retragerea pașapoartelor, folosind datele reale ale clienților.
Citește acum: Fundația producătorului de portofele hardware: breșă de date clienți

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.