Luxor Technology a confirmat o redirecționare neautorizată a puterii de calcul destinate mineritului de bitcoin prin intermediul platformei sale Commander, punând capăt speculațiilor privind un presupus atac care ar fi implicat mii de echipamente de minerit. Compania afirmă că incidentul a fost rezolvat în două ore, iar clienții afectați vor primi despăgubiri integrale.
Luxor confirmă atacul cibernetic asupra operațiunilor de minerit Bitcoin
SCRIS DE

DISTRIBUIE
Puncte cheie
- Luxor a confirmat că puțin peste o duzină de conturi ale clienților au fost afectate de redirecționarea neautorizată a puterii de calcul prin intermediul platformei sale Commander.
- CEO-ul Nick Hansen a atribuit compromiterea unui „vector sofisticat bazat pe inteligență artificială”, deși compania nu a detaliat public mecanismul.
- Luxor afirmă că a remediat vulnerabilitatea în decurs de două ore, a împiedicat exfiltrarea datelor și va despăgubi clienții afectați pentru veniturile pierdute din minerit.
Luxor rupe tăcerea cu privire la breșa de securitate din domeniul mineritului de Bitcoin
Ceea ce inițial părea a fi o deturnare neconfirmată a mineritului de bitcoin s-a transformat într-un incident de securitate confirmat, Luxor Technology recunoscând că atacatorii au redirecționat echipamentele de minerit prin intermediul platformei sale de gestionare Commander.
Într-o declarație oficială emisă duminică, 15 noiembrie 2026, Luxor a dezvăluit că sistemele interne de monitorizare au detectat modificări neautorizate ale configurațiilor grupurilor de minerit, determinând o reacție imediată din partea echipei tehnice. Echipa a scris:
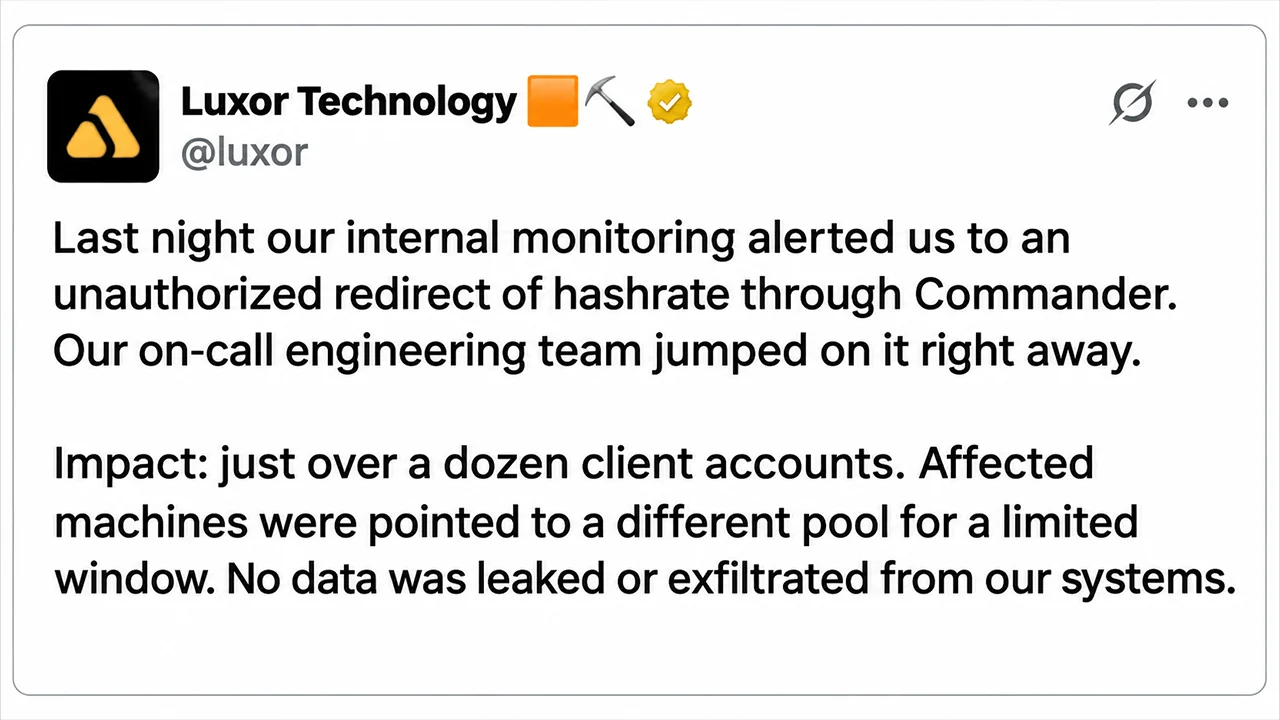
„Noaptea trecută, sistemul nostru intern de monitorizare ne-a alertat cu privire la o redirecționare neautorizată a puterii de calcul prin intermediul Commander. Echipa noastră de ingineri de gardă a intervenit imediat.”
Potrivit Luxor, au fost afectate puțin peste o duzină de conturi ale clienților, echipamentele de minerit fiind redirecționate temporar către un alt pool. Compania susține că nicio informație nu a fost furată din sistemele sale.
„Impact: puțin peste o duzină de conturi ale clienților. Echipamentele afectate au fost redirecționate către un alt pool pentru o perioadă limitată. Niciun fel de date nu au fost divulgate sau sustrase din sistemele noastre”, a dezvăluit echipa pe X.
Luxor a explicat că inginerii săi au remediat problema din Commander în decurs de două ore și au început să restabilească configurațiile inițiale ale echipamentelor afectate. Compania s-a angajat, de asemenea, să despăgubească fiecare client afectat pentru puterea de calcul deturnată în timpul incidentului. „Despăgubiri: fiecare client afectat va fi plătit integral pentru hashrate-ul redirecționat, ca și cum ar fi minat în mod normal”, a adăugat Luxor.

Compania a subliniat, de asemenea, că breșa de securitate s-a limitat la Commander, pool-ul de minerit și firmware-ul LuxOS rămânând neafectate.
CEO-ul Nick Hansen atribuie breșa de securitate unui atac sofisticat bazat pe inteligență artificială
CEO-ul Luxor, Nick Hansen, a oferit ulterior o relatare mai personală a incidentului, recunoscând întreruperea operațională și identificând ceea ce a descris ca fiind o intruziune asistată de inteligență artificială.
„Ultimele 12 ore au fost destul de grele”, a scris Hansen. El a spus că breșa de securitate a început în jurul orei 18:00, ora Pacificului, sâmbătă, 14 noiembrie, afectând o parte dintre clienții Commander. CEO-ul a continuat:
„Ieri, în jurul orei 18:00 PDT, o parte dintre clienții Commander au fost compromiși, printr-un vector sofisticat bazat pe inteligență artificială.”
Deși Hansen a atribuit intruziunea unei metode bazate pe IA, Luxor nu a publicat încă concluziile tehnice care să stabilească cu precizie modul în care atacatorii au obținut accesul sau au manipulat configurațiile de minerit.
Hansen a precizat că inginerii au identificat și remediat problema înainte de a începe procesul mai laborios de restaurare a mașinilor afectate. De asemenea, el și-a cerut scuze față de clienți și a reiterat faptul că Luxor le va acoperi pierderile. El a spus:
„Îmi cer scuze. Voi ne încredințați flota voastră, iar noi trebuie să fim mai buni.”
Directorul a menționat, de asemenea, că clienții afectați vor primi informații suplimentare prin e-mail, în timp ce Luxor a promis o analiză post-mortem cuprinzătoare a incidentului.
Datele OCEAN Mining dezvăluie o activitate neobișnuită a hashrate-ului
Înainte de confirmarea Luxor, rapoartele care circulau sâmbătă seara sugerau că aproximativ 64.000 de mașini de minerit, reprezentând o putere estimată de 13 exahash pe secundă (EH/s), fuseseră redirecționate către pool-ul de minerit Ocean. Aceste cifre rămân neverificate de surse independente, iar dezvăluirea de către Luxor a puțin peste o duzină de conturi compromise nu stabilește numărul total de mașini afectate.

Ocean, un pool de minerit Bitcoin fără custodie lansat în 2023 cu sprijinul financiar al lui Jack Dorsey, permite minerilor să primească plăți direct prin tranzacții coinbase de bloc. Tabloul său de bord public a arătat o activitate de minerit neobișnuită în jurul incidentului raportat, în timp ce o adresă de destinație suspectă a acumulat aproximativ 0,65761026 BTC în recompense de minerit.
Monoonaut, dezvoltator la Mempool.space, a observat:
„Oof, aproximativ 0,657 BTC din cota obținută din hash-ul furat, conform tabloului de bord al Ocean”
Cu toate acestea, recompensele estimate nu constituie plăți finalizate. Înregistrările disponibile din blockchain nu au arătat nicio tranzacție de intrare confirmată către adresa suspectată, ceea ce sugerează că operatorul nu a încasat bitcoin din activitatea de minerit redirecționată.
CoreX Hosting, care a făcut public inițial atacul suspectat, a raportat ulterior că hashrate-ul neautorizat a scăzut la aproximativ 100 petahash pe secundă (PH/s).
Confirmarea din partea Luxor rezolvă întrebarea centrală privind existența unei redirecționări neautorizate, dar detalii importante rămân neclarificate. Numărul exact al mașinilor afectate, puterea de calcul totală deturnată și mecanismele tehnice ale presupusei compromiteri asistate de IA așteaptă dezvăluiri suplimentare.
Pentru operatorii de minerit, incidentul ilustrează modul în care modificările neautorizate aduse configurațiilor parcului de echipamente pot pune în pericol veniturile, fără ca atacatorii să fie nevoiți să sustragă direct criptomonede. Angajamentul de despăgubire al Luxor abordează consecințele financiare imediate, dar ancheta sa viitoare se va confrunta cu o întrebare cu implicații mai profunde: cum au reușit atacatorii să obțină controlul suficient pentru a redirecționa echipamentele industriale de minerit.
Știrile din această săptămână s-au axat pe tensiunile de pe piață, investițiile corporative, securitatea portofelelor hardware, tokenizarea și piețele de predicție.
Citește acum: Bitcoin scade, DTCC alege Solana pentru extinderea tokenizării - rezumat săptămânal

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.