În cel mai recent raport privind calculul cuantic, IOSCO estimează că rețelele blockchain, inclusiv Bitcoin, ar putea întâmpina dificultăți în a se pregăti pentru o lume post-cuantică, întrucât acestea necesită o acțiune coordonată pentru modernizarea și modificarea elementelor care stau la baza acestor rețele descentralizate.
IOSCO avertizează: risc cuantic pentru blockchain; Bitcoin caută soluții
SCRIS DE
DISTRIBUIE
Concluzii cheie
- IOSCO a publicat un raport în care avertizează că viitoarele calculatoare cuantice ar putea sparge criptografia financiară actuală.
- Grupul îndeamnă rețelele blockchain să atingă „agilitatea criptografică” pentru a se adapta la viitoarele amenințări cuantice.
- Descentralizarea îngreunează actualizarea, lăsând sistemele blockchain vulnerabile la viitoarele atacuri cuantice.
IOSCO avertizează cu privire la provocările cu care se confruntă blockchain-ul în atingerea „agilității criptografice”
Organizațiile internaționale examinează în prezent riscurile cu care se confruntă sistemele financiare în perspectiva unui viitor al calculului cuantic.
Organizația Internațională a Comisiilor de Valori Mobiliare (IOSCO), o organizație bazată pe membri care reunește autorități de reglementare a valorilor mobiliare și organizații internaționale, a publicat un raport care analizează efectele calculului cuantic asupra piețelor financiare.
Raportul, publicat joi, evidențiază mai multe preocupări cu privire la modul în care structurile descentralizate pot afecta gradul de pregătire al proiectelor blockchain înainte de apariția unui computer cuantic relevant din punct de vedere criptografic (CRQC).
IOSCO subliniază că, pentru a remedia eventualele vulnerabilități ale acestor proiecte, fiecare dintre ele ar trebui să depună eforturi pentru a atinge „agilitatea criptografică”, definită ca „capacitățile necesare pentru a înlocui și adapta algoritmii criptografici din protocoale, aplicații, software, hardware, firmware și infrastructuri, menținând în același timp securitatea și continuitatea operațiunilor”.
Cu toate acestea, raportul recunoaște, de asemenea, că într-un astfel de mediu descentralizat, adoptarea deplină a acestui concept nu este ușoară, deoarece ar putea „necesita modificări coordonate ale regulilor de protocol și adoptarea acestora de către toți participanții descentralizați, ceea ce face tranzițiile criptografice mai complexe”.
„Trecerea la criptografia post-cuantică poate fi deosebit de dificilă pentru sistemele blockchain, deoarece criptografia este integrată în arhitectura lor de bază, iar implementarea necesită acțiuni coordonate în cadrul rețelelor descentralizate”, se precizează în raport.
IOSCO subliniază că capacitățile actuale de calcul cuantic rămân insuficiente pentru a rezolva probleme reale, la scară industrială, care ar putea afecta sistemele securizate criptografic. Cu toate acestea, a subliniat, de asemenea, că un CRQC, care ar putea „sparge sistemele criptografice utilizate pe scară largă în termene rezonabile”, ar putea apărea în perioada 2030–2035.
„Acest lucru creează o urgență pe termen scurt pentru migrarea către criptografia post-cuantică, având în vedere timpul necesar pentru tranziția sistemelor și sensibilitatea pe termen lung a datelor”, a evaluat IOSCO.
Apar soluții potențiale
Deși bitcoinul nu a integrat încă criptografia post-cuantică, companiile și cercetătorii atrag atenția asupra problemelor legate de trecerea la un viitor cuantic fără contramăsuri valabile.
Luna trecută, compania de calcul cuantic Alice & Bob a publicat o nouă cercetare în care se avansează teoria că atacurile cuantice ar putea necesita mai puține resurse decât se estimase anterior, calculând că un computer cuantic de 29.588 de qubiți ar putea rezolva o problemă de criptografie cu curbe eliptice de 256 de biți în doar 61,8 minute.
Deși este doar o ipoteză teoretică, posibilitatea unui astfel de atac a stârnit îngrijorarea unor giganți financiari precum Fidelity, care a subliniat că „sisteme suficient de puternice ar putea, în cele din urmă, să submineze securitatea cheilor private” și a prezentat soluții la această problemă.
Dezvoltatorii Bitcoin analizează mai multe propuneri pentru a proteja rețeaua împotriva viitoarelor atacuri cu ajutorul calculului cuantic, fiecare abordând aspecte diferite ale amenințării. BIP-360 propune un nou tip de ieșire Pay-to-Merkle-Root (P2MR) care elimină mecanismul vulnerabil de cheltuire prin calea cheii din Taproot, reducând expunerea cheii publice și punând totodată bazele pentru viitoare semnături rezistente la atacurile cuantice.
BIP-361, redactat în colaborare cu Jameson Lopp, prezintă o migrare etapizată către adrese rezistente la calculul cuantic. Aceasta ar restricționa, în cele din urmă, cheltuielile efectuate de la adresele vechi, ceea ce ar putea face ca bitcoin-urile nemigrate să devină inaccesibile, cu excepția cazului în care deținătorii îndeplinesc noile cerințe de recuperare. Iar SHRINCS, dezvoltat de cercetătorii și colaboratorii Blockstream, propune semnături rezistente la atacuri cuantice bazate pe criptografia SHA-256 existentă a Bitcoin. O analiză de securitate recent publicată susține propunerea, deși rămân îngrijorări cu privire la siguranța portofelelor, dimensiunile mai mari ale tranzacțiilor și comisioanele potențial mai mari.
Între timp, Fundația Ethereum a înființat la începutul acestui an o echipă pentru a dezvolta o soluție la amenințarea cuantică, având în plan implementarea criptografiei post-cuantice în rețea până în 2029.
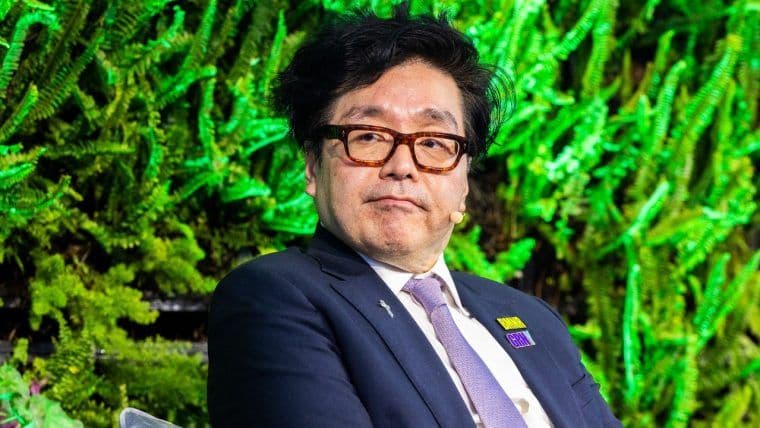
Președintele Bitmine, Tom Lee, a avertizat că, spre deosebire de alte rețele concurente, în cazul bitcoin nu există un consens cu privire la modul de abordare a viitoarelor amenințări legate de calculul cuantic.
Citește acum: Tom Lee, de la Bitmine, avertizează că Bitcoin nu are un plan privind tehnologia cuantică înainte de 2028

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DESergio Goschenko
Sergio este un jurnalist de criptomonede stabilit în Venezuela, cu peste 2.000 de articole publicate, citat în zeci de lucrări și rapoarte.