Un nou studiu realizat de compania de calcul cuantic Alice & Bob sugerează că spargerea criptografiei care protejează rețeaua Bitcoin ar putea necesita mult mai puține resurse de calcul cuantic decât se credea anterior, ceea ce conferă un caracter de urgență eforturilor de pregătire a criptomonedei pentru un viitor post-cuantic.
Cercetători: 30.000 de qubiți ar putea sparge cheile Bitcoin în 1 oră
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Alice & Bob estimează că un computer cuantic cu doar 29.588 de qubiți fizici ar putea sparge criptografia cu curbe eliptice a Bitcoin în aproximativ o oră.
- Un nou studiu realizat de Alice & Bob, Google și Quantinuum sugerează că atacurile cuantice ar putea necesita resurse semnificativ mai puține, ceea ce ar putea face ca amenințările criptografice să devină o realitate tot mai apropiată.
- Milioane de BTC ar putea fi vulnerabile din cauza cheilor publice expuse, ceea ce sporește presiunea de a dezvolta protecții rezistente la atacurile cuantice înainte de apariția unor calculatoare suficient de puternice.
Amenințarea „Q-Day” pentru Bitcoin se apropie
Compania cu sediul în Paris și Boston a anunțat joi că cercetătorii săi estimează că un computer cuantic tolerant la erori, echipat cu aproximativ 29.588 de qubiți fizici, ar putea rezolva o problemă de criptografie cu curbe eliptice de 256 de biți în doar 61,8 minute. Această problemă matematică stă la baza semnăturilor digitale utilizate pentru autorizarea tranzacțiilor cu bitcoin.
Concluziile, detaliate într-un nou articol de cercetare, sugerează, de asemenea, că 22.593 de qubiți fizici ar putea sparge criptarea RSA-2048 în aproximativ 3,14 zile, o reducere semnificativă față de estimările anterioare. În 2019, cercetătorii au estimat că factorizarea RSA-2048 ar necesita aproximativ 20 de milioane de qubiți fizici, în timp ce o estimare revizuită de Google Quantum AI anul trecut a redus această cifră sub un milion.
Alice & Bob afirmă că ultimele sale calcule reprezintă un nou punct de referință pentru minimizarea combinației dintre cerințele de hardware cuantic și timpul de procesare.
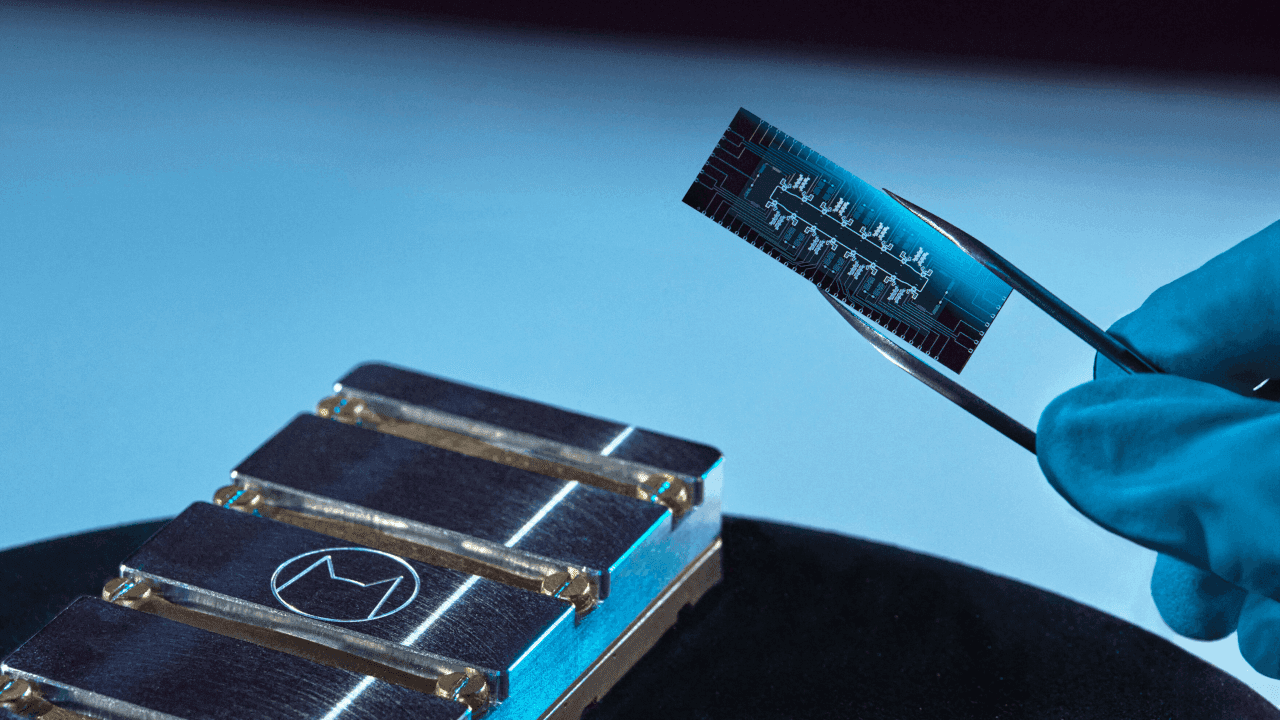
Cercetarea se bazează pe o tehnologie superconductoare specializată cunoscută sub numele de „qubituri-pisică”, concepută pentru a reduce anumite erori cuantice la nivel de hardware. Cercetătorii au combinat această abordare cu coduri de corectare a erorilor mai eficiente și cu îmbunătățiri ale operațiilor matematice necesare algoritmului lui Shor, metoda de calcul cuantic capabilă să spargă criptografia cu cheie publică utilizată pe scară largă.
Compania a subliniat că descoperirile sale sunt estimări teoretice ale resurselor, mai degrabă decât dovezi că computerele cuantice existente pot sparge cheile Bitcoin. Construirea unor mașini capabile să efectueze aceste calcule în mod fiabil rămâne o provocare majoră din punct de vedere ingineresc.
În cazul Bitcoin, implicațiile se concentrează asupra sistemului său de semnături digitale cu curbe eliptice, care permite utilizatorilor să-și demonstreze dreptul de proprietate asupra fondurilor. Un computer cuantic suficient de puternic ar putea, potențial, să calculeze cheile private pornind de la cheile publice expuse, permițând atacatorilor să genereze semnături neautorizate și să fure criptomonede.
Atacul estimat de Alice și Bob, care ar dura o oră, ar depăși totuși intervalul mediu de aproximativ 10 minute dintre blocuri în rețeaua Bitcoin, limitând astfel posibilitatea imediată de a ataca tranzacțiile obișnuite în timp ce acestea așteaptă confirmarea. Cu toate acestea, monedele asociate cu chei publice deja expuse ar putea fi expuse unei amenințări mai grave, deoarece atacatorii nu ar trebui neapărat să finalizeze calculul înainte de următorul bloc.
Ritmul se accelerează
Anunțul vine în urma unei serii de evoluții recente care sugerează că barierele tehnice în calea atacurilor cuantice se reduc treptat.
Așa cum a raportat Bitcoin.com News la începutul acestei luni, Google Quantum AI a demonstrat o tehnică de reducere a erorilor numită „cultivarea stării magice”, obținând o îmbunătățire de 40 de ori a fiabilității stărilor cuantice specializate necesare pentru calcule complexe. O altă cercetare Google publicată în martie a sugerat că o mașină cuantică avansată ar putea, teoretic, să compromită semnăturile cu curbe eliptice ale Bitcoin folosind mai puțin de 500.000 de qubiți fizici, o configurație propusă putând finaliza un atac în aproximativ nouă minute.
Între timp, compania de calcul cuantic Quantinuum a anunțat pe 19 octombrie că sistemul său Helios a atins o fidelitate logică de 99,9995%, echivalentă cu aproximativ cinci erori la un milion de operații. Compania a descris această realizare ca fiind un pas în susținerea ambițiilor sale de a livra un computer cuantic tolerant la erori, util din punct de vedere comercial, până în 2029.
Calculele echipei Alice & Bob reprezintă un alt tip de progres, demonstrând modul în care alegerile arhitecturale și îmbunătățirile algoritmilor ar putea reduce substanțial echipamentul necesar pentru a ataca sistemele criptografice existente.
„Estimările privind resursele necesare pentru rularea algoritmului au scăzut constant, pe măsură ce domeniul a dezvoltat abordări mai bune pentru corectarea erorilor și proiectarea algoritmilor”, a declarat Théau Peronnin, CEO-ul Alice & Bob, într-un comunicat.
Compania se așteaptă ca îmbunătățirea hardware-ului cuantic și scăderea cerințelor de calcul să convergă potențial la începutul anilor 2030, deși aceasta rămâne o proiecție, mai degrabă decât un calendar stabilit.
Descoperirile exercită o presiune suplimentară asupra dezvoltatorilor Bitcoin pentru a investiga scheme de semnături rezistente la atacuri cuantice înainte ca astfel de mașini să devină disponibile. Estimările anterioare sugerau că aproximativ 6,9 milioane de BTC ar putea fi expuse unui risc potențial, deoarece cheile publice corespunzătoare au fost deja dezvăluite.
Înlocuirea tehnologiei de semnătură existente a Bitcoin ar introduce complicații considerabile, inclusiv cerințe mai mari privind datele tranzacțiilor, probleme de compatibilitate cu portofelele existente și dificila problemă a modului de protejare a monedelor deținute în adrese inactive sau inaccesibile.
Alice & Bob au îndemnat organizațiile să înceapă adoptarea măsurilor de protecție criptografică post-cuantică, în loc să aștepte un atac cuantic efectiv.
În cazul Bitcoin, unde modificările necesită o analiză tehnică aprofundată și o coordonare extinsă a rețelei, estimările din ce în ce mai pesimiste ar putea face ca pregătirea să devină din ce în ce mai importantă, chiar dacă apariția efectivă a unui computer cuantic capabil din punct de vedere criptografic rămâne incertă.
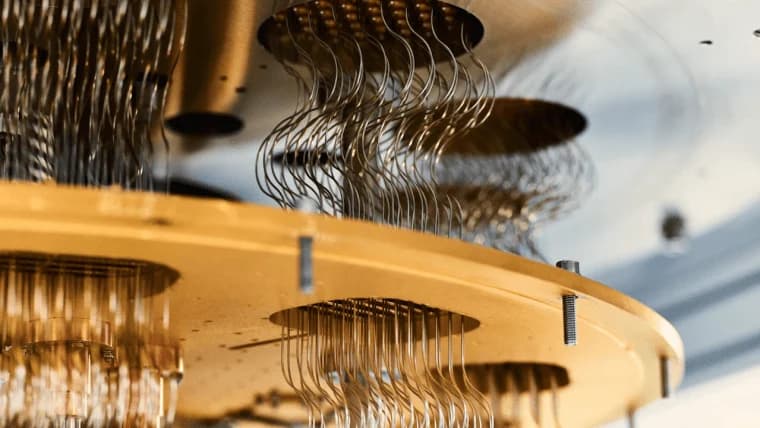
Google a anunțat o descoperire majoră în domeniul calculului cuantic, care ar putea aduce amenințarea la adresa criptografiei bitcoinului și mai aproape.
Citește acum: Google promovează o descoperire „magică” în cuantică; risc „Q-Day” pentru Bitcoin

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEAndrew Hayward
Andrew este redactorul-șef executiv al Bitcoin.com News.