Compania de calcul cuantic Quantinuum a anunțat o descoperire majoră în domeniul corectării erorilor, atingând un nivel record de fidelitate logică de 99,9995%, care, potrivit acesteia, consolidează parcursul său către realizarea, până în 2029, a unui computer cuantic viabil din punct de vedere comercial și tolerant la erori. Această realizare survine pe fondul îngrijorărilor tot mai mari că mașinile cuantice din ce în ce mai puternice ar putea, în cele din urmă, să submineze criptografia care protejează bitcoinul și alte criptomonede.
Doar un record în domeniul calculului cuantic ridică miza în ceea ce privește securitatea Bitcoin
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Quantinuum a atins un nivel record de fidelitate logică de 99,9995%, reducând de zece ori rata erorilor cuantice față de luna septembrie.
- Această realizare contribuie la atingerea obiectivului Quantinuum de a lansa un computer cuantic tolerant la erori până în 2029.
- Progresul ridică îngrijorări cu privire la securitatea Bitcoin, întrucât computerele cuantice puternice ar putea, în cele din urmă, să spargă protecțiile criptografice, accelerând apelurile la actualizări rezistente la atacurile cuantice.
Precizia cuantică se îmbunătățește rapid
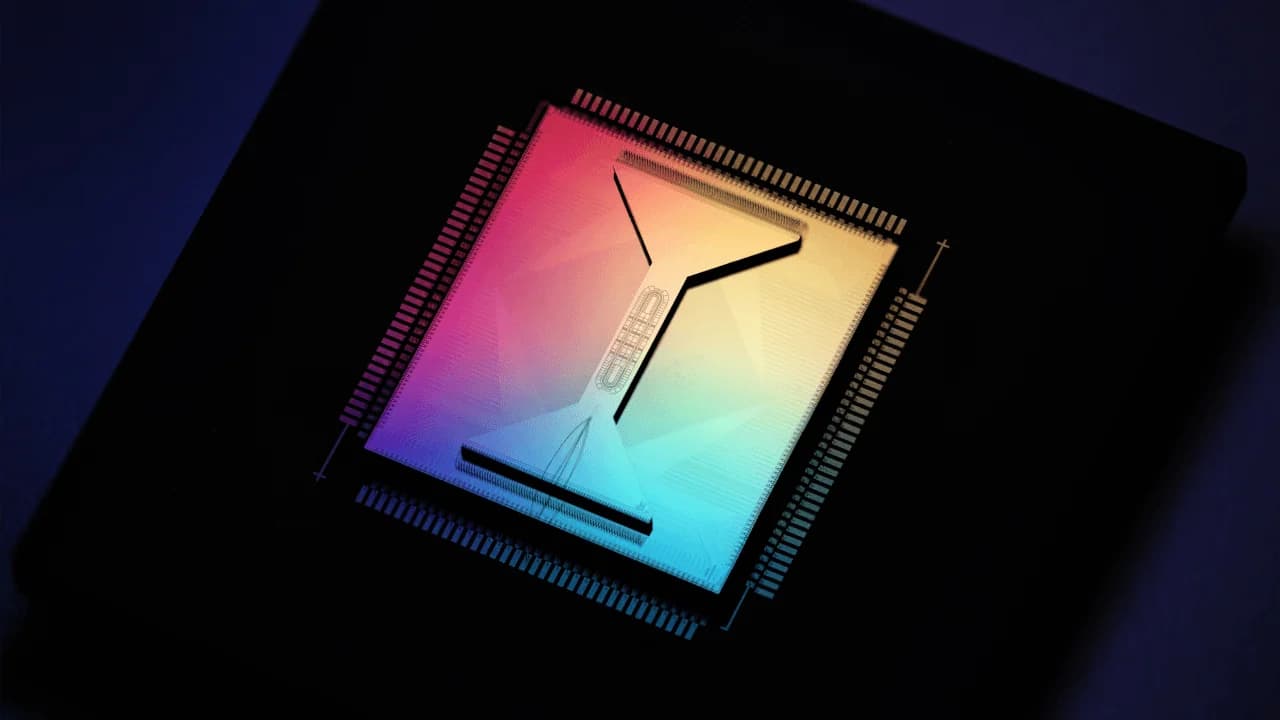
Quantinuum a anunțat luni că computerul său cuantic Helios a atins o rată de eroare logică de doar cinci erori la un milion de operații, o îmbunătățire de zece ori față de recordul anterior stabilit în septembrie. Compania susține că acest rezultat este, de asemenea, de 100 de ori mai bun decât cel mai bun rezultat publicat obținut folosind arhitecturi hardware cuantice concurente, raportat anterior de Google Quantum AI.
Această descoperire abordează una dintre cele mai mari provocări ale calculului cuantic: menținerea preciziei calculelor în ciuda sensibilității extreme a biților cuantici, sau qubiți, la erori. Spre deosebire de computerele convenționale, sistemele cuantice necesită tehnici sofisticate de corectare a erorilor pentru a efectua în mod fiabil calcule complexe.
Quantinuum a obținut acest rezultat folosind o tehnică cunoscută sub numele de „cod de culoare”, care combină mai mulți qubiți fizici în qubiți logici mai fiabili. Cercetătorii companiei au demonstrat, de asemenea, că erorile au scăzut exponențial pe măsură ce au crescut nivelul de protecție, fiecare creștere testată reducând erorile logice rămase cu un factor de 12.
Rezultatele se bazează pe descoperirea revoluționară realizată de Quantinuum în septembrie, care a utilizat o metodă diferită de corectare a erorilor pe același hardware Helios.
„Am depășit pragul necesar pentru îmbunătățiri exponențiale ale preciziei, consolidându-ne drumul către Apollo și modul în care putem ajuta utilizatorii să valorifice potențialul comercial al tehnologiei cuantice la scară largă”, a declarat Rajeeb Hazra, CEO al Quantinuum, într-un comunicat.
Compania a afirmat că ultima sa realizare aduce performanța de corectare a erorilor în intervalul țintă pentru Apollo, computerul cuantic universal tolerant la erori pe care intenționează să îl lanseze până în 2029.
Robin Blume-Kohout, codirector al Laboratorului de Performanță Cuantică al Laboratoarelor Naționale Sandia, care nu a fost implicat în cercetare, a calificat această realizare drept o etapă importantă. El a afirmat că rezultatele sugerează că un sistem la scară mai mare ar putea realiza calcul util tolerant la erori cu mai puțin de un milion de qubiți fizici.
Cu toate acestea, rezultatele se referă la un test de performanță specific privind corectarea erorilor, mai degrabă decât la o demonstrație a unui computer cuantic de uz general, la scară largă. Rămân de depășit provocări inginerești semnificative înainte ca astfel de sisteme să poată executa algoritmi complecși în mod fiabil.
Amenințarea cuantică la adresa Bitcoin intră în centrul atenției
Anunțul vine în urma unei alte descoperiri anunțate de Google Quantum AI săptămâna trecută, când cercetătorii au demonstrat o tehnică numită „cultivarea stării magice” (magic state cultivation), care a redus erorile de 40 de ori. Cercetarea a atins o fidelitate logică de 99,99% în generarea stărilor cuantice specializate necesare pentru anumite calcule avansate.
După cum a raportat Bitcoin.com News, progresul înregistrat de Google a reînnoit îngrijorările cu privire la „Q-Day”, momentul ipotetic în care computerele cuantice vor deveni suficient de puternice pentru a sparge sistemele criptografice utilizate pe scară largă.
La începutul acestui an, cercetătorii de la Google au estimat că spargerea criptografiei cu curbe eliptice utilizată în semnăturile digitale ale Bitcoin ar putea necesita mai puțin de 500.000 de qubiți fizici, aproximativ de 20 de ori mai puțini decât unele estimări anterioare.
Cercetarea a prezentat, de asemenea, un scenariu teoretic în care un computer cuantic avansat ar putea deduce o cheie privată Bitcoin dintr-o cheie publică expusă în aproximativ nouă minute.
Cercetătorii au estimat că aproximativ 6,9 milioane de BTC — aproape o treime din oferta totală posibilă de bitcoin — ar putea fi potențial vulnerabile, deoarece cheile lor publice au fost deja expuse, inclusiv fondurile deținute în formate mai vechi de portofele și adresele reutilizate.
Deși ultima descoperire a companiei Quantinuum nu demonstrează nicio capacitate de a sparge criptografia Bitcoin, aceasta reprezintă un progres către calculul cuantic fiabil care ar putea face, în cele din urmă, astfel de atacuri fezabile.
Aceste evoluții au intensificat discuțiile privind pregătirea rețelelor de criptomonede pentru o lume post-cuantică. Fidelity Digital Assets a avertizat că cheile publice Bitcoin expuse ar putea deveni vulnerabile, în timp ce Coinbase a subliniat provocările tehnice legate de tranziția rețelei Bitcoin către o criptografie rezistentă la atacuri cuantice.
Printre măsurile de apărare potențiale se numără noi scheme de semnături digitale, dar implementarea acestora ar putea necesita modificări substanțiale ale infrastructurii Bitcoin, inclusiv semnături mai mari, actualizări ale portofelelor și coordonare la nivelul rețelei descentralizate.
O problemă deosebit de dificilă o reprezintă deținerile de Bitcoin inactive, ai căror proprietari ar putea să nu fie în măsură să-și migreze fondurile către adrese rezistente la atacuri cuantice.
Deocamdată, niciun computer cuantic existent nu este capabil să spargă protecțiile criptografice ale Bitcoin. Însă, având în vedere că Quantinuum vizează anul 2029 pentru sistemul său Apollo tolerant la erori, iar Google înregistrează progrese rapide în domeniul tehnologiilor conexe, cursa pentru dezvoltarea unei infrastructuri de criptomonede rezistente la atacurile cuantice capătă o urgență tot mai mare.
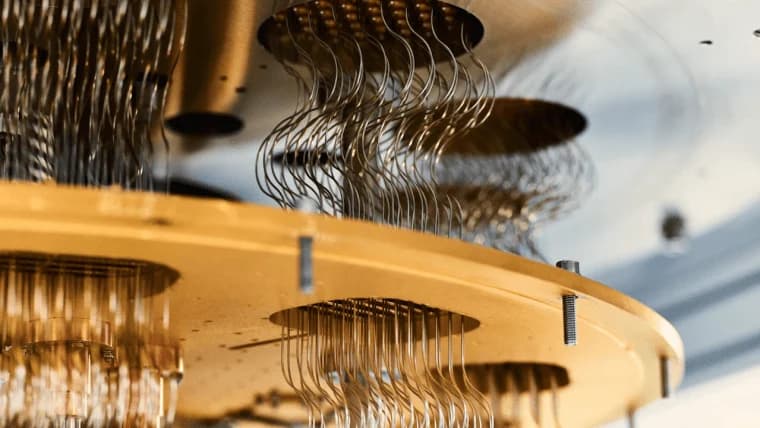
Google a anunțat o descoperire majoră în domeniul calculului cuantic, care ar putea aduce amenințarea la adresa criptografiei bitcoinului și mai aproape.
Citește acum: Google promovează o descoperire „magică” în cuantică; risc „Q-Day” pentru Bitcoin

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.