Bitcoin Core a dezvăluit trei vulnerabilități de securitate pe 10 noiembrie 2026, printre care o vulnerabilitate cu grad ridicat de gravitate, capabilă să perturbe operațiunile de minerit, și două alte vulnerabilități care afectează procesarea blocurilor și conexiunile Tor. Deși dezvoltatorii au remediat aceste probleme în octombrie 2025, detaliile tehnice ale acestora au rămas confidențiale până în prezent.
Bitcoin Core: vulnerabilitate gravă poate bloca nodurile de minerit
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Bitcoin Core a dezvăluit săptămâna aceasta trei vulnerabilități remediate anterior, inclusiv una capabilă să întrerupă operațiunile de minerit.
- Cea mai gravă vulnerabilitate ar putea împiedica nodurile afectate să genereze șabloane de blocuri valide în urma unei reorganizări a blockchain-ului.
- Mii de noduri s-au confruntat cu o potențială expunere la o altă vulnerabilitate de configurare a rețelei Tor, deși instalările implicite nu au fost afectate.
Cum ar putea o eroare a Bitcoin Core să oprească operațiunile de minerit?
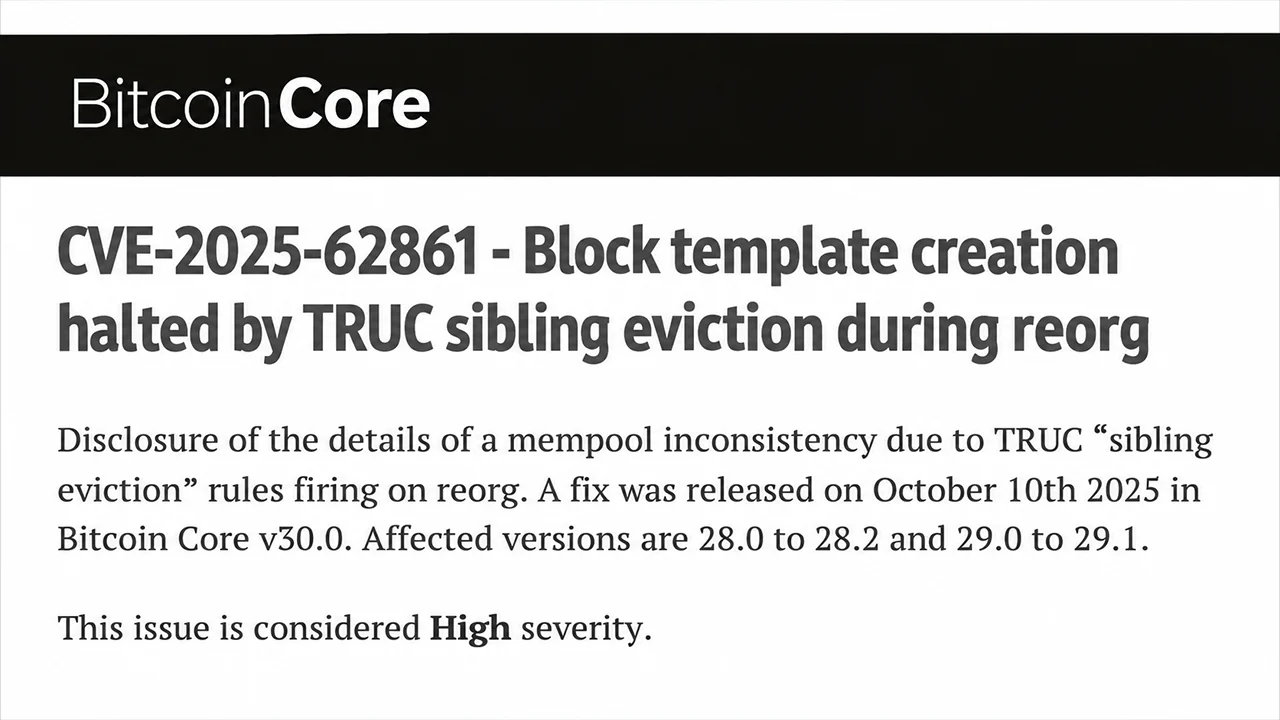
Cea mai gravă vulnerabilitate, identificată ca CVE-2025-62861, a afectat versiunile Bitcoin Core de la 28.0 la 28.2 și de la 29.0 la 29.1. Clasificată ca având un nivel ridicat de gravitate, vulnerabilitatea viza gestionarea tranzacțiilor în timpul reorganizărilor blockchain-ului, ceea ce putea face ca nodurile de minerit să nu mai poată construi șabloane de blocuri valide.
În centrul problemei se aflau tranzacțiile de versiunea 3, denumite în mod obișnuit tranzacții TRUC, care funcționează sub restricții specializate ale mempool-ului. În timpul unei reorganizări a lanțului, Bitcoin Core putea elimina în mod incorect tranzacțiile, păstrând în același timp tranzacțiile dependente, creând astfel inconsistențe în cadrul fondului său de tranzacții.
Pentru mineri, consecințele au fost deosebit de problematice. Nodurile afectate puteau eșua la validarea șabloanelor de bloc, împiedicându-le efectiv să genereze activitate nouă de minerit până la repornire. Echipamentele de minerit puteau continua să proceseze șabloane învechite, riscând să piardă comisioanele de tranzacție și să reducă eficiența operațională.
Cercetătorul în securitate Niklas Goegge a raportat defectul pe 26 septembrie 2025. Dezvoltatorul Greg Sanders a introdus ulterior o corecție, integrată pe 2 octombrie, care a împiedicat comportamentul problematic de eliminare a tranzacțiilor în timpul reorganizărilor.
Remediul a apărut în versiunile software Bitcoin Core 30.0, 29.2 și 28.3 pe parcursul lunii octombrie 2025. Cu toate acestea, aproximativ 9% dintre nodurile accesibile continuau să difuzeze versiuni vulnerabile în jurul datei de dezvăluire.
Care au fost celelalte două vulnerabilități de securitate ale Bitcoin Core?
A doua vulnerabilitate, CVE-2025-62859, a fost clasificată ca având un nivel mediu de gravitate și a implicat blocuri compacte construite în mod malicios. Un atacator putea exploata gestionarea necorespunzătoare a martorilor de tranzacție modificați pentru a întârzia în mod repetat descărcarea blocurilor. În anumite condiții de rețea, inclusiv conexiuni peer compromise cu lățime de bandă mare, interferența putea continua la nesfârșit.
Cercetătorul Eugene Siegel a identificat această vulnerabilitate în aprilie 2025. Gregory Sanders a dezvoltat corecția, care a fost integrată în versiunile 30.0 și 29.2 ale Bitcoin Core.
Între timp, CVE-2025-62860 a scos la iveală o problemă cu totul diferită, care implica conexiunile Tor de intrare și permisiunile acordate peer-urilor de încredere. Atunci când operatorii configurau setarea opțională -whitelist a Bitcoin Core pentru a include adresa daemonului lor Tor, conexiunile de intrare puteau moșteni în mod eronat privilegii destinate peer-urilor de încredere.
Aceste excepții au slăbit anumite măsuri de protecție împotriva atacurilor de tip „denial-of-service” și de protecție a confidențialității. Bitcoin Core a indicat că mii de noduri accesibile din rețeaua principală (mainnet) au fost potențial afectate, deși configurațiile standard au rămas sigure.
De ce a așteptat Bitcoin Core până în noiembrie pentru a dezvălui aceste vulnerabilități?
Anunțurile din 10 noiembrie au respectat calendarul de divulgare stabilit de Bitcoin Core. Dezvoltatorii au păstrat secretul asupra detaliilor tehnice până când ultima versiune majoră vulnerabilă, 29.x, a ajuns la sfârșitul ciclului de viață pe 27 octombrie 2026. Spre deosebire de cele trei dezvăluiri de vulnerabilități asistate de IA, publicate pe 28 octombrie, aceste probleme au urmat procesul convențional de embargo.
Este important de menționat că niciuna dintre acestea nu a permis furtul de bitcoin, crearea neautorizată de monede sau eșecul consensului, iar nu s-a raportat nicio exploatare. Vulnerabilitatea legată de minerit a necesitat condiții specifice de reorganizare, ceea ce înseamnă că consecințele sale s-au limitat la operatorii afectați, mai degrabă decât la Bitcoin în sine.
Pentru minerii de bitcoin și administratorii de noduri, această distincție este importantă. Întreținerea software-ului rămâne esențială chiar și atunci când vulnerabilitățile nu pot compromite fondurile. Acest episod ilustrează modul în care defectele aparent obscure de gestionare a tranzacțiilor pot crea probleme operaționale tangibile fără a amenința consensul care stă la baza rețelei.
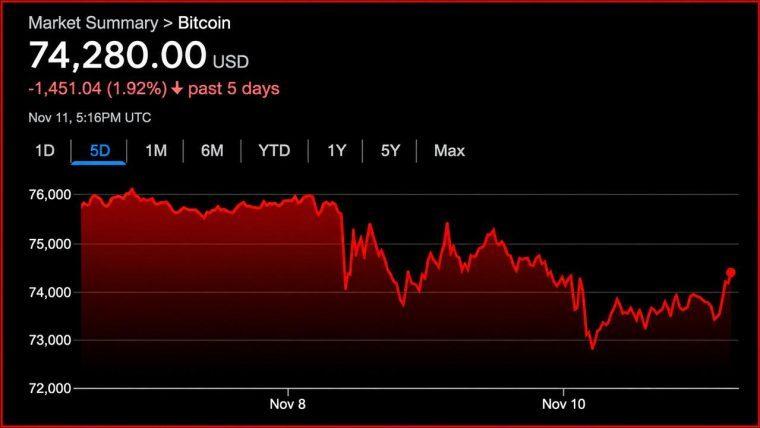
BTC revine peste pragul de 74.000 de dolari după publicarea datelor privind IPC, în timp ce ieșirile din ETF-uri depășesc 1 miliard de dolari. Experții se întreabă dacă fluxurile din ETF-uri prezic într-adevăr tendințele pieței sau dacă doar urmează evoluția…
Citește acum: Bitcoin revine la 74.000 de dolari după vânzări declanșate de IPC

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.