Cercetătorul în domeniul blockchain-ului, Justin Drake, îi îndeamnă pe deținătorii de criptomonede să se pregătească pentru „modul buncăr”, avertizând că descoperirile matematice bazate pe inteligența artificială (IA) ar putea amenința criptografia care protejează Bitcoin și Ethereum. Strategia de apărare propusă de el este surprinzător de simplă: mutarea activelor către adrese noi, ale căror chei publice nu au fost încă expuse. Drake consideră că, în cel mai rău scenariu, spargerea semnăturilor digitale utilizate pe scară largă ar putea dura luni, nu ani.
Experții cripto dezbat amenințarea IA pentru Bitcoin și Ethereum
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Drake avertizează că ECDSA s-ar putea confrunta cu o amenințare informatică clasică în câteva luni, nu în câțiva ani.
- Deținătorii de Bitcoin cu chei publice expuse se confruntă cu o nouă analiză, Drake menționând 20.000 de adrese BTC vechi.
- Foaia de parcurs criptografică a Ethereum are nevoie de măsuri de apărare mai rapide, a susținut Drake înaintea unui eveniment din noiembrie.
Un cercetător Ethereum trage un semnal de alarmă cu privire la IA și securitatea criptomonedelor
Justin Drake are un avertisment pentru industria criptomonedelor, iar acesta nu implică așteptarea computerelor cuantice și a așa-numitului „Q-Day”. Cercetătorul Fundației Ethereum consideră că inteligența artificială (IA) ar putea descoperi scurtături matematice capabile să spargă semnăturile digitale utilizate pe scară largă folosind hardware de calcul convențional. Miercuri, el i-a îndemnat pe deținătorii importanți să înceapă pregătirile pentru o migrare controlată a activelor către adrese ale căror chei publice rămân ascunse.
„Astăzi fac apel la industria blockchain să înceapă cu calm planificarea pentru «modul buncăr»”, a scris Drake pe X. „Recomandarea mea personală este să se pună în mișcare o migrare controlată în masă a activelor către adrese noi, adică adrese ale căror chei publice rămân ascunse în spatele unui hash.”
Ideea este de a reduce expunerea înainte ca orice potențial progres să transforme o vulnerabilitate teoretică într-o problemă extrem de costisitoare. Drake recomandă deținătorilor avansați să-și transfere fondurile către adrese care nu au semnat niciodată tranzacții și să transfere soldurile rămase către adrese noi de fiecare dată când efectuează cheltuieli.
„Deținătorii, începând cu cei mari și sofisticați, ar trebui să ia în considerare mutarea majorității fondurilor lor către adrese care nu au semnat niciodată o tranzacție”, a explicat Drake în postare. „Iar atunci când semnează una, ar trebui să mute și fondurile rămase către o adresă nouă (posibil generată din aceeași frază-semință).”
Drake nu susține că cineva ar fi spart ECDSA, algoritmul de semnătură cu curbe eliptice utilizat în întreaga industrie a criptomonedelor. Preocuparea sa este că progresele matematice rapide ar putea răsturna ipotezele care au protejat activele digitale timp de decenii.
„[In my opinion] acum este rezonabil să ne pregătim pentru posibilitatea ca ECDSA să fie spart înainte de Ziua Q, în cel mai rău caz în câteva luni, nu în ani”, a avertizat Drake. „Prin «spargere» mă refer la recuperarea rapidă a cheii private (de exemplu, într-o săptămână) pe hardware disponibil (de exemplu, un cluster mare de GPU-uri).”
În ciuda avertismentului sumbru, Drake a sfătuit să nu se ia decizii pripite. O migrare executată necorespunzător ar putea genera la rândul ei probleme de securitate, în special pentru custodii instituționali care gestionează dețineri substanțiale de criptomonede. „Nu vă grăbiți”, a sfătuit el. Cercetătorul a continuat:
„Deși cred că există motive pentru a acționa, o migrare grăbită ar face mai mult rău decât bine. Nu intrați nici în panică. Mutarea activelor către adrese protejate este o măsură preventivă simplă, care nu necesită criptografie nouă sau portofele noi.”
Matematica IA ridică o întrebare incomodă
De ani de zile, îngrijorările industriei în materie de criptografie s-au concentrat asupra calculului cuantic. Drake ia în considerare ceva potențial mai iminent — o descoperire matematică care permite computerelor obișnuite să rezolve probleme considerate anterior imposibil de rezolvat din punct de vedere computacional.
„Zilele recente au fost o lecție de umilință pentru intuiția matematică umană”, a observat Drake. „Ipoteze de lungă durată, necontestate, au căzut. Printre acestea se numără limita n log(n) pentru înmulțirea numerelor întregi și conjectura 3SUM. Privind în retrospectivă, infirmarea neașteptată din luna mai a conjecturii distanței unitare a lui Erdős a fost semnalul nostru de alarmă.”
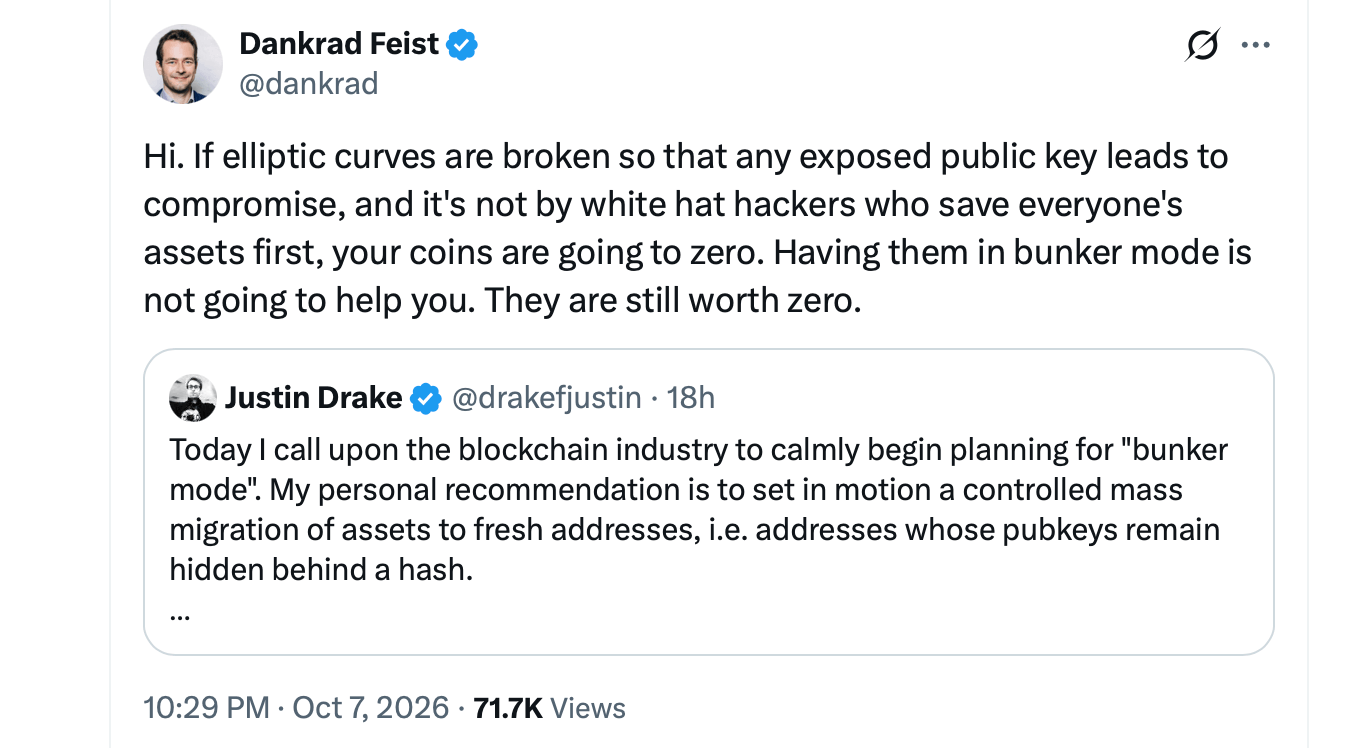
Drake a indicat în mod direct cercetările matematice recente ale OpenAI, susținând că descoperirile asistate de IA ar putea apărea mult mai repede decât sugerează așteptările convenționale. Totuși, progresele înregistrate în probleme matematice fără legătură între ele nu demonstrează că ECDSA este vulnerabilă, iar niciun atac clasic practic de tipul celui descris de el nu a fost demonstrat.
„Anunțul de ieri al OpenAI a arătat clar că superinteligența matematică este deja printre noi”, a scris Drake. „Se spune că există săptămâni în care se întâmplă lucruri echivalente cu decenii. Suntem pe cale să trăim săptămâni în care se vor înregistra progrese matematice echivalente cu secole. Ar putea semnăturile noastre magice ECDSA de 64 de octeți să fie prea bune pentru a fi adevărate? A fost doar securitate prin obscuritate în tot acest timp?”
Distincția este importantă deoarece securitatea criptomonedelor depinde de faptul că problemele matematice rămân extrem de dificil de rezolvat. Drake se întreabă dacă sistemele de IA din ce în ce mai performante ar putea găsi scurtături pe care generații de cercetători le-au ratat, punând potențial activele digitale și infrastructura financiară convențională într-o situație dificilă.
Giganții criptomonedelor sunt vizați pe măsură ce industria ia în calcul trecerea la „modul bunker”
Drake a menționat în mod special Binance, Bitbank, Robinhood, Bitfinex și emitentul de stablecoin-uri Tether ca instituții care ar putea să-și consolideze stocarea la rece. El a menționat, de asemenea, instrumentul de monitorizare al Project Eleven pentru cheile publice de bitcoin expuse și a făcut referire la aproximativ 20.000 de adrese vechi care dețin câte 50 BTC fiecare, descriind atractivitatea lor potențială pentru atacatori drept „scutul lui Satoshi”. Aceasta nu reprezintă o garanție de siguranță pentru portofelele mai mici.
Drake a scris:
„Îi îndemn pe actorii mari și sofisticați să dea exemplu. «Lista risq» a Project11 (bitcoin-risq-list.projecteleven[.]com) este un instrument excelent de monitorizare a cheilor publice BTC expuse. Binance, Bitbank, Robinhood, Bitfinex și Tether au ocazia să-și consolideze stocarea la rece.”
Avertismentul a stârnit reacții din partea mai multor personalități din industrie. Meltem Demirors, partener general la Crucible, a pus sub semnul întrebării ce ar însemna propunerea lui Drake pentru custodia instituțională și dispozitivele de securitate de uz cotidian. „Mulțumesc pentru mesajul de avertizare echilibrat. Care sunt implicațiile pentru soluțiile de custodie multisig și pentru dispozitive hardware precum ledger-urile etc.?”, a întrebat Demirors ca răspuns la postarea lui Drake.
Bitgo a oferit un răspuns considerabil mai scurt, sugerând că abordarea defensivă nu era cu totul nouă. „Oferim «modul bunker» încă din 2013. O lectură excelentă”, a răspuns compania de custodie a criptomonedelor. Alții s-au simțit mai puțin confortabili cu modul în care a fost primită discuția. Un utilizator al platformei X s-a întrebat dacă industria apreciază gravitatea potențială a avertismentului lui Drake.
„Uau… Comentariile mă îngrijorează și mai mult, deoarece nimeni nu ia asta în serios”, a scris o persoană pe X.
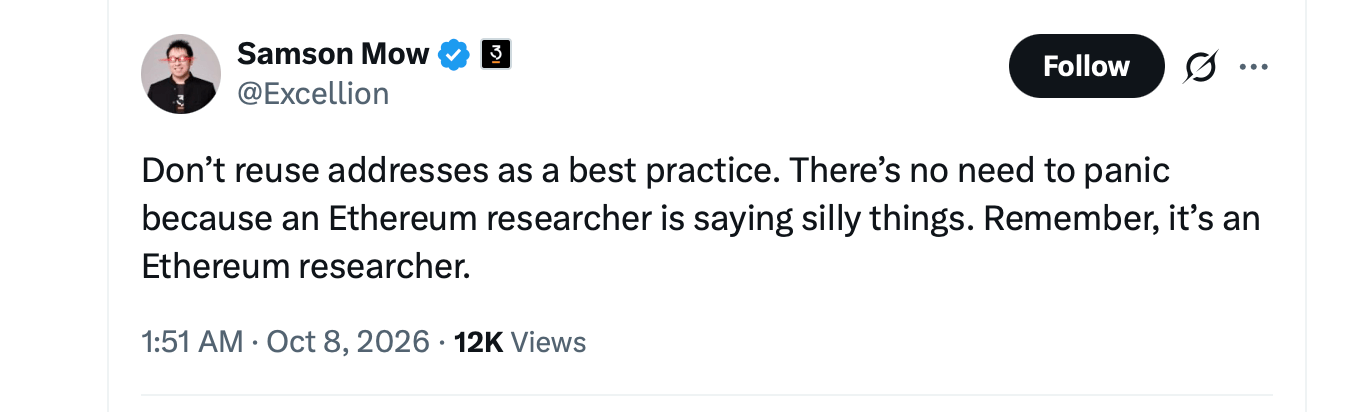
Haseeb Qureshi, partenerul de conducere al Dragonfly, și-a exprimat și el părerea, recunoscând implicațiile sumbre, dar susținând că măsurile de precauție sunt rezonabile, având în vedere progresele matematice recente.
„Pesimismul a ajuns acum și în criptografie”, a scris Qureshi pe X. „Din păcate, dacă stau să mă gândesc bine, cred că acesta este un avertisment foarte serios. Nu există niciun motiv să ne asumăm riscuri inutile, având în vedere toate progresele rapide din domeniul matematicii. Riscul nu este unul cuantic, ci pur și simplu faptul că matematica convențională răstoarnă ipotezele nedovedite privind rezistența criptografică.”
Qureshi și-a încheiat analiza cu o altă observație privind atitudinea defensivă pe care ar putea să o adopte deținătorii de criptomonede. „Vom rămâne în modul UTXO pentru o vreme”, a concluzionat el, referindu-se la practicile de tranzacționare care pot contribui la limitarea expunerii cheii publice în Bitcoin.
Foaia de parcurs privind securitatea Ethereum se confruntă cu un ritm mai accelerat
Drake preferă, în cele din urmă, criptografia bazată pe hash în detrimentul sistemelor dependente de structuri matematice, cum ar fi curbele eliptice. El dorește accelerarea planului de securitate existent al Ethereum, acordând o prioritate mai mare verificării formale și semnăturilor bazate pe hash. Tranziția propusă ar implica compromisuri tehnice și o coordonare considerabilă între portofele, custodi și infrastructura blockchain.
„Foaia de parcurs a Ethereum de pe strawmap[.]org adoptă pe deplin criptografia bazată pe hash cu verificare formală end-to-end ca răspuns la amenințarea cuantică”, a scris Drake. „Aceste termene trebuie acum revizuite și accelerate în lumina superinteligenței matematice. Voi milita pentru o accelerare maximă a măsurilor defensive.”
Șeful departamentului de criptografie de la Coinbase critică avertismentul privind „modul bunker”, în timp ce Buterin îndeamnă la prudență
Deocamdată, nu există niciun atac clasic demonstrat capabil să recupereze cheile private ECDSA la viteza de care se teme Drake. Avertismentul său privind „modul bunker” se referă la pregătirea pentru o descoperire matematică înainte ca aceasta să se materializeze, mai degrabă decât la reacția la o breșă de securitate existentă. Întrebarea incomodă cu care se confruntă industria este dacă își poate permite să aștepte dovada, în condițiile în care acea dovadă ar putea ajunge mai întâi în mâinile unui atacator.
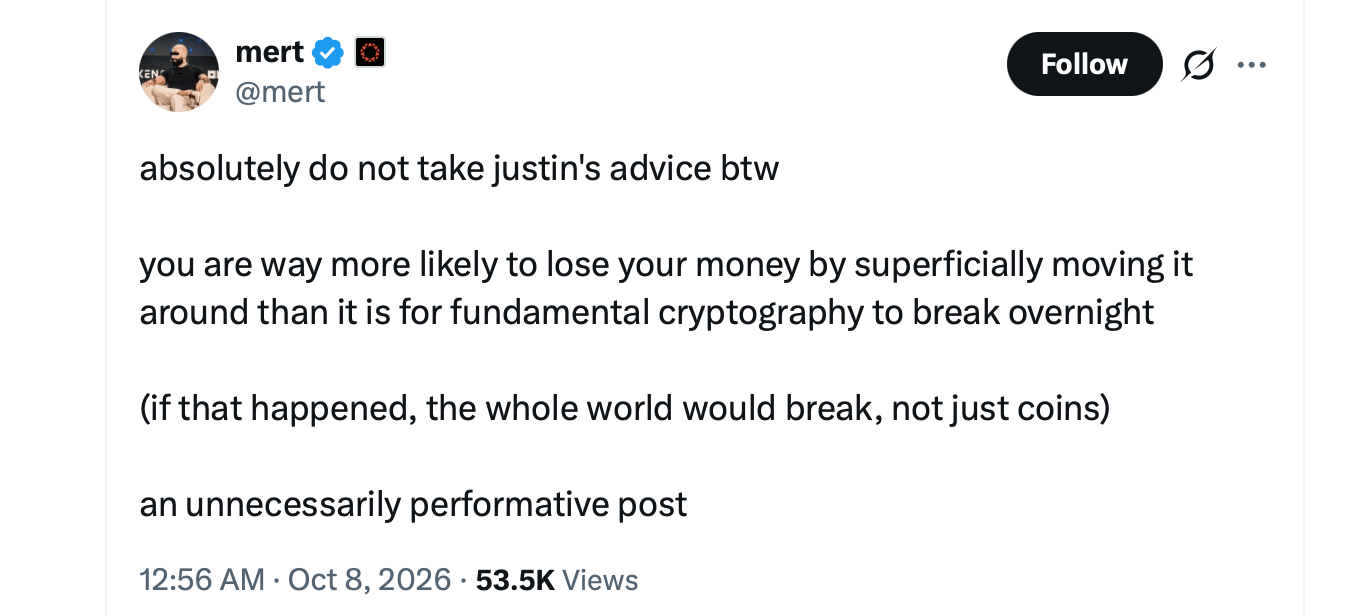
Deși preocupările lui Drake s-ar putea concretiza într-un viitor îndepărtat, progresele în descoperirile matematice asistate de OpenAI nu se traduc neapărat în vulnerabilități ale sistemelor criptografice consacrate. Și nu toată lumea este de acord cu avertismentul lui Drake.
Șeful departamentului de criptografie al Coinbase, Yehuda Lindell, a ripostat vehement, susținând că progresele din domeniul matematicii asistate de IA nu oferă nicio dovadă că ipotezele criptografice de lungă durată sunt pe cale să se prăbușească.
„Din câte înțeleg, nu există absolut nicio dovadă care să indice o încălcare a ipotezelor de rezistență vechi de zeci de ani, cum ar fi criptografia cu curbe eliptice”, a scris Lindell pe X. El a mers mai departe, calificând avertismentul drept iresponsabil și acuzându-l pe Drake că alimentează „FUD”, adică frică, incertitudine și îndoială:
„În concluzie, a face astfel de afirmații fără nicio dovadă este opusul unui comportament responsabil. Este însăși definiția FUD — nu se poate dovedi că este greșit, dar nici nu există vreo dovadă că ar fi adevărat.”
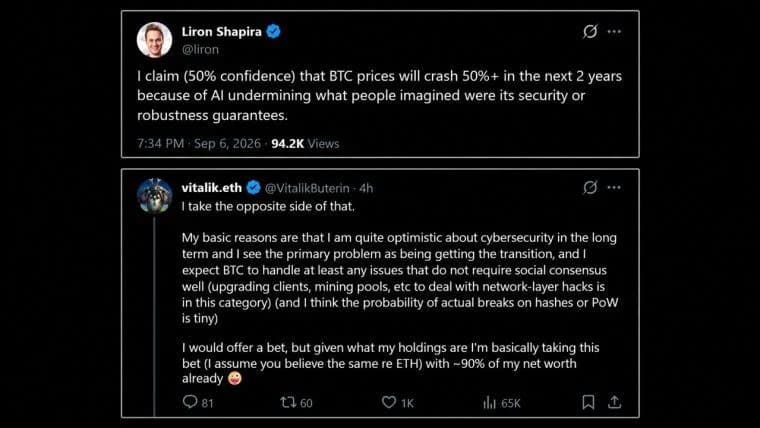
Vitalik Buterin, cofondatorul Ethereum, a adoptat o poziție mai echilibrată, recunoscând riscurile potențiale, dar avertizând împotriva migrărilor pripite ale portofelelor.
„Nu recomand nimănui să se grăbească să-și mute fondurile în portofele noi astăzi”, a scris Buterin pe X, deși a fost de acord că matematica asistată de IA merită o atenție serioasă. El preferă criptografia bazată pe hash acolo unde este practică și crede că IA ar putea, în cele din urmă, să expună punctele slabe ale altor sisteme criptografice, inclusiv ale schemelor bazate pe rețele.
Cu toate acestea, Buterin a făcut o mărturisire deosebit de revelatoare cu privire la pericolele adoptării pripite a măsurilor defensive. „Fiți atenți la migrări; personal, am pierdut mai mulți bani în urma unor migrări eșuate decât am pierdut în urma tuturor atacurilor cibernetice la un loc”, a remarcat el.

Coldcard susține că inteligența artificială ar fi contribuit la descoperirea unei vulnerabilități a portofelului, existentă de cinci ani, legată de o sustragere de bitcoin în valoare de câteva milioane de dolari.
Citește acum: A fost inteligența artificială responsabilă pentru descoperirea vulnerabilității de securitate din Coldcard?

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.