



Un server de portofel Bitcoin rău intenționat ar putea înlocui în secret o plată legitimă cu o tranzacție a unui hoț, apoi să aștepte ca proprietarul să aprobe furtul. Cel mai recent patch de securitate al Electrum remediază această vulnerabilitate, după ce atacatorii au exploatat defectul și au furat fonduri.
Atacul asupra Electrum a ascuns furtul de Bitcoin ca „majorare comisioane”
SCRIS DE

DISTRIBUIE
Puncte cheie
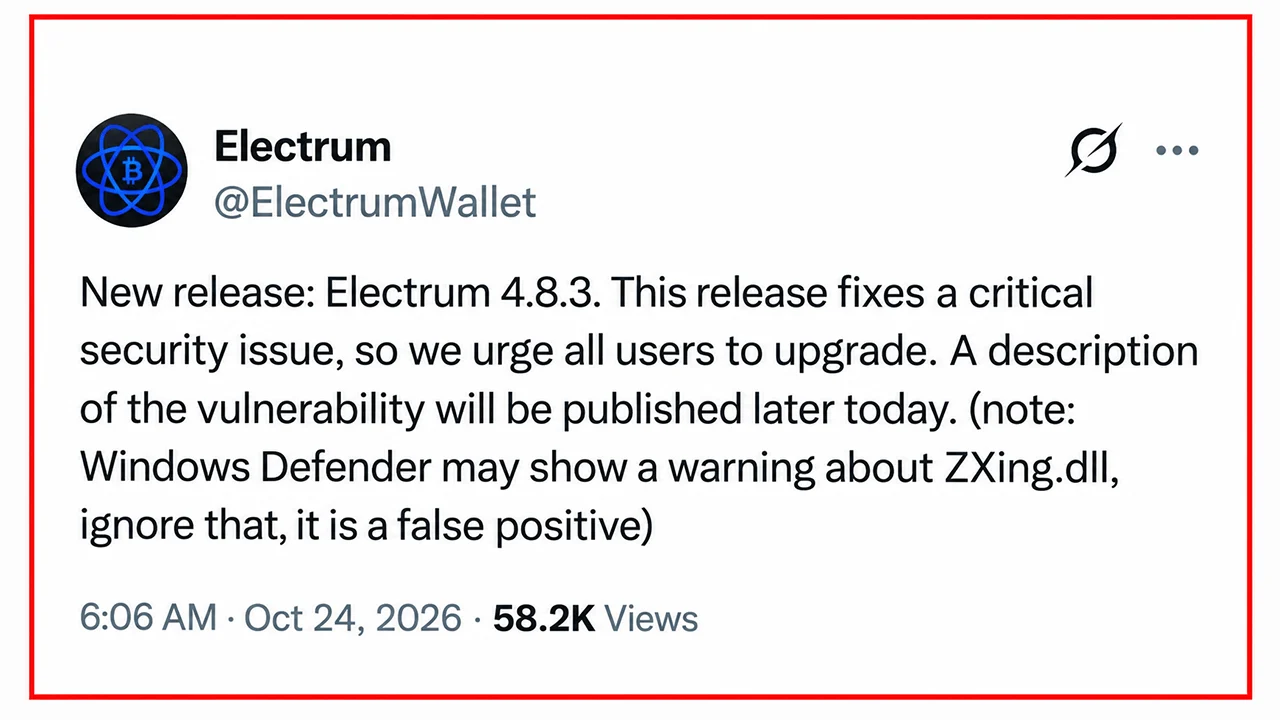
- Electrum 4.8.3 remediază o vulnerabilitate cu grad ridicat de gravitate care permitea serverelor rău intenționate să înlocuiască tranzacțiile Bitcoin.
- Electrum a confirmat rapoartele unui utilizator care a pierdut fonduri după ce a majorat comisionul de tranzacție.
- Utilizatorii Electrum ar trebui să efectueze imediat actualizarea și să verifice adresele de destinație înainte de a semna tranzacțiile.
Serverele rău intenționate transformă majorările comisioanelor Bitcoin în furt
Electrum a lansat sâmbătă versiunea 4.8.3, avertizând utilizatorii să efectueze actualizarea imediat după ce dezvoltatorii au descoperit că serverele rău intenționate exploatau o vulnerabilitate gravă care afecta toate versiunile anterioare. Vulnerabilitatea, documentată în avizul GitHub GHSA-6jp4-8v48-cc5v, exploata modul în care portofelul Bitcoin ușor gestionează tranzacțiile neconfirmate.
Electrum se bazează pe servere externe pentru istoricul tranzacțiilor, estimările comisioanelor și difuzarea plăților. Deși verifică independent tranzacțiile confirmate, versiunile mai vechi acceptau anumite tranzacții neconfirmate fără a le verifica semnăturile. Atacatorii au transformat această distincție într-o capcană.
Un server compromis putea intercepta o plată legitimă, împiedica difuzarea acesteia și o putea înlocui cu o tranzacție frauduloasă care direcționa fondurile către o adresă Bitcoin controlată de atacator. Tranzacția de înlocuire purta semnături nevalide, însă Electrum o afișa ca pe o plată obișnuită în așteptare.
Patru caractere identice ajută la ascunderea atacului
Trucul a devenit periculos atunci când utilizatorii au încercat să mărească comisioanele de tranzacție prin intermediul funcției „Replace-By-Fee” (RBF). În loc să mărească comisionul pentru plata inițială, victimele puteau semna din neatenție tranzacția înlocuită, autorizând transferul propriilor bitcoin către atacator.
Înșelăciunea a mers și mai departe. Atacatorii au generat adrese de destinație ale căror ultimele patru caractere se potriveau cu destinația dorită, făcând ca o comparație rapidă a adreselor să aibă șanse mai mici de a dezvălui schimbarea. O tranzacție frauduloasă avea chiar un comision zero, încurajând aparent victima să inițieze tocmai ajustarea comisionului necesară pentru a finaliza furtul.
Dezvoltatorii au primit două rapoarte private. Pe 11 octombrie, utilizatorul dannydeezy a raportat o substituire a tranzacției, deși mecanismul de majorare a comisioanelor nu a fost pe deplin înțeles. Pe 18 octombrie, Raju-K12 a raportat pierderea unor fonduri după ce a aprobat o majorare a comisioanelor. Al doilea raport a stabilit că atacul nu era doar teoretic.
Electrum 4.8.3 blochează substituirea tranzacțiilor
Patch-ul, introdus prin commit-ul 90fe308, impune ca Electrum să verifice semnăturile pentru tranzacțiile neconfirmate care cheltuiesc monede aparținând portofelului. Tranzacțiile frauduloase cu semnături nevalide sunt respinse înainte de a intra în istoricul local al portofelului. Utilizatorii care folosesc versiuni anterioare versiunii 4.8.3 ar trebui să descarce actualizarea exclusiv de pe electrum.org și să verifice semnăturile criptografice ale acesteia.
Până la actualizare, utilizatorii ar trebui să verifice cu atenție fiecare adresă de destinație și suma de plată înainte de semnare, inclusiv în timpul ajustărilor comisioanelor. Cei care se conectează exclusiv la servere Electrum de încredere, auto-găzduite, nu sunt expuși la acest atac specific bazat pe server.
Incidentul scoate la iveală o contradicție curiosă: un portofel conceput pentru a proteja cheile private ar putea fi totuși manipulat astfel încât să solicite o semnătură perfect validă pentru o plată pe care proprietarul său nu a intenționat niciodată să o efectueze.

Breșă de securitate înregistrată la Keystone pe 24 octombrie a dus la divulgarea informațiilor clienților, venind să se adauge la o serie de eșecuri în materie de securitate a portofelelor hardware din anul 2026.
Citește acum: Scurgere de date la Keystone Wallet expune adresele cumpărătorilor

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.















