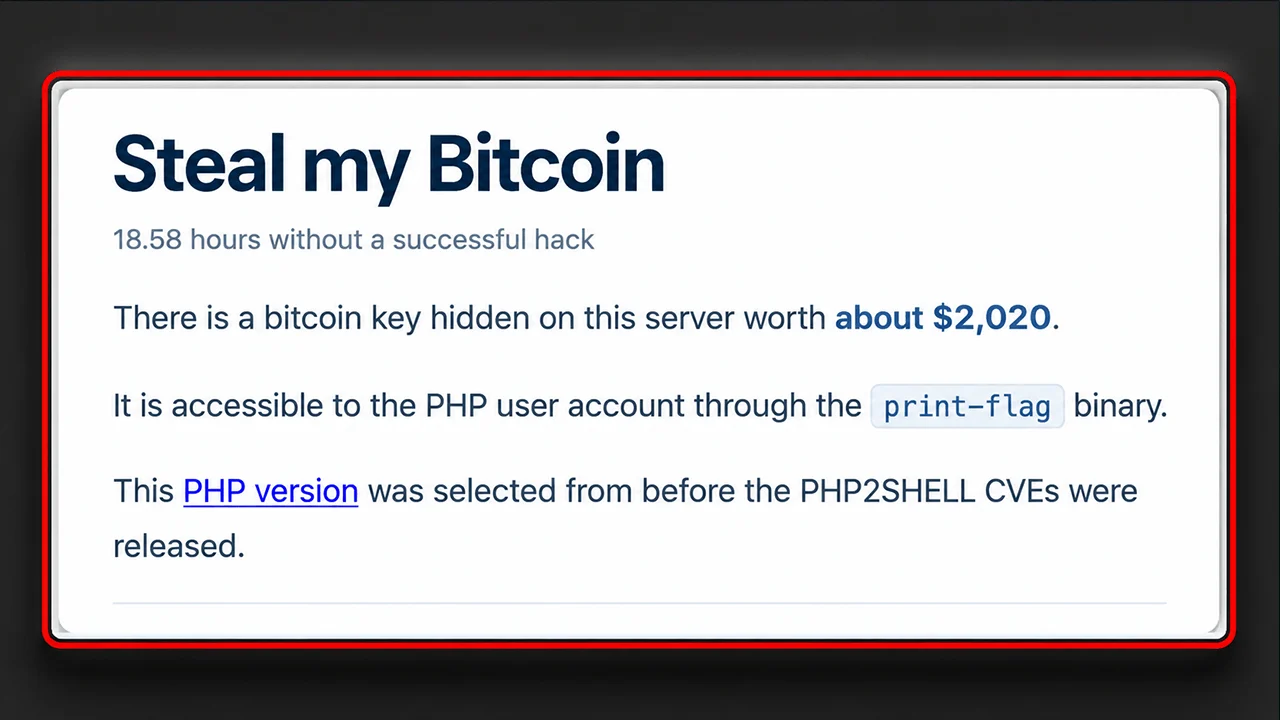
Un site web practic îi imploră pe hackeri să fure 2.000 de dolari în bitcoin, dar nimeni nu a revendicat încă premiul. Acum, o analiză independentă sugerează că această provocare, presupusă a fi vulnerabilă, ar putea fi imposibil de rezolvat, ceea ce ridică o întrebare incomodă: oare jocul este aranjat?
Site web provoacă hackerii să fure Bitcoin, pe măsură ce timpul trece
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Se pare că recompensa de aproximativ 2.000 de dolari oferită de „Steal My Bitcoin” a rămas nerevendicată după mai mult de 17 ore.
- O persoană suspectează că configurația serverului „Steal My Bitcoin” ar putea împiedica exploatarea PHP2Shell dorită.
- Cele două vulnerabilități critice ale PHP2Shell sunt reale, dar teoria cercetătorului specifică acestei provocări nu a fost verificată.
Un jaf de 2.000 de dolari în Bitcoin pe care nimeni nu-l poate realiza
Bine ați venit la „Steal My Bitcoin”, unde regulile obișnuite ale securității cibernetice au fost date peste cap. În loc să țină hackerii la distanță, site-ul îi invită să intre, le oferă o recompensă în Bitcoin și îi provoacă să o ia. Misiunea pare ridicol de simplă: exploatați o instalare PHP vulnerabilă în mod deliberat, recuperați o cheie privată Bitcoin ascunsă și goliți portofelul. Primul hacker care reușește ia banii.
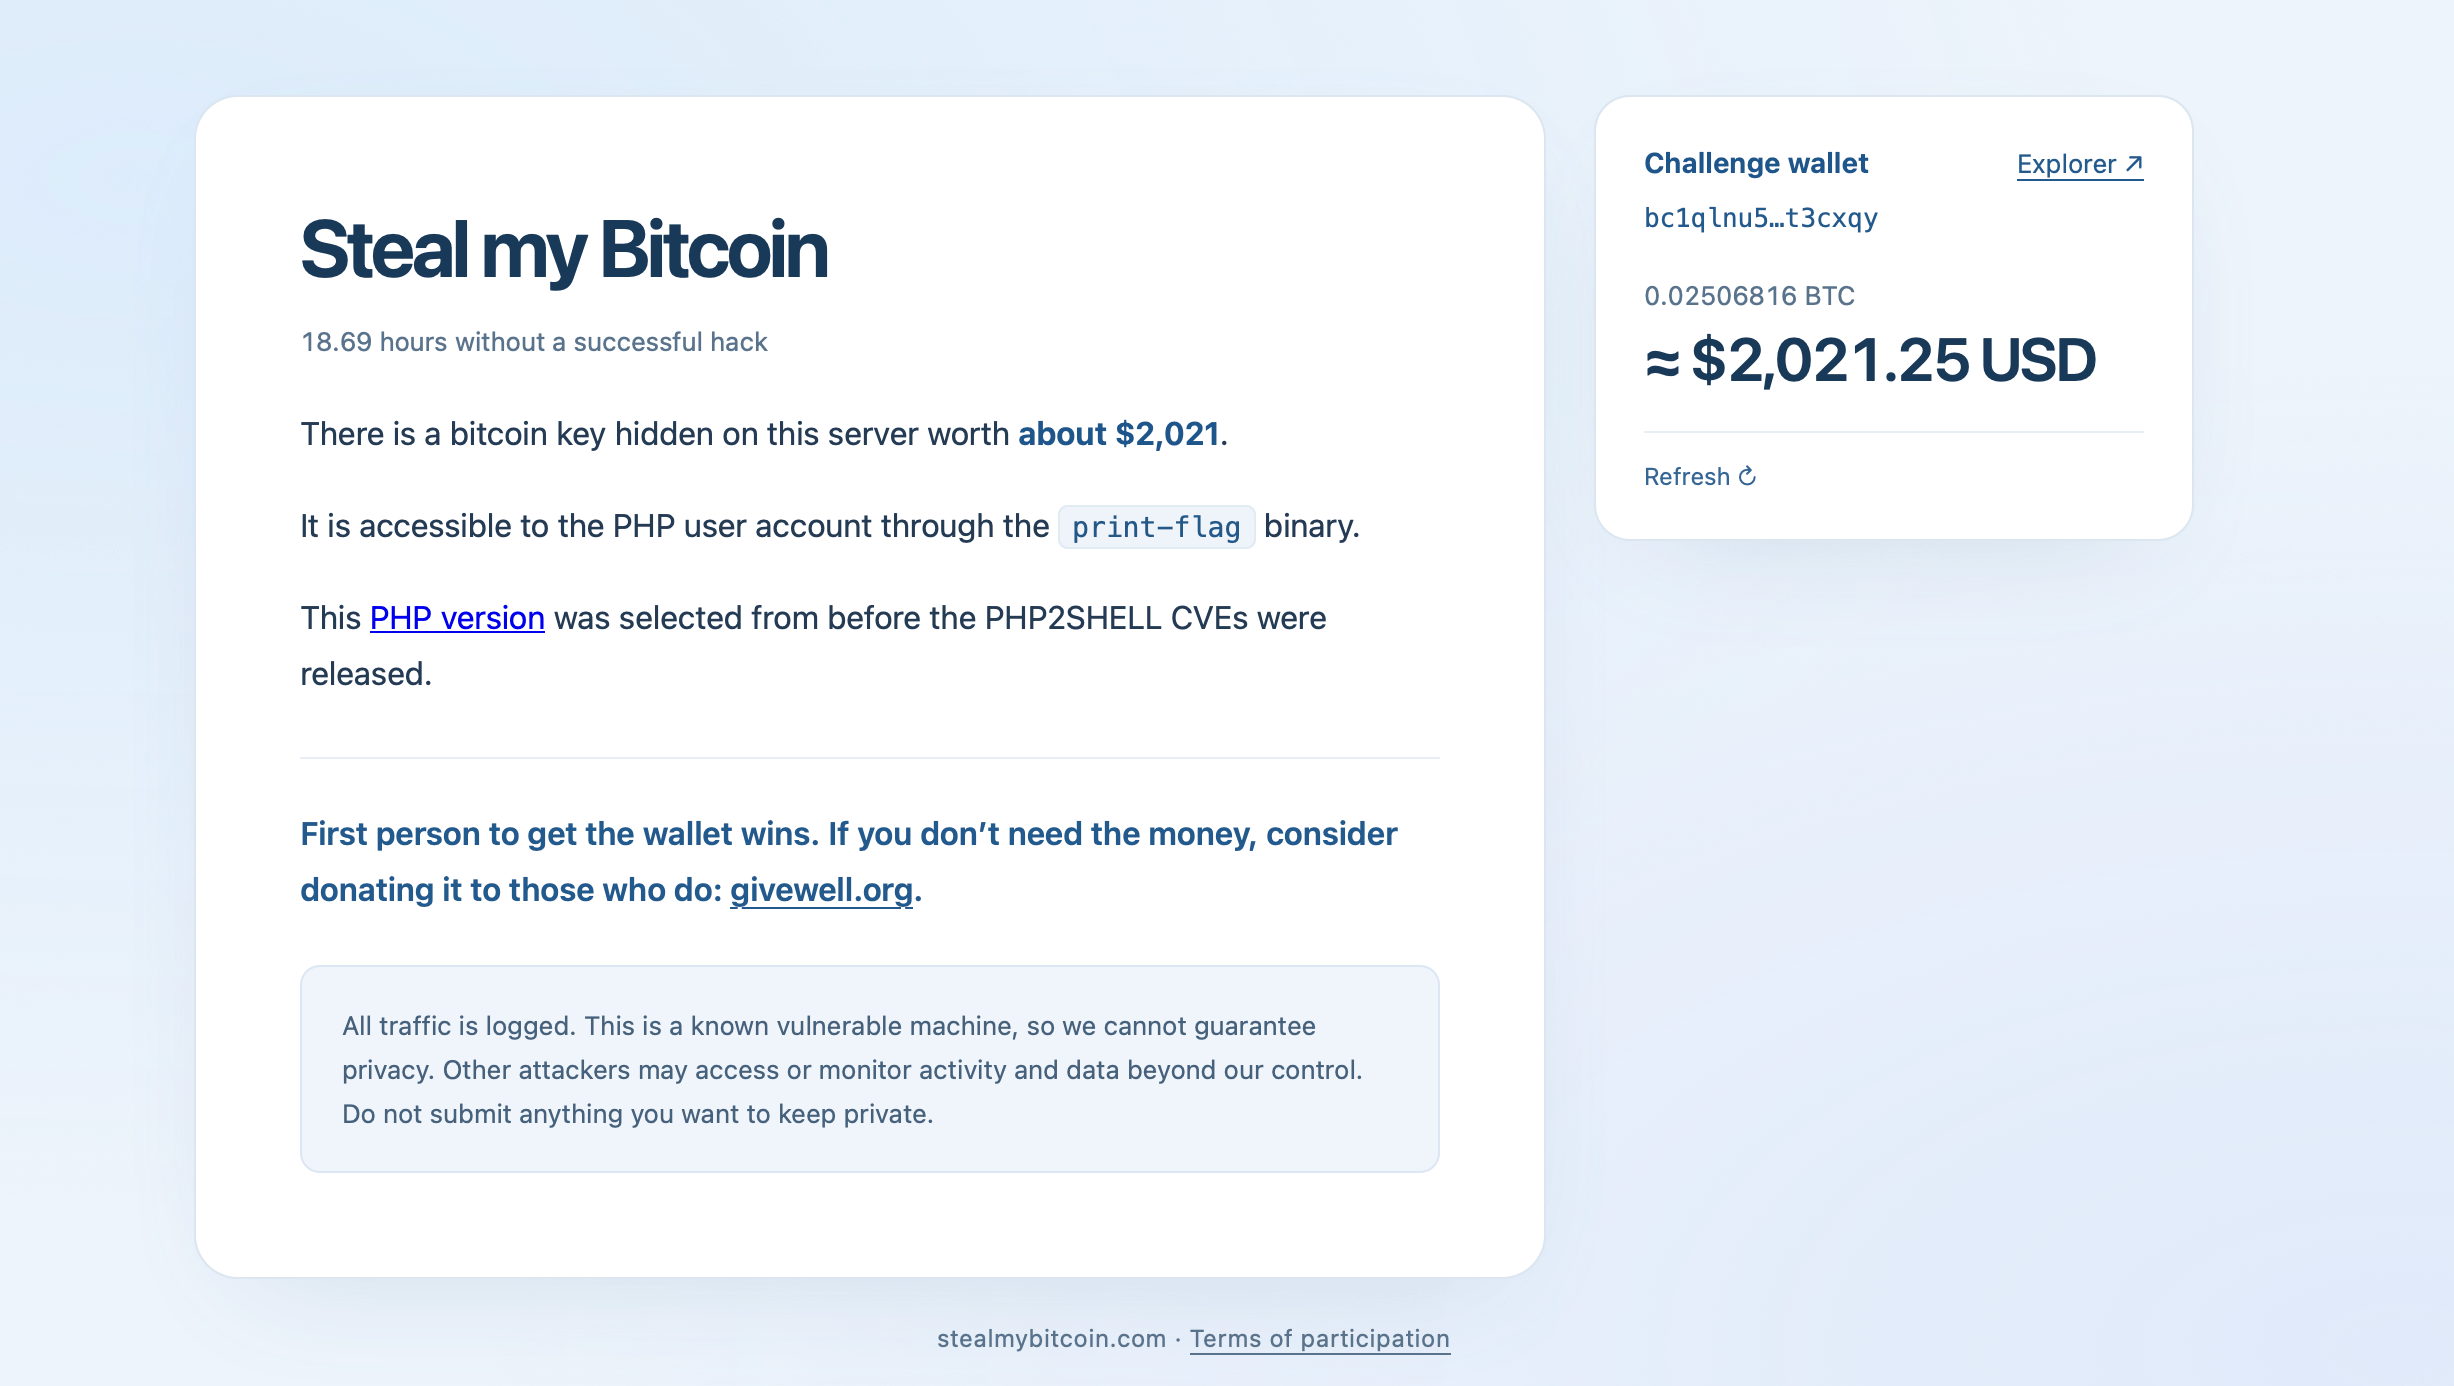
Premiul a început de la aproximativ 500 de dolari, înainte ca donațiile să-l ridice la 2.000 de dolari, aproximativ 0,025 BTC. La sfârșitul zilei de 25 octombrie 2026, portofelul ar fi rămas neatins după mai mult de 17 ore de funcționare online. Există însă anumite reguli. Participanții trebuie să-și limiteze atacurile la aplicația web și la containerul PHP. Este interzisă atacarea gazdei de bază, sabotarea infrastructurii sau suprasolicitarea serverului. Toate activitățile sunt înregistrate.
Două vulnerabilități critice ale PHP se lovesc de un obstacol neașteptat
Provocarea vizează PHP 8.4.26, o versiune vulnerabilă la două vulnerabilități critice de securitate denumite colectiv PHP2Shell. Ambele au un scor de gravitate de 9,2, iar patch-urile de urgență au fost lansate pe 21 octombrie.
Vulnerabilitățile, CVE-2026-109618 și CVE-2026-109619, implică erori de gestionare a memoriei care pot permite, potențial, executarea de cod de la distanță. În anumite configurații, atacatorii ar putea executa comenzi fără autentificare. Dar aici povestea ia o întorsătură ciudată.
O persoană care a analizat problema a pus public sub semnul întrebării dacă configurația respectivă expune într-adevăr o suprafață de atac exploatabilă. Persoana respectivă a identificat nginx și PHP 8.4.26 prin anteturile de răspuns HTTP, a confirmat în mod independent o amprentă specifică versiunii PHP 8.2 sau mai recente și a comparat comportamentul serverului cu cel al mediilor de testare locale.
După ce a luat inițial în considerare combinația dintre nginx și PHP-FPM sau Apache, analiza a indicat ceva neașteptat: cea mai apropiată potrivire comportamentală părea să fie redirecționarea de către nginx a cererilor către serverul web în linie de comandă încorporat în PHP.
Este recompensa Bitcoin o provocare imposibilă?
Analiza a ridicat o posibilitate și mai provocatoare cu privire la punctul de intrare al site-ului web. Răspunsurile acestuia păreau în concordanță cu faptul că serverul încorporat al PHP furniza un fișier static index.html, în loc să execute un script index.php. Dacă această interpretare este corectă, vulnerabilitățile anunțate ar putea să nu fie accesibile prin suprafața de atac permisă de provocare.
Acest lucru ar schimba fundamental competiția. Hackerii nu ar eșua neapărat în exploatarea a două bug-uri critice. S-ar putea să atace un mediu în care condițiile necesare nu se materializează niciodată. Persoana din spatele examinării a pus la îndoială dacă provocarea se desfășoară cu bună-credință, dar a recunoscut că concluziile ar putea fi eronate și a încurajat corecturile.
Este important de menționat că amprentarea răspunsurilor nu poate, de una singură, să stabilească arhitectura completă a serverului sau să dovedească imposibilitatea exploatării. Totuși, ipoteza rămâne neconfirmată. Între timp, vulnerabilitățile PHP subiacente sunt reale, iar administratorii care rulează versiunile afectate trebuie în continuare să-și aplice patch-urile pe sisteme.
Deocamdată, „Steal My Bitcoin” oferă un spectacol din ce în ce mai curios: o recompensă în bitcoin anunțată public, o mulțime de aspiranți la statutul de hackeri și o suspiciune tot mai mare că seiful digital s-ar putea să nu aibă, de la bun început, o ușă accesibilă.
Articolele din această săptămână au abordat tema semnalelor în schimbare de pe piață, expansiunea sectorului DeFi, staking-ul instituțional, capitalul de risc și securitatea cibernetică.
Citește acum: Vulnerabilitate PHP zguduie internetul, Bitcoin dă semnale de creștere

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.