



Hackerii au pătruns într-un serviciu japonez de tranzacționare în cloud, expunând până la 26.739 de servere la riscul de compromitere și, se pare, preluând controlul asupra unor conturi de brokeraj pentru a efectua tranzacții neautorizate. Atacatorii au cerut apoi bani, amenințând cu pagube financiare suplimentare în cazul în care compania ar fi refuzat să plătească.
Hackeri au pătruns în cloud-ul GMO, în pericol 26.739 servere
SCRIS DE

DISTRIBUIE
Concluzii cheie
- GMO Internet a identificat o breșă de securitate în cloud care ar putea afecta 26.739 de servere de tranzacționare.
- Hackerii au amenințat conturile clienților GMO de la peste 70 de case de brokeraj, în cazul în care cererile lor nu erau îndeplinite.
- GMO Internet a respins cererea de șantaj și a oferit despăgubiri pentru pierderile verificate rezultate din tranzacțiile neautorizate.
Atacatorii vizează serverele de tranzacționare care funcționează non-stop
GMO Internet a descoperit intruziunea în urma unei solicitări din partea unui client, pe 19 octombrie 2026. Până pe 20 octombrie, anchetatorii au confirmat prezența unui software rău intenționat în mediile serverelor clienților operate de Onamae.com Desktop Cloud, un serviciu conceput pentru a menține programele automatizate de tranzacționare valutară (FX) în funcțiune non-stop.
Platforma suportă software de tranzacționare precum Metatrader 4 și Metatrader 5, permițând clienților să-și pună în aplicare strategiile fără a lăsa computerele personale pornite. Din păcate, această comoditate a expus, de asemenea, datele de autentificare valoroase ale brokerului într-un mediu în care atacatorii reușiseră să pătrundă.
GMO a început să oprească serverele la ora 4 dimineața, ora Japoniei, pe 21 octombrie, scoțând în cele din urmă întregul serviciu offline. Ulterior, compania a identificat o breșă de securitate în propriile sisteme, care a permis accesul neautorizat și sustragerea informațiilor clienților.
Hackerii amenință conturile de la peste 70 de case de brokeraj
Se presupune că atacatorii au obținut datele de autentificare pentru tranzacționare și au folosit conturile compromise pentru a efectua tranzacții neautorizate. Rapoartele au descris clienți care au pierdut sume substanțiale în câteva minute, inclusiv un cont de aproximativ 2,4 milioane de yeni care a dispărut în urma unor tranzacții repetate în aproximativ 84 de secunde.
Cererea de șantaj a luat o turnură deosebit de agresivă. Atacatorii au amenințat cu noi activități neautorizate care să afecteze conturile clienților de la peste 70 de case de brokeraj de valori mobiliare și valutar (FX), atât naționale, cât și internaționale, în cazul în care GMO nu ar fi plătit. De asemenea, au amenințat că vor face publice informațiile furate și că vor lansa atacuri suplimentare de tip ransomware.
GMO a refuzat, argumentând că plata nu oferea nicio garanție că informațiile furate vor dispărea sau că atacurile ulterioare se vor opri. Compania a consultat poliția și a angajat specialiști externi în securitate cibernetică. Este important de menționat că cifra de 26.739 reprezintă servere potențial expuse, nu infecții confirmate. Prejudiciul financiar total rămâne nedeterminat.
Istoricul GMO în domeniul criptomonedelor
GMO Internet Group are rădăcini adânci în industria criptomonedelor, intrând în acest sector în timpul creșterii explozive a bitcoinului din 2017. Conglomeratul japonez a lansat GMO Coin în luna mai a acelui an, obținând ulterior înregistrarea reglementară și extinzându-se către tranzacționarea de ethereum, bitcoin cash, litecoin și XRP. În septembrie același an, GMO a dezvăluit planuri ambițioase de minerit de bitcoin, care includeau instalații alimentate cu energie regenerabilă în Europa de Nord, cipuri proprii de minerit de 7 nanometri și servicii de minerit în cloud. GMO chiar și-a plătit angajații în BTC în 2017.
În cele din urmă, această inițiativă s-a dovedit costisitoare, compania înregistrând pierderi legate de restructurare de aproximativ 35,5 miliarde de yeni în 2018, pe fondul scăderii prețurilor criptomonedelor, care a afectat grav profitabilitatea mineritului. În ciuda acestui eșec, GMO a continuat să-și dezvolte afacerea cu active digitale prin intermediul GMO Coin, adăugând servicii de împrumut, staking, tranzacționare pe marjă și oferte de tokenuri. Grupul a explorat, de asemenea, monedele stabile, inițiativele din domeniul blockchain și investițiile în afaceri emergente din domeniul criptomonedelor, consolidându-și prezența semnificativă în economia activelor digitale din Japonia.
Gigantul japonez răspunde la atac
În ceea ce privește cel mai recent atac cibernetic, GMO a anunțat pe 24 octombrie că fiecare client existent al serviciului Desktop Cloud va primi o sumă forfetară de 5.000 de yeni, indiferent dacă a suferit sau nu pierderi financiare. Compania s-a angajat, de asemenea, să compenseze pierderile verificate și comisioanele asociate tranzacțiilor neautorizate, oferind în același timp clienților afectați șase luni de acces gratuit la o platformă desktop alternativă.
GMO a respins cererile de șantaj ale atacatorilor, a angajat specialiști externi în securitate cibernetică și a prezentat dovezi poliției japoneze. Fondatorul grupului, Masatoshi Kumagai, a solicitat, de asemenea, intervenția guvernului în cadrul sistemului activ de apărare cibernetică al Japoniei, cerând asistență pentru neutralizarea amenințării. Infrastructura compromisă rămâne offline în timp ce anchetatorii lucrează pentru a determina amploarea completă a intruziunii, numărul conturilor afectate și prejudiciul financiar cauzat clienților.
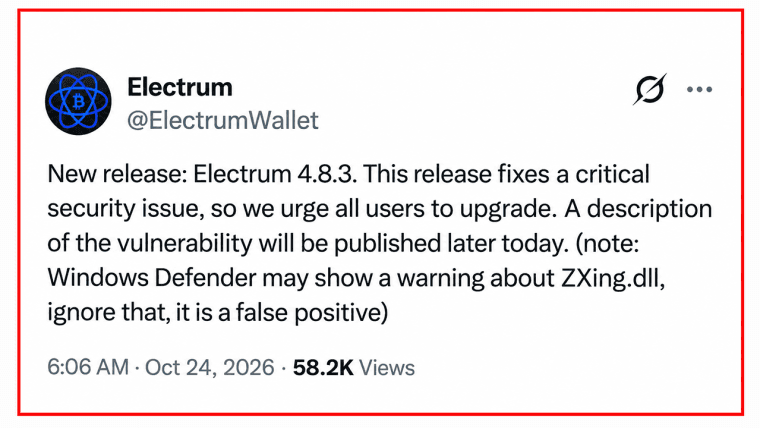
Electrum 4.8.3 remediază o vulnerabilitate a portofelului Bitcoin care permitea unor servere rău intenționate să preia controlul asupra majorărilor de comisioane și să îi păcălească pe utilizatori să aprobe furtul.
Citește acum: Atacul asupra Electrum a ascuns furtul de Bitcoin ca „majorare comisioane”

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.














