W piątek, 20 listopada 2026 r., zespół Bitcoin Core ujawnił lukę o średnim stopniu zagrożenia, która umożliwiała złośliwym użytkownikom tymczasowe unieruchomienie węzłów poprzez wielokrotne ogłaszanie transakcji. Luka ta, odkryta w ramach badań nad bezpieczeństwem wspomaganych sztuczną inteligencją, pokazuje, w jaki sposób automatyczne wykrywanie luk zmienia bezpieczeństwo oprogramowania kryptowalutowego.
AI wykryła lukę w Bitcoin Core, grozi tymczasowym zawieszeniem węzłów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Nowo ujawniona luka w zabezpieczeniach Bitcoin Core rodzi nowe pytania dotyczące odporności krytycznej infrastruktury sieciowej.
- Sztuczna inteligencja odkrywa słabe punkty bezpieczeństwa, które umknęły wieloletniej, konwencjonalnej analizie oprogramowania.
- Coraz większa zaawansowanie zautomatyzowanych badań nad lukami w zabezpieczeniach zmusza twórców oprogramowania kryptowalutowego do ponownego przemyślenia tego, jak szybko reaguje się na zagrożenia bezpieczeństwa.
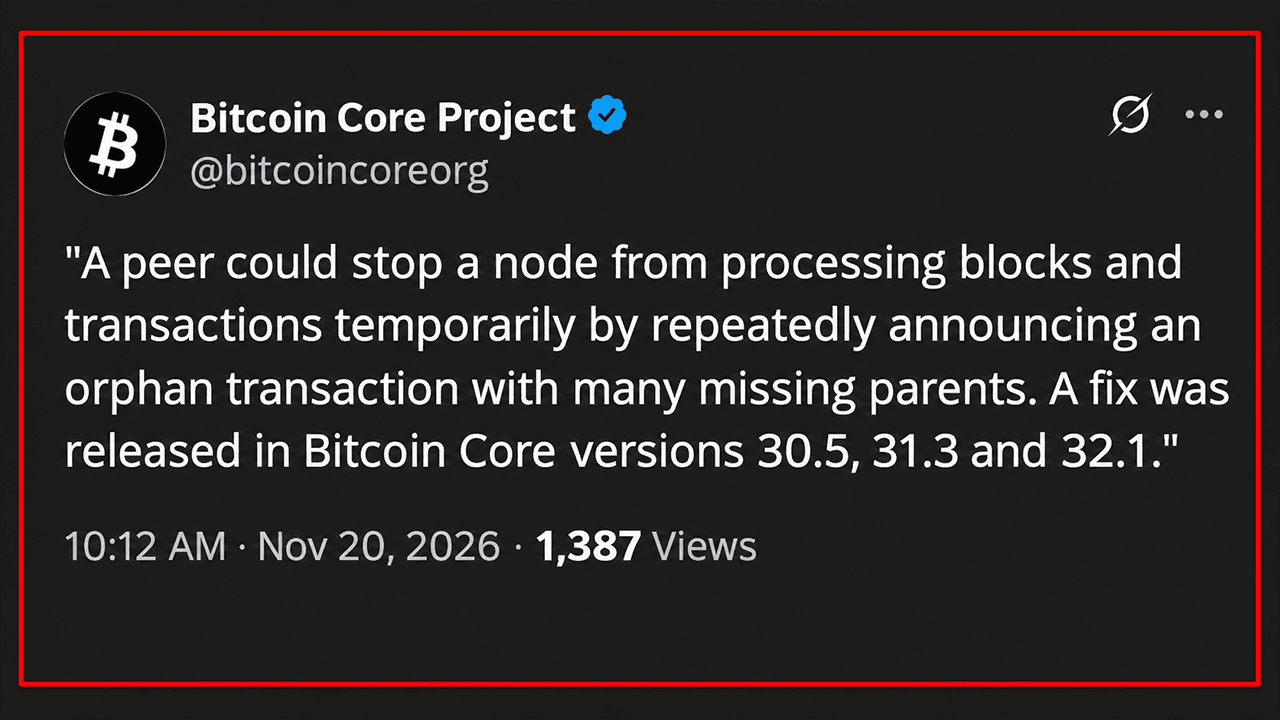
Luka, skatalogowana jako CVE-2026-117348 i zatytułowana „Zablokowanie węzła poprzez zduplikowane ogłoszenia o blokach osieroconych”, mogła uniemożliwić dotkniętym węzłom Bitcoin przetwarzanie przychodzących bloków i transakcji przez ponad kilkanaście sekund na każdą złośliwą wiadomość.
Zgodnie z oficjalnym komunikatem Bitcoin Core problem dotyczył wersji od 29.0 do 29.5, od 30.0 do 30.4 oraz od 31.0 do 31.2. Aktualizacje naprawcze są dostępne w wersjach 30.5, 31.3 i 32.1, natomiast wycofana gałąź 29.x nie otrzyma już żadnych kolejnych poprawek.
Jak skaner oparty na sztucznej inteligencji wykrył lukę w Bitcoin Core powodującą zawieszanie się węzłów
Zespół programistów znany jako Bitcoin Core utrzymuje tymczasowy obszar przechowywania zwany „sierocińcem”, w którym transakcje oczekują na brakujące transakcje nadrzędne. Gdy inny uczestnik sieci zgłasza jedną z tych transakcji, oprogramowanie sprawdza jej zależności, aby ustalić, o jakie brakujące informacje należy poprosić.
Luka wykorzystywała przeoczoną nieefektywność tego procesu. Komunikaty inwentaryzacyjne Bitcoin mogą zawierać 50 000 wpisów, jednak oprogramowanie nie ignorowało zduplikowanych ogłoszeń o transakcjach. Atakujący mógł wielokrotnie odwoływać się do transakcji osieroconej z tysiącami brakujących transakcji nadrzędnych, zmuszając węzeł odbiorczy do wykonywania tych samych, wymagających dużych nakładów obliczeniowych, sprawdzeń tysiące razy.
Każda zmanipulowana wiadomość mogła zablokować przetwarzanie na ponad 12 sekund, powodując, że atakowany węzeł był tymczasowo niezdolny do obsługi przychodzących bloków lub innej komunikacji sieciowej.
Odkrycie pochodzi z Project Loupe, zautomatyzowanej inicjatywy bezpieczeństwa opartej na dużych modelach językowych (LLM), opracowanej przez Eliasa Rohrera w Spiral, dziale rozwoju Bitcoin opartym na oprogramowaniu open source należącym do Block. Programista Bitcoin Core, Gregory Sanders, potwierdził następnie to odkrycie i przekazał je zespołowi ds. bezpieczeństwa projektu.
Project Loupe zgłosił tę lukę 8 lipca. Niezależny badacz o pseudonimie Stutxo przesłał osobny raport 4 sierpnia, tego samego dnia, w którym Sanders otworzył pull request zawierający poprawkę. Programiści wdrożyli poprawkę 6 sierpnia, a Bitcoin Core 32.1 uwzględnił ją 27 października.
Ujawnienie z 20 listopada towarzyszyło zaktualizowanym wydaniom dla utrzymywanych starszych gałęzi. Poprawka gwarantuje, że każde unikalne ogłoszenie o transakcji jest przetwarzane tylko raz na komunikat inwentaryzacyjny.
Chociaż luka umożliwiała tymczasowe ataki typu „odmowa usługi”, w komunikacie nie stwierdzono istnienia żadnego mechanizmu umożliwiającego kradzież bitcoinów lub trwałe uszkodzenie węzłów.
Badania nad bezpieczeństwem AI ujawniają długotrwałe słabe punkty łańcucha bloków
Ujawnienie tej informacji nastąpiło w wyjątkowym roku dla badań nad lukami w zabezpieczeniach infrastruktury kryptowalutowej prowadzonych przy pomocy sztucznej inteligencji.
W lutym przegląd wspomagany przez sztuczną inteligencję zidentyfikował krytyczną lukę w weryfikacji podpisów w proponowanej poprawce Batch do XRP Ledger przed jej aktywacją. Kolejne dochodzenie ujawniło lukę o wysokim stopniu zagrożenia w Nethermind, kliencie wykonawczym Ethereum, która mogła potencjalnie wpływać na działanie walidatorów.
Pod koniec maja badacz Taylor Hornby wykorzystał system audytowy wspomagany przez sztuczną inteligencję do zidentyfikowania istniejącej od czterech lat luki w protokole prywatności Orchard sieci Zcash. Luka ta mogła umożliwić tworzenie niewykrywalnych fałszywych tokenów ZEC, choć programiści naprawili ją przed publicznym ujawnieniem.
Sierpień przyniósł kolejną uderzającą demonstrację. Szesnastu programistów-wolontariuszy uczestniczących w inicjatywie na rzecz bezpieczeństwa Bitcoina w ciągu około jednego dnia zidentyfikowało 4 962 ustalenia w 390 projektach, w tym 85 początkowo sklasyfikowanych jako krytyczne.
Jednak automatyczne wykrywanie spowodowało znaczne komplikacje. Opiekunowie projektów musieli zmierzyć się z tysiącami zgłoszeń wymagających weryfikacji przez człowieka, a uzasadnione obawy dotyczące bezpieczeństwa konkurowały z fałszywymi alarmami i słabo uzasadnionymi ustaleniami.
Główni programiści Lightninga musieli również zmierzyć się z napływem raportów o lukach generowanych przez sztuczną inteligencję, ostatecznie identyfikując rzeczywiste problemy bezpieczeństwa wymagające wydania poprawek.
Konsekwencje wykraczają poza badania defensywne. Specjaliści ds. bezpieczeństwa wyrazili obawy, że złośliwi aktorzy mogą wykorzystać podobną technologię do wykrywania słabych punktów w starszym oprogramowaniu, potencjalnie skracając okres przydatności tradycyjnych audytów bezpieczeństwa.
Bitcoin Core przyspiesza ujawnianie informacji w miarę jak sztuczna inteligencja zmienia oblicze badań nad bezpieczeństwem
Dostrzegając ten trend, Bitcoin Core zrewidował w październiku swoją politykę ujawniania luk w zabezpieczeniach. Problemy sklasyfikowane jako łatwe do wykrycia, w tym słabe punkty możliwe do zidentyfikowania za pomocą stosunkowo prostej analizy wspomaganej przez modele LLM, są obecnie szybciej ujawniane publicznie wraz z wydaniami poprawkowymi.
CVE-2026-117348 ilustruje to podejście w praktyce.
Incydent ten ujawnia również trudny paradoks związany z bezpieczeństwem. Sztuczna inteligencja może identyfikować przeoczone luki szybciej niż konwencjonalne badania, ale jej rosnąca dostępność potencjalnie daje atakującym porównywalne możliwości. W przypadku infrastruktury kryptowalutowej typu open source głównym wyzwaniem w coraz większym stopniu nie jest już jedynie wykrywanie słabych punktów, ale ich weryfikacja i naprawa, zanim przeciwnicy wykorzystają tę samą wiedzę.
Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.