Firma Luxor Technology potwierdziła, że doszło do nieuprawnionego przekierowania mocy obliczeniowej służącej do wydobywania bitcoinów za pośrednictwem jej platformy Commander, co położyło kres spekulacjom dotyczącym rzekomego ataku z udziałem tysięcy urządzeń wydobywczych. Firma twierdzi, że incydent został opanowany w ciągu dwóch godzin, a poszkodowani klienci otrzymają pełne odszkodowanie.
Luxor potwierdza włamanie do wydobycia bitcoinów z użyciem AI
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Firma Luxor potwierdziła, że nieuprawnione przekierowanie mocy obliczeniowej za pośrednictwem platformy Commander dotknęło nieco ponad tuzin kont klientów.
- Dyrektor generalny Nick Hansen przypisał to naruszenie „zaawansowanemu wektorowi opartemu na sztucznej inteligencji”, chociaż firma nie ujawniła publicznie szczegółów tego mechanizmu.
- Luxor twierdzi, że w ciągu dwóch godzin załatał lukę, zapobiegł wyciekowi danych i zrekompensuje poszkodowanym klientom utracone przychody z wydobycia.
Luxor przerywa milczenie w sprawie naruszenia bezpieczeństwa w kopaniu bitcoinów
To, co początkowo wydawało się niepotwierdzonym przejęciem kontroli nad kopalnią bitcoinów, przerodziło się w potwierdzony incydent bezpieczeństwa, a firma Luxor Technology przyznała, że atakujący przekierowali sprzęt kopiący za pośrednictwem platformy zarządzającej Commander.
W oficjalnym oświadczeniu wydanym w niedzielę, 15 listopada 2026 r., firma Luxor ujawniła, że wewnętrzne systemy monitorujące wykryły nieautoryzowane modyfikacje konfiguracji puli wydobywczej, co spowodowało natychmiastową reakcję zespołu inżynierów. Zespół napisał:
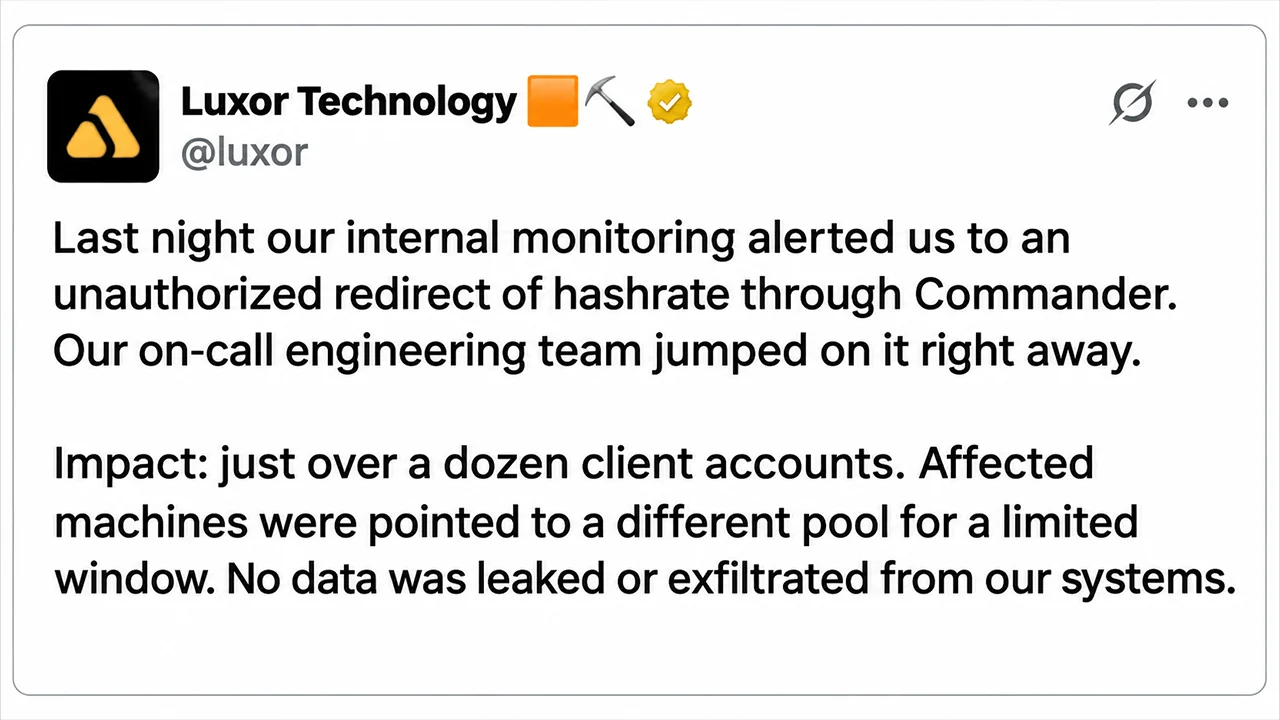
„Zeszłej nocy nasz wewnętrzny system monitoringu ostrzegł nas o nieautoryzowanym przekierowaniu mocy obliczeniowej za pośrednictwem platformy Commander. Nasz dyżurny zespół inżynierów natychmiast zajął się tą sprawą”.
Według firmy Luxor incydent dotknął nieco ponad tuzin kont klientów, a urządzenia kopiące zostały tymczasowo przekierowane do innego puli. Firma zapewnia, że z jej systemów nie skradziono żadnych informacji.
„Skutki: nieco ponad tuzin kont klientów. Urządzenia, których to dotyczyło, zostały przekierowane do innego poolu na ograniczony czas. Żadne dane nie wyciekły ani nie zostały wykradzione z naszych systemów” – poinformował zespół na platformie X.
Luxor wyjaśnił, że jego inżynierowie załatali lukę w Commanderze w ciągu dwóch godzin i rozpoczęli przywracanie dotkniętego incydentem sprzętu do pierwotnych konfiguracji. Firma zobowiązała się również do zwrotu kosztów każdemu poszkodowanemu klientowi za moc obliczeniową przekierowaną podczas incydentu. „Odszkodowanie: każdy poszkodowany klient otrzyma pełną rekompensatę za przekierowaną moc obliczeniową, tak jakby kopano normalnie” – dodała firma Luxor.

Firma podkreśliła ponadto, że naruszenie bezpieczeństwa ograniczyło się wyłącznie do platformy Commander, a jej pula wydobywcza oraz oprogramowanie układowe LuxOS pozostały nienaruszone.
Prezes Nick Hansen przypisuje naruszenie zaawansowanemu atakowi z wykorzystaniem sztucznej inteligencji
Dyrektor generalny Luxor, Nick Hansen, przedstawił następnie bardziej osobistą relację z tego incydentu, przyznając się do zakłóceń w działalności i identyfikując to, co określił jako włamanie wspomagane sztuczną inteligencją.
„Ostatnie 12 godzin było dość ciężkie” – napisał Hansen. Powiedział, że atak rozpoczął się około godziny 18:00 czasu pacyficznego w sobotę, 14 listopada, i dotknął część klientów platformy Commander. Dyrektor generalny kontynuował:
„Wczoraj około godziny 18:00 czasu pacyficznego (PDT) doszło do naruszenia bezpieczeństwa u części klientów korzystających z platformy Commander za pośrednictwem wyrafinowanego wektora ataku opartego na sztucznej inteligencji”.
Chociaż Hansen przypisał włamanie metodzie opartej na sztucznej inteligencji, firma Luxor nie opublikowała jeszcze ustaleń technicznych precyzyjnie wyjaśniających, w jaki sposób atakujący uzyskali dostęp lub manipulowali konfiguracjami kopania kryptowalut.
Hansen wyjaśnił, że inżynierowie zidentyfikowali i załatali lukę przed przystąpieniem do bardziej pracochłonnego procesu przywracania sprawności dotkniętych maszyn. Przeprosił również klientów i ponownie zapewnił, że firma Luxor pokryje ich straty. Powiedział:
„Przepraszam. Powierzacie nam swoją flotę, a my musimy działać lepiej”.
Dyrektor zaznaczył również, że poszkodowani klienci otrzymają dodatkowe informacje pocztą elektroniczną, a firma Luxor obiecała przeprowadzenie kompleksowej analizy przyczyn zdarzenia.
Dane OCEAN Mining ujawniają nietypową aktywność hashrate’u
Przed potwierdzeniem przez firmę Luxor w sobotę wieczorem krążyły doniesienia sugerujące, że około 64 000 maszyn wydobywczych, reprezentujących szacunkową moc 13 eksahashów na sekundę (EH/s), zostało przekierowanych do puli wydobywczej Ocean. Dane te nie zostały niezależnie zweryfikowane, a ujawnienie przez firmę Luxor informacji o nieco ponad tuzinie przejętych kont nie pozwala ustalić całkowitej liczby maszyn, których dotyczyła ta sytuacja.

Ocean, niepowiernicza kopalnia bitcoinów uruchomiona w 2023 roku przy wsparciu finansowym Jacka Dorseya, umożliwia górnikom otrzymywanie płatności bezpośrednio poprzez transakcje coinbase w blokach. Jego publiczny panel kontrolny wykazał nietypową aktywność wydobywczą w okresie zgłoszonego incydentu, podczas gdy na podejrzanym adresie docelowym zgromadzono szacunkowo 0,65761026 BTC w postaci nagród za wydobycie.
Mononaut, programista serwisu Mempool.space, zauważył:
„Ojej, według panelu Ocean około 0,657 BTC udziałów uzyskanych ze skradzionych hashowych”
Jednak szacowane nagrody nie stanowią zrealizowanych płatności. Dostępne zapisy w łańcuchu bloków nie wykazały żadnych potwierdzonych transakcji przychodzących na podejrzany adres, co sugeruje, że operator nie odebrał bitcoinów z przekierowanej aktywności wydobywczej.
Firma CoreX Hosting, która jako pierwsza poinformowała o podejrzanym ataku, poinformowała następnie, że nieautoryzowana moc obliczeniowa spadła do około 100 petahashów na sekundę (PH/s).
Potwierdzenie ze strony Luxor rozstrzyga kluczową kwestię, czy doszło do nieautoryzowanego przekierowania, jednak istotne szczegóły pozostają nadal niejasne. Dokładna liczba maszyn, których dotyczyła sytuacja, całkowita moc obliczeniowa, która została przekierowana, oraz techniczne mechanizmy rzekomego ataku wspomaganego przez sztuczną inteligencję czekają na dalsze ujawnienie.
Dla operatorów kopalni incydent ten pokazuje, w jaki sposób nieautoryzowane zmiany w konfiguracji floty mogą zagrozić przychodom, nawet bez konieczności bezpośredniego przejęcia kryptowaluty przez atakujących. Obietnica odszkodowania ze strony firmy Luxor rozwiązuje kwestię bezpośrednich konsekwencji finansowych, jednak w ramach planowanego dochodzenia pojawi się pytanie o większym znaczeniu: w jaki sposób atakujący w ogóle uzyskali wystarczającą kontrolę, by przekierować przemysłowy sprzęt kopalniany.
W tym tygodniu artykuły dotyczyły napięć na rynkach, inwestycji korporacyjnych, bezpieczeństwa portfeli sprzętowych, tokenizacji oraz rynków prognoz.
Czytaj teraz: Bitcoin w dół, DTCC wybiera Solanę do rozwoju tokenizacji – cotygodniowe podsumowanie

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.