1 listopada 2026 r. firma Btcpay Server wydała ostrzeżenie o awaryjnym wyłączeniu serwerów w związku z doniesieniami, że osoby atakujące wyprowadzały bitcoiny z portfeli typu „hot” podłączonych do serwerów płatniczych hostowanych we własnym zakresie. Założyciel firmy, Nicolas Dorier, powiązał zgłoszone naruszenia z wersjami starszymi niż 2.4.2, wskazując jednocześnie, że publiczne serwery działające w wersji 2.4.7 nie zostały zaatakowane. Ostrzeżenie pojawiło się zaledwie trzy dni po przeprowadzeniu wspieranej przez sztuczną inteligencję aktualizacji zabezpieczeń, która usunęła 85 luk w zabezpieczeniach, co rodzi pytania dotyczące ryzyka, na jakie narażeni są operatorzy opóźniający aktualizacje oprogramowania.
Btcpay: doniesienia o kradzieżach z portfeli hot wallet
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Awaryjne ostrzeżenie serwisu Btcpay Server pozostawia sprzedawców z pytaniami bez odpowiedzi dotyczącymi skradzionych bitcoinów.
- Wstępne ustalenia Nicolasa Doriera wskazują na wersje oprogramowania starsze niż 2.4.2.
- 85 luk w zabezpieczeniach wykrytych przez firmę Anthropic nadaje najnowszemu kryzysowi serwera Btcpay zaskakujący zwrot akcji.
Programiści Btcpay wzywają do natychmiastowego wyłączenia serwerów w związku z kradzieżą środków z portfeli bitcoinowych
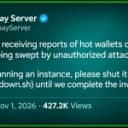
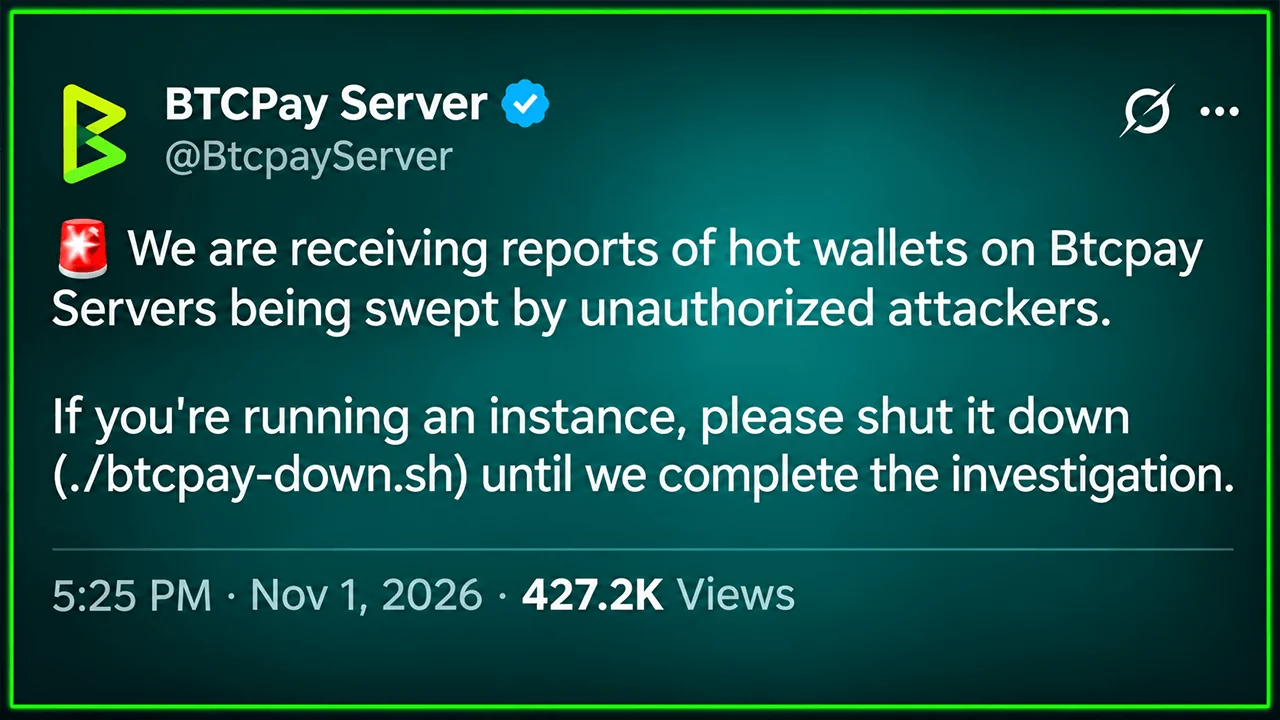
Około godziny 22:25 czasu UTC 1 listopada na oficjalnym koncie serwera Btcpay opublikowano pilne ogłoszenie:
„Otrzymujemy zgłoszenia dotyczące opróżniania gorących portfeli na serwerach BTCPay przez nieuprawnionych atakujących”.
Operatorzy zostali poinstruowani, aby wyłączyć swoje instancje za pomocą polecenia ./btcpay-down.sh do czasu, aż śledczy ustalą, co się stało. Uncle Rockstar Developer, główny współtwórca projektu, wzmocnił to ostrzeżenie, oświadczając: „To nie są ćwiczenia: wyłączcie swój serwer BTCPay, jeśli posiadacie portfel typu hot”.
Btcpay Server to oprogramowanie typu open source, które pozwala sprzedawcom przyjmować płatności w bitcoinach (BTC) bez konieczności korzystania z usług tradycyjnych pośredników płatniczych. Operatorzy mogą samodzielnie hostować oprogramowanie i zarządzać własną infrastrukturą portfeli. Ta niezależność wiąże się z odpowiedzialnością.
W momencie publikacji tego artykułu programiści nie ujawnili ani łącznej kwoty skradzionych bitcoinów, ani liczby poszkodowanych sprzedawców. Wstępny komunikat nie zawierał również potwierdzonych informacji na temat tego, w jaki sposób atakujący uzyskali dostęp do zaatakowanych systemów.
Założyciel wskazuje na starsze wersje w miarę zawężania się śledztwa
Założyciel serwera Btcpay, Nicolas Dorier, przedstawił następnie bardziej szczegółowe wyjaśnienie. Jego wstępne ustalenia wskazywały, że na dotkniętych atakiem instalacjach działało oprogramowanie starsze niż wersja 2.4.2. Atakujący rzekomo uzyskali dostęp administratora, a ślady kryminalistyczne wskazują na luki w zabezpieczeniach obecne w tych starszych wersjach.
Dorier zaznaczył również, że serwery publiczne i demonstracyjne z wersją 2.4.7 nie zostały zaatakowane. To rozróżnienie podważa możliwość, że to właśnie najnowsza awaryjna aktualizacja spowodowała zgłoszone naruszenie bezpieczeństwa. Nie oznacza to jednak, że każda obecna instalacja jest odporna na atak, a śledczy nie opublikowali jeszcze pełnego raportu technicznego.
W sierpniu w ramach projektu usunięto inną lukę, która pozwalała nieautoryzowanym atakującym na uzyskanie poświadczeń „macaroon” Lightning Network Daemon (LND), pełniących funkcję tokenów autoryzacyjnych. Luka ta została usunięta w wersji 2.4.2. Twórcy projektu oświadczyli wcześniej, że własne portfele łańcuchowe Btcpay nie były narażone na skutki tej konkretnej luki.
Nie ustalono jednoznacznie, czy najnowsze kradzieże wynikały z tej samej luki, innej starszej luki czy też z wielu luk jednocześnie.
Przegląd bezpieczeństwa AI usunął 85 luk zaledwie kilka dni przed ostrzeżeniem
Kolejny zwrot akcji wiąże się z momentem, w którym doszło do tych wydarzeń. 29 października Btcpay Server wydał wersję 2.4.7 po otrzymaniu zgłoszeń dotyczących luk w zabezpieczeniach, wygenerowanych w ramach inicjatywy skanowania bezpieczeństwa typu open source firmy Anthropic. W tej wersji usunięto 85 wykrytych problemów, w tym jeden krytyczny, 13 o wysokim poziomie zagrożenia, 52 o średnim poziomie zagrożenia oraz 19 o niskim poziomie zagrożenia.
Ujawnienie tych informacji nastąpiło w kontekście szerszego rozwoju badań nad lukami w zabezpieczeniach wspomaganych przez sztuczną inteligencję w 2026 r., gdy systemy opracowane przez gigantów AI, takich jak Anthropic, OpenAI i Google, wykazywały coraz bardziej zaawansowane możliwości identyfikowania słabych punktów oprogramowania. Sama inicjatywa skanowania firmy Anthropic zgłosiła w ciągu sześciu miesięcy ponad 29 000 potencjalnych luk w zabezpieczeniach, choć tylko część z nich została poddana ręcznej weryfikacji.
Incydent z Btcpay ilustruje kluczową różnicę między wykrywaniem luk w zabezpieczeniach a ochroną wdrożonego oprogramowania. Opublikowanie poprawek nie powoduje automatycznej aktualizacji niezależnie obsługiwanych serwerów.
Sprzedawcy wyłączają serwery w miarę postępu śledztwa
Firmy, w tym Coincards, wyłączyły instalacje Btcpay po otrzymaniu ostrzeżenia. Dla sprzedawców ta przerwa wiąże się z koniecznością natychmiastowego wyboru między dostępnością płatności a ochroną środków dostępnych za pośrednictwem podłączonych portfeli. Dorier ponownie podkreślił znaczenie ograniczenia sald w portfelach typu „hot wallet” do kwot, na których utratę operatorzy mogą sobie pozwolić.
W przekazanych aktualizacjach nie ogłoszono ostatecznych szacunków strat, nowej poprawki dotyczącej konkretnego incydentu ani informacji o całkowitym usunięciu zagrożenia. Programiści przygotowywali pełniejsze wyjaśnienie. Niepokojące pytanie wykracza poza sprawę Btcpay: skoro systemy sztucznej inteligencji przyspieszają wykrywanie luk w zabezpieczeniach, czy niezależnie zarządzana infrastruktura płatnicza jest w stanie nadążyć za wprowadzanymi poprawkami?

Użytkownicy serwera BTCPay muszą działać szybko. Dowiedz się więcej o tej luce w zabezpieczeniach oraz o tym, jak zaktualizować lub wyłączyć usługę, aby zapewnić sobie bezpieczeństwo.
Czytaj teraz: Węzły sieci Lightning dla bitcoina dotknięte problemem, a BTCPay zapowiada awaryjną poprawkę 2.4.2

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.