W swoim najnowszym raporcie dotyczącym informatyki kwantowej organizacja IOSCO szacuje, że sieci oparte na technologii blockchain, w tym bitcoin, mogą napotkać trudności w przygotowaniu się do ery informatyki postkwantowej, ponieważ wymagają one skoordynowanych działań w celu modernizacji i zmiany elementów stanowiących podstawę tych zdecentralizowanych sieci.
IOSCO ostrzega przed ryzykiem kwantowym dla blockchainów; Bitcoin szuka rozwiązań
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- IOSCO opublikowała raport, w którym ostrzega, że przyszłe komputery kwantowe mogą złamać obecną kryptografię finansową.
- Organizacja wzywa sieci blockchain do osiągnięcia „krypto-elastyczności”, aby dostosować się do nadchodzących zagrożeń kwantowych.
- Decentralizacja utrudnia modernizację, przez co systemy oparte na technologii blockchain są narażone na przyszłe ataki kwantowe.
IOSCO ostrzega przed wyzwaniami związanymi z osiągnięciem „krypto-zwinności” przez blockchain
Międzynarodowe organizacje analizują obecnie zagrożenia, przed którymi stoją systemy finansowe w obliczu nadchodzącej ery komputerów kwantowych.
Międzynarodowa Organizacja Komisji Papierów Wartościowych (IOSCO), organizacja członkowska zrzeszająca organy nadzoru rynku papierów wartościowych i organizacje międzynarodowe, opublikowała raport analizujący wpływ komputerów kwantowych na rynki finansowe.
Opublikowany w czwartek raport podkreśla kilka obaw dotyczących tego, jak struktury zdecentralizowane mogą wpłynąć na stopień gotowości projektów opartych na technologii blockchain przed pojawieniem się komputera kwantowego o znaczeniu kryptograficznym (CRQC).
IOSCO podkreśla, że aby zaradzić ewentualnym słabościom tych projektów, każdy z nich powinien dążyć do osiągnięcia „krypto-elastyczności”, definiowanej jako „zdolność do wymiany i dostosowywania algorytmów kryptograficznych w protokołach, aplikacjach, oprogramowaniu, sprzęcie, oprogramowaniu układowym i infrastrukturze przy jednoczesnym zachowaniu bezpieczeństwa i ciągłości działania”.
Niemniej jednak organizacja przyznaje również, że w tak zdecentralizowanym środowisku pełne wdrożenie tej koncepcji nie jest łatwe, ponieważ może to „wymagać skoordynowanych zmian zasad protokołów i ich przyjęcia przez wszystkich zdecentralizowanych uczestników, co sprawia, że przejście na nowe rozwiązania kryptograficzne staje się bardziej złożone”.
„Przejście na kryptografię postkwantową może stanowić szczególne wyzwanie dla systemów opartych na łańcuchu bloków, ponieważ kryptografia jest wbudowana w ich podstawową architekturę, a jej wdrożenie wymaga skoordynowanych działań w ramach zdecentralizowanych sieci” – stwierdza raport.
IOSCO podkreśla, że obecne możliwości obliczeniowe komputerów kwantowych pozostają niewystarczające do rozwiązania rzeczywistych problemów na skalę branżową, które mogłyby wpłynąć na systemy zabezpieczone kryptograficznie. Mimo to organizacja podkreśliła również, że komputer kwantowy zdolny do łamania szyfrów (CRQC), który mógłby „złamać powszechnie stosowane systemy kryptograficzne w praktycznych ramach czasowych”, mógłby pojawić się w latach 2030–2035.
„Biorąc pod uwagę czas potrzebny na dostosowanie systemów oraz długoterminową wrażliwość danych, stwarza to pilną potrzebę przejścia na kryptografię postkwantową w najbliższej przyszłości” – oceniła IOSCO.
Pojawiają się potencjalne rozwiązania
Chociaż bitcoin nadal nie wdrożył kryptografii postkwantowej, firmy i naukowcy zwracają uwagę na problemy związane z wkroczeniem w kwantową przyszłość bez skutecznych środków zaradczych.
W zeszłym miesiącu firma Alice & Bob zajmująca się informatyką kwantową opublikowała nowe badania, w których wysunięto teorię, że ataki kwantowe mogą wymagać mniej zasobów niż wcześniej szacowano, obliczając, że komputer kwantowy o pojemności 29 588 kubitów mógłby rozwiązać problem kryptografii krzywych eliptycznych o długości klucza 256 bitów w zaledwie 61,8 minuty.
Chociaż jest to kwestia teoretyczna, możliwość takiego ataku wzbudziła obawy gigantów finansowych, takich jak Fidelity, który podkreślił, że „wystarczająco potężne systemy mogłyby ostatecznie podważyć bezpieczeństwo kluczy prywatnych” i przedstawił rozwiązania tego problemu.
Programiści bitcoina rozważają kilka propozycji mających na celu ochronę sieci przed przyszłymi atakami komputerów kwantowych, z których każda dotyczy innego aspektu tego zagrożenia. BIP-360 proponuje nowy typ wyjścia Pay-to-Merkle-Root (P2MR), który eliminuje podatny na ataki mechanizm wydawania środków oparty na ścieżce klucza w Taproot, ograniczając ujawnianie klucza publicznego, a jednocześnie kładąc podwaliny pod przyszłe podpisy odporne na ataki kwantowe.
BIP-361, którego współautorem jest Jameson Lopp, nakreśla plan stopniowej migracji do adresów odpornych na ataki kwantowe. Ostatecznie ograniczyłoby to wydawanie środków z dotychczasowych adresów, potencjalnie uniemożliwiając dostęp do bitcoinów, które nie przeszły migracji, chyba że posiadacze spełnią nowe wymagania dotyczące odzyskiwania środków. Z kolei SHRINCS, opracowany przez badaczy z Blockstream i współpracowników, proponuje podpisy odporne na ataki kwantowe oparte na istniejącej w sieci Bitcoin kryptografii SHA-256. Niedawno opublikowana analiza bezpieczeństwa stanowi krok naprzód w tej propozycji, choć nadal istnieją obawy dotyczące bezpieczeństwa portfeli, większych rozmiarów transakcji oraz potencjalnie wyższych opłat.
Tymczasem Fundacja Ethereum powołała na początku tego roku zespół, którego zadaniem jest opracowanie rozwiązania chroniącego przed zagrożeniem kwantowym, planując wdrożenie kryptografii postkwantowej w sieci do 2029 roku.
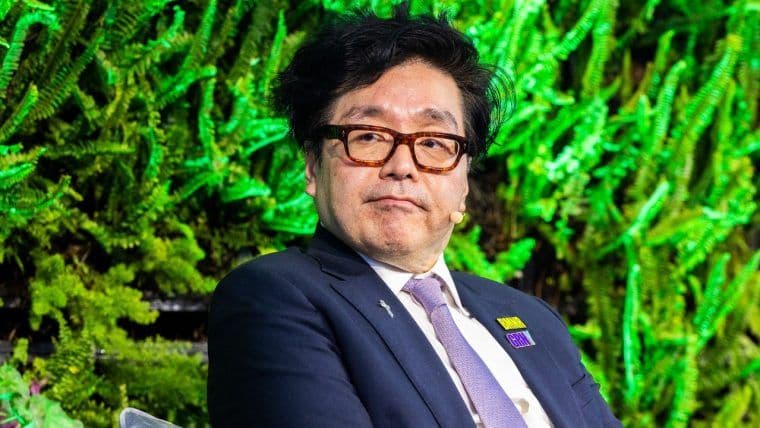
Prezes Bitmine, Tom Lee, ostrzegł, że w przypadku bitcoina brakuje konsensusu co do sposobu przeciwdziałania przyszłym zagrożeniom związanym z komputerami kwantowymi, w przeciwieństwie do innych konkurencyjnych sieci.
Czytaj teraz: Tom Lee z Bitmine ostrzega, że Bitcoin nie ma planu dotyczącego technologii kwantowej przed 2028 rokiem

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁSergio Goschenko
Sergio jest dziennikarzem zajmującym się kryptowalutami, mieszkającym w Wenezueli.