Aanvallers hebben de e-mailinfrastructuur van Foundation gekaapt en valse terugroepberichten voor hardware-wallets verstuurd waarin de echte namen, adressen en aankoopgegevens van klanten stonden vermeld. Het bedrijf zegt dat het de indringers binnen tien minuten na meldingen van gebruikers heeft verwijderd, maar de persoonlijke gegevens roepen verontrustende vragen op.
Stichting hardware-walletfabrikant kampt met datalek bij klanten
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Foundation zegt dat gecompromitteerde Cloudflare API-sleutels het mogelijk maakten om phishing-e-mails te versturen waarin men zich voordeed als het bedrijf.
- Foundation zegt dat het de aanvallers binnen tien minuten na meldingen van gebruikers heeft tegengehouden en dat het geld op Passport veilig blijft.
- Het recente datalek bij Keystone versterkt de groeiende bezorgdheid over phishing gericht op hardware-wallets.
Gecompromitteerde API-sleutels maakten van officiële e-mails phishing-aas
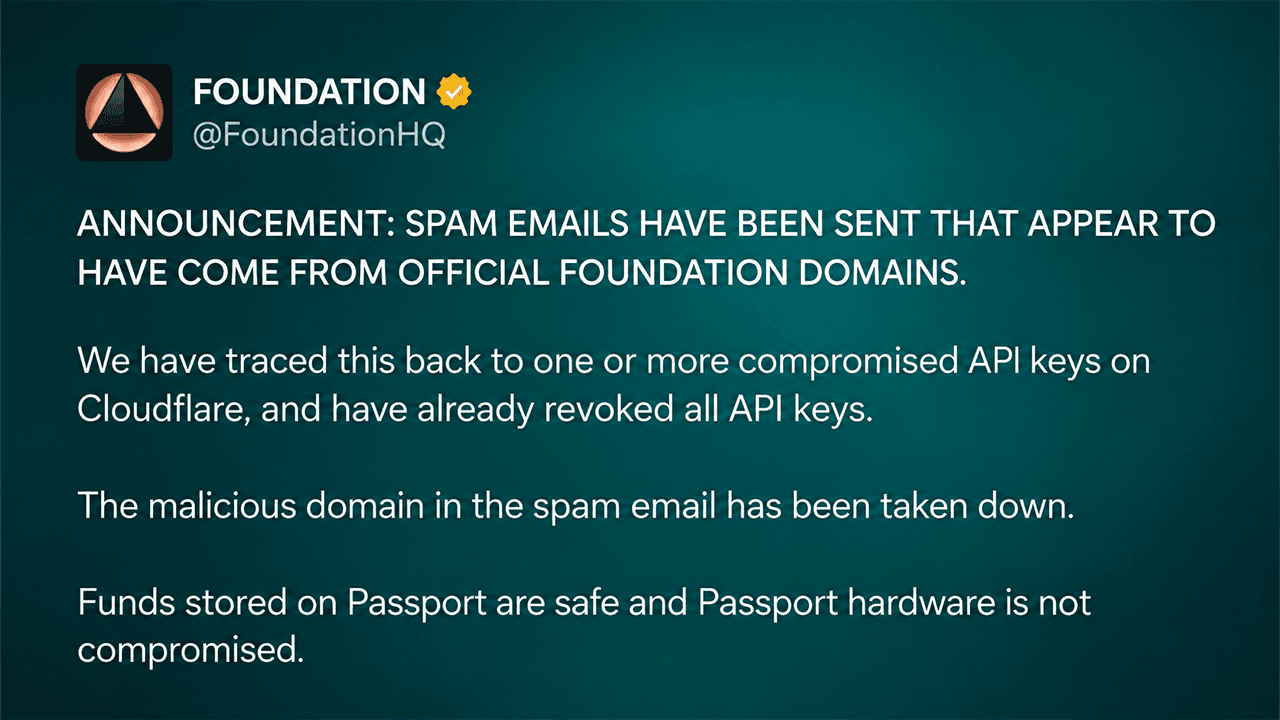
Foundation, een in Boston gevestigde fabrikant van hardware-wallets, maakte het incident laat op 25 oktober bekend en legde uit dat gecompromitteerde Cloudflare API-sleutels aanvallers in staat stelden berichten te versturen die leken afkomstig te zijn van de officiële domeinen van het bedrijf.
De e-mails waarschuwden Passport-bezitters voor een dringende productterugroeping, waarbij werd beweerd dat gecompromitteerde displaycomponenten hun bitcoin blootstelden aan diefstal. Ontvangers werden doorgestuurd naar een vervalste website die leek op de Envoy-begeleidingsapp van Foundation, waar aanvallers probeerden herstelzinnen te verkrijgen of slachtoffers over te halen om geld over te maken.
In de eerste mededeling van het bedrijf stond: “Het geld dat op de Passport is opgeslagen, is veilig en de Passport-hardware is niet gecompromitteerd.” Foundation heeft zijn Cloudflare API-sleutels ingetrokken, het kwaadaardige domein uitgeschakeld en verdere ongeautoriseerde e-mails geblokkeerd. CEO Zach Herbert zei dat het bedrijf binnen 10 minuten na het ontvangen van meldingen van gebruikers actie ondernam.
Adressen van klanten leggen een dieper liggend beveiligingsprobleem bloot
De aanval nam een nog verontrustender wending toen ontvangers ontdekten dat sommige phishingberichten nauwkeurige persoonlijke gegevens bevatten, waaronder woonadressen, telefoonnummers en eerdere aankoopgegevens.
Herbert erkende dat „een deel van onze backend-infrastructuur was gecompromitteerd via een kwetsbaarheid in een zelfgehoste app.” Vervolgens identificeerde hij de applicatie als Cal.com en gaf hij aan dat aanvallers waarschijnlijk toegang hadden gekregen tot de inbox van de klantenservice van Foundation.
"We gaan precies uitzoeken wat er is gebeurd en zullen morgen meer details delen. Het spijt me zeer", schreef Herbert op X.
Andere mogelijke bronnen waren eerder uitgelekte klantgegevens en recente aankopen via de Shopify-webwinkel van Foundation. Het bedrijf heeft de volledige omvang van het datalek nog niet vastgesteld en heeft ook niet bekendgemaakt hoeveel mensen kwaadaardige berichten hebben ontvangen.
Zelfs voormalige sollicitanten en personen die jaren geleden contact hadden opgenomen met Foundation zouden e-mails hebben ontvangen. Sommige klanten die eerder hadden verzocht om verwijdering van hun gegevens, vroegen zich ook af waarom hun informatie in de campagne was opgenomen.
Hardware-wallets blijven veilig terwijl phishing-dreigingen toenemen
Foundation benadrukt dat de inbreuk op de communicatie-infrastructuur losstaat van een daadwerkelijke inbreuk op de Passport-hardware, waaronder de Founder’s Edition-, Core- en Prime-apparaten. Het incident volgt op de bekendmaking door Keystone van ongeoorloofde toegang tot de website, waarbij klantnamen, verzendadressen en bestelgegevens waren betrokken. Ook dat bedrijf hield vol dat privésleutels en herstelzinnen niet waren blootgesteld.
Gebruikers van Foundation moeten ongevraagde terugroepberichten negeren, aankondigingen via officiële kanalen verifiëren en nooit herstelzinnen op websites invoeren. Iedereen die een herstelzin heeft prijsgegeven, moet geld overmaken naar een nieuw gegenereerde wallet met behulp van een vertrouwd apparaat.
Herbert heeft zijn excuses aangeboden en een gedetailleerd incidentrapport beloofd. Voorlopig is de onbeantwoorde vraag niet of de hardware van Passport heeft gefaald, maar hoe aanvallers aan voldoende klantgegevens zijn gekomen om een frauduleuze waarschuwing authentiek te laten lijken.

Electrum 4.8.3 verhelpt een kwetsbaarheid in de Bitcoin-wallet waardoor kwaadwillende servers verhogingen van transactiekosten konden kapen en gebruikers konden misleiden om transacties goed te keuren die tot diefstal leidden.
Lees nu: Aanval op Electrum-wallet verborg bitcoinroof via hogere transactiekosten

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.