Keystone, fabrikant van hardware-wallets, heeft zaterdag bekendgemaakt dat er een datalek bij klanten heeft plaatsgevonden, nadat door ongeoorloofde toegang tot de website namen, verzendadressen, contactgegevens en aankoopgegevens openbaar waren geworden. Het bedrijf zegt dat herstelzinnen en privésleutels veilig blijven. Door dit incident voegt Keystone zich bij een groeiende lijst van fabrikanten van hardware-wallets die in 2026 met beveiligingsproblemen te maken hebben, waaronder Ledger, Trezor, Safepal en Coldcard.
Dataslek bij Keystone Wallet: adressen kopers bloot voor oplichters
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Keystone heeft bekendgemaakt dat er op 24 oktober een datalek heeft plaatsgevonden waarbij verzendgegevens en aankoopgegevens van klanten openbaar zijn gekomen.
- Keystone zegt dat privésleutels, herstelzinnen en betalingsgegevens niet zijn gecompromitteerd.
- Ook Coldcard, Ledger, Trezor en Safepal kregen in 2026 te maken met ernstige beveiligingsincidenten.
Dataschendeling bij Keystone stelt kopers bloot aan gerichte oplichting
Een hardware-wallet die is ontworpen om cryptocurrency-gegevens offline te bewaren, heeft op een heel andere plek te maken gekregen met een beveiligingsprobleem: de online winkel. Zaterdag maakte Keystone om 13:59 uur ET bekend dat een onbevoegde partij via de website verzendgegevens van klanten had verkregen, waardoor oplichters mogelijk over de persoonlijke gegevens beschikken die nodig zijn om zich voor te doen als het bedrijf.
Keystone benadrukt dat herstelzinnen, privésleutels en betalingsgegevens niet zijn gecompromitteerd, maar het incident roept de ongemakkelijke vraag op in hoeverre een offline wallet bescherming biedt wanneer de identiteit en het adres van de eigenaar openbaar zijn geworden.
Keystone bevestigt ongeoorloofde toegang
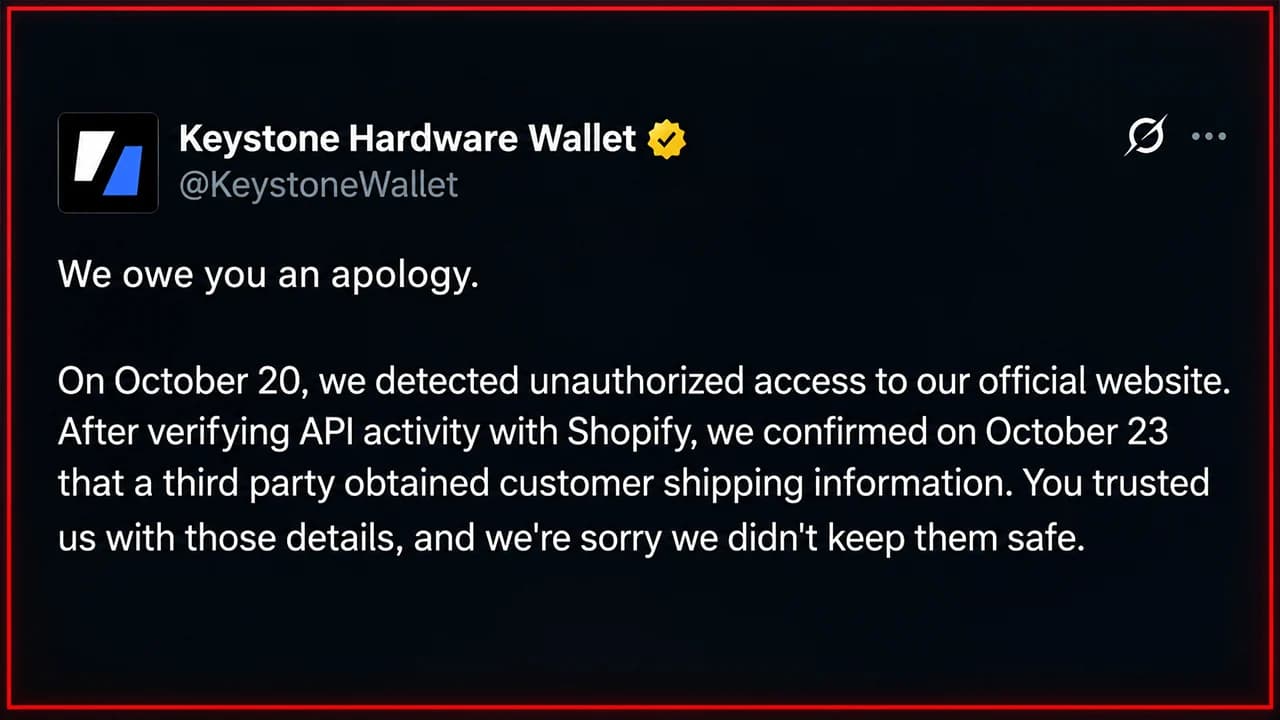
Keystone maakte op X bekend dat het op 20 oktober verdachte toegang had gedetecteerd en vervolgens de API-activiteit (Application Programming Interface) met Shopify, zijn e-commerceprovider, had onderzocht. Op 23 oktober had het bedrijf bevestigd dat een onbevoegde derde partij de namen, contactgegevens, verzendadressen en aankoopgegevens van klanten had verkregen.
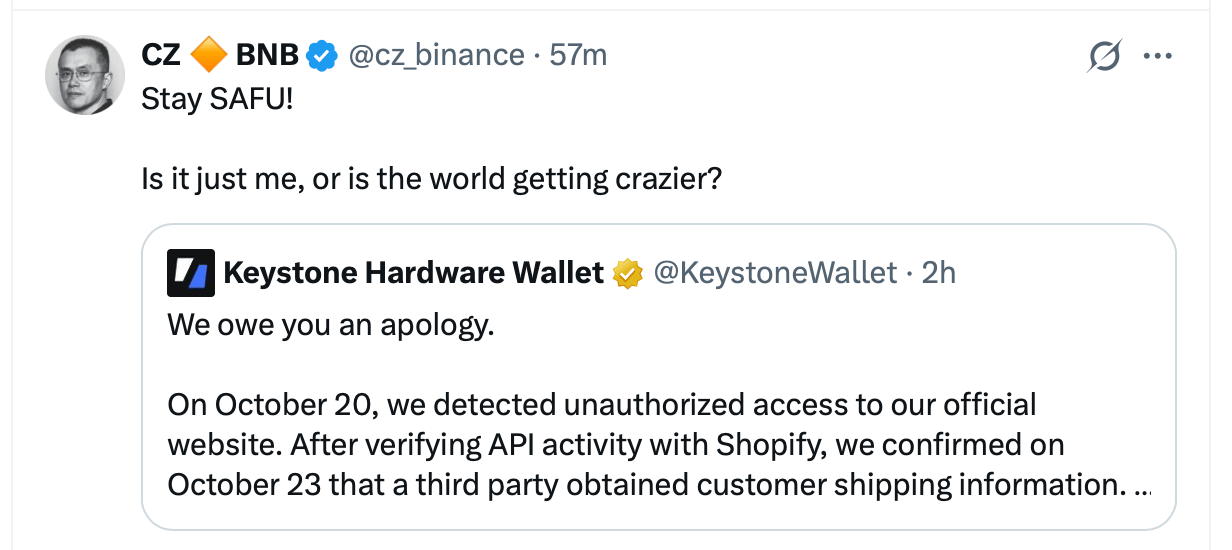
Het bedrijf zegt dat het de inbraak heeft geblokkeerd, de kwetsbaarheid heeft verholpen en is begonnen met het informeren van de getroffen klanten. Keystone heeft echter niet bekendgemaakt hoeveel kopers zijn getroffen of hoe de ongeoorloofde toegang precies tot stand is gekomen.
Oplichters krijgen een mogelijke opening
Het directe gevaar is niet per se dat iemand op afstand een hardware-wallet leeghaalt. Het is dat iemand legitieme klantgegevens gebruikt om een overtuigende zwendel op te zetten. Keystone waarschuwde klanten voor frauduleuze aanbiedingen voor terugbetalingen, vervangende apparaten en ongevraagde berichten waarin om gevoelige informatie wordt gevraagd. Het bedrijf benadrukte dat het nooit om herstelzinnen of privésleutels vraagt.
Een X-gebruiker schreef over de kwestie de dag voordat Keystone de aanval bevestigde. „Ik wil hier even de aandacht op vestigen, want ik ben er voor 99% van overtuigd dat jullie klantendatabase mogelijk is gelekt. Ik kreeg een telefoontje van een vervalst nummer van de SPVM in Montreal, en de man probeerde me via social engineering te misleiden”, schreef de X-accountgebruiker OG Degen. Klanten moeten berichten zelfstandig verifiëren via de officiële website van Keystone in plaats van onverwachte links te volgen.
Beveiliging van hardware-wallets krijgt in 2026 opnieuw een klap
De bekendmaking van Keystone volgt op een moeilijk jaar voor fabrikanten van hardware-wallets. Coldcard kreeg te maken met een enorme bug waarbij de willekeur bij het genereren van seeds te zwak was, met naar schatting aanzienlijke verliezen, terwijl Ledger te maken kreeg met meldingen van gemanipuleerde apparaten die via een wederverkoper waren gedistribueerd.
Ook Trezor en Safepal maakten inbreuken op klantgegevens bekend waarbij externe afhandelings- of bestelsystemen betrokken waren. In tegenstelling tot incidenten waarbij herstelzinnen werden gecompromitteerd, creëerden deze inbreuken vooral mogelijkheden voor phishing en identiteitsfraude.
Voor Keystone hielden de cryptografische beveiligingsmaatregelen naar verluidt stand. De verontrustende vraag is of de persoonlijke gegevens van klanten een vergelijkbare bescherming genoten.

Ledger onthult verborgen spionage-implantaten, terwijl Mediamarkt de verkoop van portemonnees stopzet vanwege berichten over manipulatie en 93 miljoen dollar aan niet-geverifieerde verliezen.
Lees nu: Schandaal rond Ledger Spy-implantaat: Mediamarkt stopt verkoop

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.