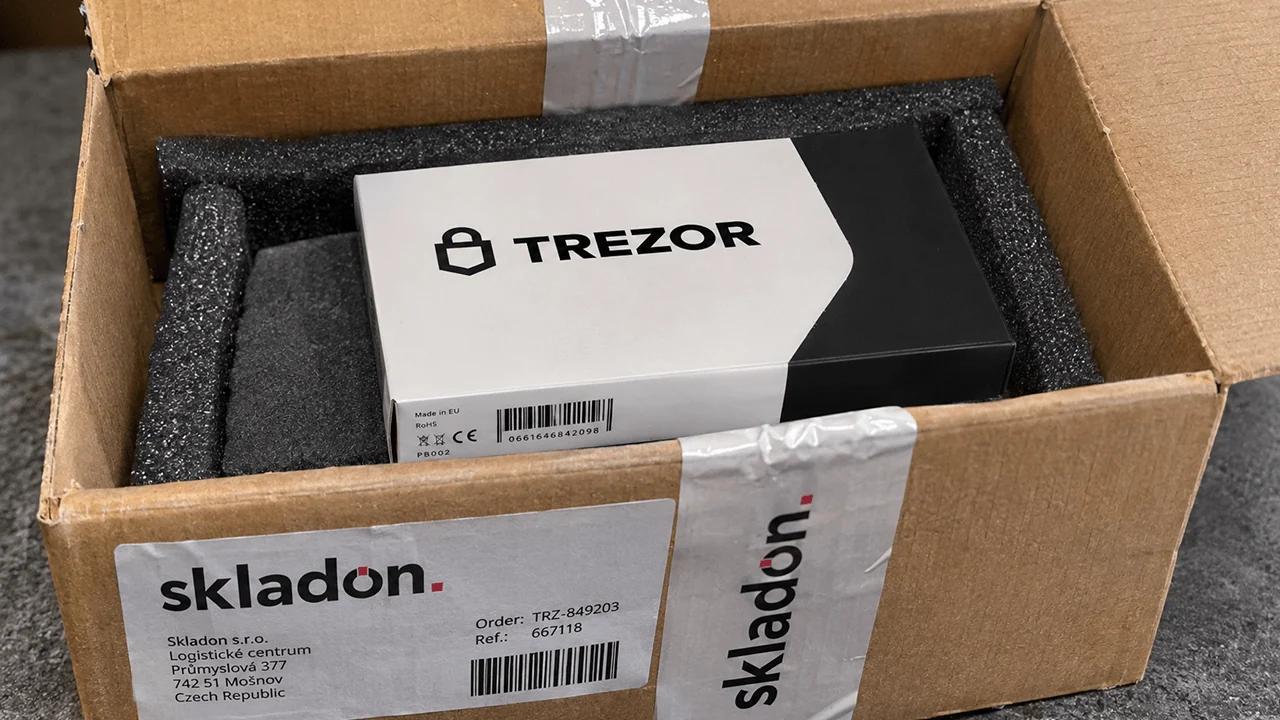
Fabrikant van hardware-wallets Trezor maakte op maandag 16 november 2026 bekend dat door een beveiligingslek bij verzendpartner Skladon persoonlijke gegevens van ongeveer 27.000 klantbestellingen openbaar zijn geworden, waardoor houders van cryptovaluta mogelijk kwetsbaar zijn geworden voor gerichte phishing-aanvallen en fysieke veiligheidsrisico’s.
Hackers vallen verzendpartner Trezor aan: persoonsgegevens walletkopers gelekt
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Aanvallers zouden namen, adressen, telefoonnummers, e-mailadressen en aankoopgegevens van ongeveer 27.000 Trezor-bestellingen hebben geëxporteerd.
- Trezor heeft bevestigd dat zijn wallet-apparaten, herstelzinnen en interne systemen niet zijn gecompromitteerd.
- Het bedrijf verkort de bewaartermijn van gegevens en introduceert anonieme afhaling in 18 Europese landen.
Trezor bevestigt datalek bij Skladon en waarschuwt voor gerichte oplichting
De ongeoorloofde inbraak vond plaats op 7 november, hoewel Skladon de fabrikant van de hardware-wallets pas op 15 november op de hoogte bracht. Trezor maakte het incident de volgende dag openbaar en verklaarde dat het onderzoek nog gaande is.
De gecompromitteerde gegevens hebben betrekking op bestellingen die tussen 9 augustus en 7 november 2026 zijn geplaatst. De gelekte informatie omvat de volledige namen van klanten, telefoonnummers, afleveradressen, e-mailadressen, aankoopdata, productnamen en prijzen. Door de internationale verzendactiviteiten van Skladon strekt het incident zich uit over meerdere landen, hoewel Amerikaanse klanten hier geen last van hebben gehad.
Dit nieuws volgt op een eerdere datalek bij Trezor waarbij een externe partner, Shipmonk, betrokken was. Cruciaal is dat Trezor benadrukte dat bij de laatste inbreuk geen doordringing in de infrastructuur plaatsvond en dat de cryptocurrency-wallets van klanten niet in gevaar zijn gekomen. Herstelzinnen, pincodes en wachtzinnen zijn niet blootgesteld, omdat noch Trezor noch Skladon over die informatie beschikt.
Niettemin geeft de gestolen informatie aanleiding tot aanzienlijke zorgen over de privacy en de mogelijkheid van identiteitsfraude en ‘wrench-aanvallen’. Criminelen die beschikken over authentieke aankoopgegevens kunnen zich voordoen als vertegenwoordigers van het bedrijf, overtuigende ondersteuningsverzoeken opstellen of personen identificeren die mogelijk cryptovaluta bezitten.
Sommige klanten hebben na het incident al melding gemaakt van verdachte telefoontjes. Trezor waarschuwde dat frauduleuze berichten kunnen binnenkomen via e-mails, sms-berichten, gewone post of ongevraagde telefoontjes.
“Beschouw elk onverwacht telefoontje, sms-bericht, e-mail of brief over uw bestelling als verdacht, en wees alert op mogelijke risico’s voor uw fysieke veiligheid,” waarschuwde Trezor in zijn X-bericht.
Getroffen klanten die nog identificeerbaar zijn, hebben een e-mailbericht ontvangen. Een kleinere groep die tussen 9 en 14 augustus apparaten heeft gekocht, kan echter niet rechtstreeks worden benaderd omdat hun gegevens eerder zijn geanonimiseerd.
De fabrikant van hardware-wallets adviseerde klanten om uitsluitend via de officiële website contact op te nemen met de klantenservice en nooit back-ups van hun wallet vrij te geven. Iedereen die geloofwaardige fysieke bedreigingen ontvangt, dient contact op te nemen met de lokale politie.
Anonymous Pickup wordt geïntroduceerd nu Trezor de privacybescherming aanscherpt
Naast de bekendmaking vestigde Trezor de aandacht op zijn Anonymous Pickup-dienst, die sinds begin 2026 is ontwikkeld en nu in 18 Europese landen beschikbaar is. Met deze dienst kunnen klanten hardware-wallets kopen onder een alias en met een e-mailadres, en hun bestellingen ophalen bij aangewezen pakketkluisjes of afhaalpunten zonder hun woonadres of telefoonnummer prijs te geven.
Pakketten worden geleverd in merkloze verpakkingen, terwijl ophaalcodes het ophalen vergemakkelijken. In Duitsland geldt een aangepaste regeling waarbij identificatie vereist is, hoewel het opgeven van een woonadres overbodig blijft. „Anonymous Pickup is nu beschikbaar in het grootste deel van Europa”, schreef Trezor op X.
De fabrikant van hardware-wallets voegde hieraan toe:
“Geen echte naam, woonadres of telefoonnummer nodig. Een geldig e-mailadres is alles wat je nodig hebt om je wallet te bestellen en deze discreet af te halen op de door jou gekozen afhaallocatie.”
Trezor verkort ook de bewaartermijn van klantgegevens van 90 dagen naar 45 dagen en eist van verzendpartners dat zij gelijkwaardige normen hanteren. Het bedrijf is van plan de bewaartermijn verder te verkorten en herziet momenteel de beveiligingseisen voor externe partijen.
Het recente incident volgt ook op een eerdere inbreuk in 2026 waarbij Brevo, een van de e-mailproviders van Trezor, betrokken was; daarbij kwamen nieuwsbriefadressen openbaar, wat wijst op terugkerende kwetsbaarheden bij externe dienstverleners. Het bedrijf heeft de relevante gegevensbeschermingsautoriteit op de hoogte gesteld en beloofde verdere updates zodra onderzoekers de volledige omvang van de inbreuk hebben vastgesteld.
Hoewel de digitale activa van klanten beschermd blijven, legt het laatste incident bij Trezor een hardnekkige zwakte bloot in het zelf beheren van cryptovaluta: hardware-wallets kunnen privésleutels beveiligen, maar verzendgegevens kunnen hun eigenaren nog steeds koppelen aan identificeerbare fysieke adressen. Niemand zit te wachten op ongewenste benaderingen en bezoeken van kwaadwillende personen, en dat is precies wat deze informatie aantrekt.
Verschillende gebruikers waren niet blij met de aankondiging van Trezor. „Waarom krijg ik een dienst van een derde partij terwijl ik via de OFFICIËLE website bestel?“, vroeg iemand aan het bedrijf in de discussiethread over de bekendmaking. “Bedrijven van onze omvang en met ons wereldwijde bereik kunnen niet efficiënt functioneren zonder externe dienstverleners”, antwoordde Trezor op het X-account.
De portemonneefabrikant voegde hieraan toe:
“Het doel is om zoveel mogelijk intern af te handelen, maar het is niet realistisch om elk onderdeel van het bedrijf zelf te doen. Skladon is een van de partners die Trezor-bestellingen bezorgt, en zij bewaren alleen wat nodig is om je pakket bij je te krijgen.”

Coinone maakt bekend dat er een datalek bij klanten heeft plaatsgevonden waarbij gevoelige informatie is gelekt, terwijl een nieuw beveiligingsincident in de cryptowereld opnieuw tot bezorgdheid leidt.
Lees nu: Datalek bij Coinone legt wachtwoorden en gevoelige klantgegevens bloot

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.