Trezor meldde de ontdekking van drie gemanipuleerde Safe 5-wallets, een afname van het aantal wederverkopers met ongeveer 80% en een firmware-update die de geïdentificeerde implantaten blokkeert. Kopers van CryptoBilis moeten hun tegoeden nog steeds overzetten naar nieuwe wallets, en aankopen vanaf maart komen in aanmerking voor vervanging.
Trezor: spyware op 3 hardware-wallets, schrapt 80% wederverkopers
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Trezor verklaarde geen meldingen te hebben ontvangen van geldverlies bij klanten als gevolg van de implantaten.
- Firmware 2.13.1 kan herstelzinnen die vóór de installatie zijn vastgelegd niet beveiligen.
- Aankoop van CryptoBilis vanaf maart komt in aanmerking voor vervanging.
Trezor geeft details over firmware- en wederverkoperswijzigingen
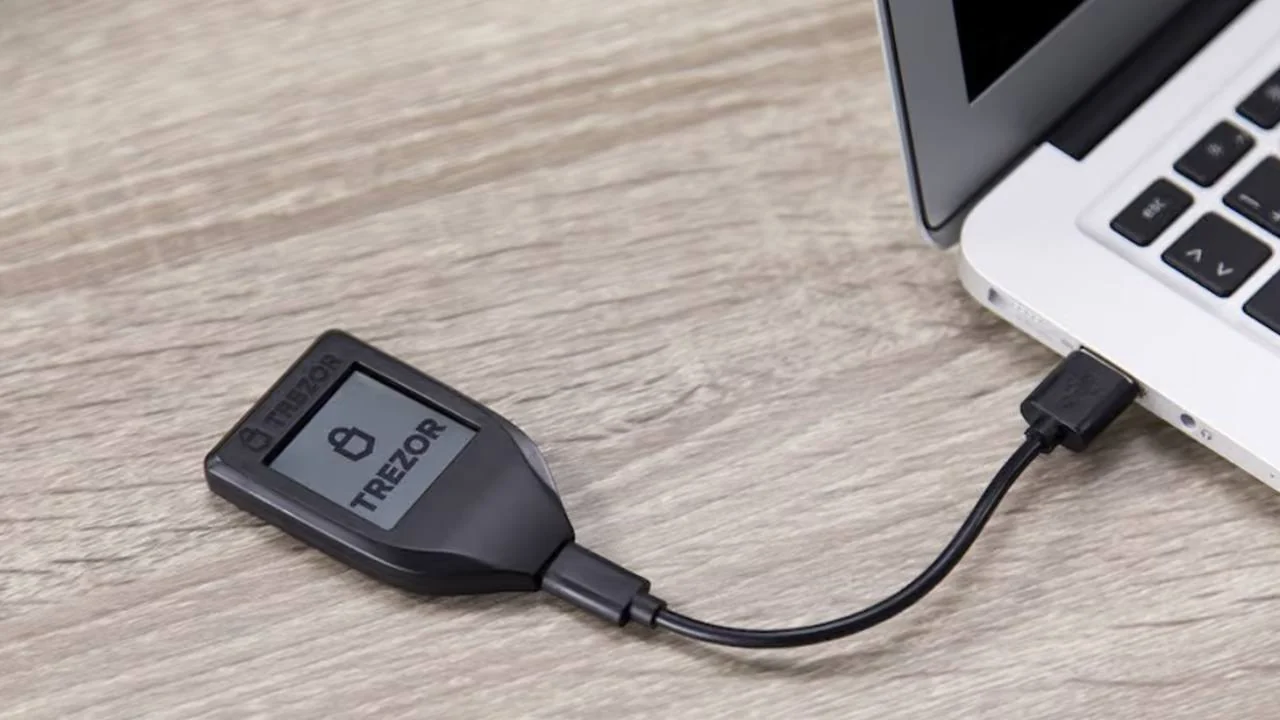
Hardware-walletfabrikant Trezor heeft op 12 november bekendgemaakt dat drie Safe 5-apparaten die waren gekocht bij CryptoBilis, een voormalige geautoriseerde wederverkoper in Zuidoost-Azië, ongeautoriseerde hardware-implantaten bevatten. In een blogbericht over het onderzoek werden een firmware-update en strengere distributiecontroles toegelicht. Versie 2.13.1, uitgebracht op 11 november, voorkomt dat de geïdentificeerde implantaten informatie kunnen vastleggen door de software waarop het apparaat draait bij te werken, aldus het bedrijf.
Alle drie de getroffen apparaten zijn tussen 20 augustus en 23 september gekocht via CryptoBilis, rechtstreeks of via de winkels op Tokopedia en Shopee. Trezor heeft de eerste gemelde Safe 5-implantaat in zijn laboratorium onderzocht en twee andere geïdentificeerd aan de hand van foto’s van eigenaren. Achtenveertig klanten hadden contact opgenomen met het bedrijf, dat hun apparaten in zijn laboratorium of aan de hand van interne foto’s controleerde.
Het bedrijf verklaarde:
“We hebben ons netwerk van wederverkopers met ongeveer 80% ingekrompen.”
De plannen voor het inkrimpen van het netwerk van wederverkopers kwamen in oktober naar voren, en Trezor beschrijft de verwijderde partners nu als betrouwbaar en zonder onmiddellijke dreiging. De overgebleven verkopers moeten voldoen aan strengere eisen met betrekking tot inkoop, opslag en toegang tot apparaten.
Verborgen printplaten legden geheimen van de wallet vast
In de Safe 5 bevindt het ongeautoriseerde implantaat zich tussen het scherm en het moederbord, de primaire printplaat van het apparaat die de elektronische componenten met elkaar verbindt. Volgens de analyse van Trezor kopieert het de weergegeven informatie zonder de firmware of het Secure Element, een speciale beveiligingschip, te wijzigen. De toegevoegde printplaat registreert herstelwoorden tijdens het aanmaken of herstellen van een wallet, plus weergegeven wachtzinnen, wat optionele extra geheimen zijn die worden gebruikt om toegang te krijgen tot afzonderlijke wallets.
Het implantaat versleutelt de vastgelegde gegevens en verstuurt deze via een mobiel netwerk naar een server die door de aanvallers wordt beheerd. Zonder signaal bewaart het de gegevens en blijft het het opnieuw proberen totdat de overdracht is voltooid. Trezor zei dat het implantaat op dezelfde manier werkt als de implantaten die in sommige Ledger-apparaten zijn aangetroffen. In het geval van Ledger kochten aanvallers originele apparaten, pasten deze aan en brachten ze via wederverkopers in Zuidoost-Azië weer op de markt.
Ledger had in oktober een ongeautoriseerd hardware-implantaat in de wallet van een getroffen klant bevestigd. De bevindingen van Trezor bleven beperkt tot Safe 5-apparaten die bij CryptoBilis waren gekocht. Controles van apparaten van andere regionale wederverkopers leverden geen manipulatie op, en het bedrijf meldde geen bevestigde implantaten in andere modellen.
Kopers bij CryptoBilis hebben nog steeds nieuwe wallets nodig
Hoewel de update het vastleggen door de geïdentificeerde implantaten blokkeert, blijven eerder blootgestelde wallet-back-ups gecompromitteerd. Trezor bleef kopers van CryptoBilis adviseren om geld over te maken naar nieuw aangemaakte wallets, aangezien het vervangen van hardware terwijl dezelfde herstelzin wordt hergebruikt, die kwetsbaarheid intact laat. Eigenaren van apparaten waarvan wordt vermoed dat ze zijn gemanipuleerd, kregen de instructie om deze te bewaren en het instellen of gebruiken ervan te vermijden in afwachting van advies van de ondersteuning.
Elk model dat vanaf maart bij CryptoBilis is gekocht, komt in aanmerking voor vervanging. Verzendbeperkingen kunnen leiden tot een ander model met terugbetaling van het prijsverschil, levering naar een ander land of een terugbetaling. Klanten werd gevraagd om vervangingen te regelen via de officiële Trezor-klantenservice, waarbij twijfelende kopers ook werden aangemoedigd om de herkomst van hun apparaat te verifiëren.
Oplichters zouden zich kunnen voordoen als medewerkers die vervanging of terugbetaling aanbieden, waarschuwde Trezor, waarbij het bedrijf nogmaals benadrukte dat het nooit om herstelzinnen vraagt. Het bedrijf bleef samenwerken met SEAL 911, de noodhulpdienst van de Security Alliance voor incidenten met cryptovaluta. Het beloofde ook een beloning voor de klant die de implantatie als eerste had gemeld.

Ontdek waarom Trezor onmisbaar is voor echt bitcoinbezit en welke risico’s er aan verbonden zijn als je je digitale activa aan beurzen toevertrouwt.
Lees nu: Trezor: Als je de sleutels niet in je bezit hebt, ben je niet de eigenaar van de Bitcoin

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORKevin Helms
Kevin Helms is een journalist op het gebied van cryptocurrency, gespecialiseerd in Bitcoin, blockchainregulering en wereldwijde markten voor digitale activa.