De Zuid-Koreaanse cryptovaluta-beurs Coinone maakte op zondag 15 november 2026 bekend dat er een ernstig datalek bij klanten had plaatsgevonden, nadat aanvallers waren binnengedrongen bij MetaM, de uitbestede ondersteuningspartner van Coinone. Hierdoor zijn mogelijk wachtwoorden, bankgegevens, nationale identificatienummers en gegevens van cryptovaluta-wallets van klanten blootgesteld.
Datalek bij Coinone legt wachtwoorden en gevoelige klantgegevens bloot
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- MetaM, de uitbestede klantenserviceprovider van Coinone, werd het slachtoffer van een inbraak waarbij 11 categorieën potentieel gevoelige klantgegevens betrokken waren.
- De beurs stelt dat haar handelsinfrastructuur en cryptovaluta-wallets niet zijn aangetast, hoewel het aantal getroffen klanten nog onbekend is.
- Het incident is de zoveelste in een groeiende reeks datalekken in de cryptovaluta-sector in 2026, wat vragen oproept over de beveiliging van derde partijen en de privacy van klanten.
Datalek bij Coinone legt 11 categorieën gevoelige informatie bloot
Volgens de officiële mededeling van Coinone vond de inbraak plaats rond 04.00 uur Koreaanse standaardtijd op donderdag 12 november, toen een onbevoegde aanvaller toegang kreeg tot servers die worden beheerd door MetaM, de partij die de telefonische en online klantadviesdiensten van de beurs verzorgt. De dienstverlener bracht Coinone die ochtend omstreeks 9.20 uur op de hoogte, terwijl de beurs het incident op 15 november openbaar maakte.
Coinone is qua handelsactiviteit de op twee na grootste cryptovaluta-beurs van Zuid-Korea, na Bithumb op de tweede plaats en marktleider Upbit. Het Zuid-Koreaanse handelsplatform rekent OKX tot zijn financiële achterban; de beurs heeft een aandeel van 20% en het resterende eigendom is verdeeld over Coinone-oprichter en CEO Cha Myung-hoon, Com2uS Holdings en Korea Investment & Securities.
In haar aankondiging van zondag erkende Coinone de ernst van het beveiligingsincident en verklaarde:
“Hoewel wij de bescherming van uw persoonlijke gegevens tot onze hoogste prioriteit hebben gemaakt, moeten wij u meedelen dat een externe aanvaller zich ongeoorloofd toegang heeft verschaft tot de servers van een onderaannemer die wij hadden ingehuurd voor de afhandeling van de klantenservice, en dat uw persoonlijke gegevens zijn gelekt.”
De beurs voegde hieraan toe:
“Als het bedrijf dat deze werkzaamheden heeft uitbesteed, voelen wij een diepe verantwoordelijkheid voor dit incident en bieden wij onze oprechte excuses aan.”
De mogelijk gecompromitteerde Know Your Customer (KYC)-gegevens omvatten 11 categorieën: telefoonnummers, namen, e-mailadressen, geboortedata, bankrekeningnummers, wachtwoorden, registratienummers van ingezetenen, uitgiftedata van identiteitsdocumenten, woonadressen, adressen van cryptovaluta-wallets en transactie-identificatiecodes (TXID’s).
Niet van elke klant zijn noodzakelijkerwijs alle 11 categorieën blootgesteld. De gecompromitteerde gegevens betreffen informatie die vrijwillig is verstrekt tijdens eerdere contacten met de klantenservice, wat betekent dat klanten die nooit contact hebben opgenomen met het ondersteuningscentrum van Coinone buiten de vastgestelde reikwijdte van het incident vallen.
Coinone heeft niet bekendgemaakt hoeveel personen hierdoor zijn getroffen of hoeveel informatie de aanvallers precies hebben verkregen. Het bedrijf is van plan een speciale opzoekservice te introduceren waarmee klanten kunnen nagaan welke persoonlijke gegevens zijn betrokken.
Coinone benadrukt dat klantgelden veilig zijn ondanks het beveiligingslek
Ondanks de gevoelige aard van de blootgestelde gegevens, houdt Coinone vol dat zijn belangrijkste handelsinfrastructuur onaangetast is gebleven. De klantaccounts, transactiesystemen en cryptovaluta-wallets van het bedrijf werken onafhankelijk van de gecompromitteerde servers van MetaM.
De beurs benadrukte:
“De gedeeltelijke informatie die tot nu toe is uitgelekt, is niet voldoende voor een derde partij om in te loggen op uw account of uw activa op te nemen.”
Coinone legde uit dat haar authenticatieprocedures aanvullende verificatie vereisen via geregistreerde eenmalige wachtwoorden of Kakaotalk, terwijl ongeautoriseerde inlogmethoden worden geblokkeerd. Niettemin sluit het feit dat de wallets niet direct zijn gecompromitteerd de mogelijkheid van latere financiële fraude niet uit.
Na de ontdekking meldde Coinone dat het verdachte IP-adressen heeft geblokkeerd, de toegang tot gecompromitteerde systemen heeft beperkt, het toezicht op transacties heeft verscherpt en de uitbestede klantenservice tijdelijk heeft omgezet naar een dienst die uitsluitend via e-mail verloopt.
De beurs heeft ook de Korea Internet & Security Agency, de Commissie voor de bescherming van persoonsgegevens en de Financiële Toezichthoudende Dienst op de hoogte gebracht. Onderzoekers, zo legde Coinone uit, onderzoeken de inbraak samen met MetaM en externe beveiligingsspecialisten.
Bijzonder zorgwekkend is het mogelijke misbruik van gesprekken met de klantenservice. Aanvallers die in het bezit zijn van identificatienummers, bankgegevens en eerdere correspondentie, zouden overtuigende identiteitsfraude- en phishing-praktijken kunnen opzetten gericht op nietsvermoedende klanten.
Coinone waarschuwde:
“Telefoontjes of berichten waarin wordt verwezen naar eerdere gesprekken met de klantenservice kunnen ook pogingen tot identiteitsfraude zijn, dus wees voorzichtig.”
Klanten die eerder tijdens contactmomenten met de klantenservice wachtwoorden hadden verstrekt, kregen de instructie om deze inloggegevens onmiddellijk te wijzigen, ook bij niet-gerelateerde diensten waar identieke wachtwoorden werden hergebruikt.
Vijf grote datalekken in de cryptosector werpen een schaduw over 2026
De bekendmaking van Coinone volgt op verschillende andere opmerkelijke inbreuken op klantgegevens waarbij cryptocurrency-bedrijven in 2026 betrokken waren, wat illustreert hoe aanvallers in toenemende mate misbruik maken van operationele systemen die verder gaan dan de traditionele wallets van beurzen.
Op 3 november kreeg Gnosis Pay te maken met ongeoorloofde toegang tot de verouderde infrastructuur voor cryptovaluta-betaalkaarten, waardoor mogelijk klantgegevens, waaronder betaalkaartgegevens en walletadressen, zijn blootgesteld.
Chainalysis maakte eind oktober een afzonderlijk beveiligingsincident bekend en breidde zijn bevindingen vervolgens begin november uit. Uit het onderzoek van het analysebedrijf bleek dat inloggegevens van accounts, wachtwoord-hashes en authenticatietokens waren blootgesteld, hoewel er geen aanwijzingen waren dat er toegang was verkregen tot gevoelige onderzoeksgegevens.
Ook de Zuid-Koreaanse beurs Bithumb kreeg in oktober te maken met ongeoorloofde toegang tot de interne communicatie-infrastructuur. Uit het onderzoek bleek dat er gegevens van 6.444 klanten waren blootgesteld, waaronder direct blootgestelde persoonlijke informatie van 844 personen.
Ondertussen maakte Coinbase bekend dat er klantgegevens waren blootgesteld in verband met een beveiligingsincident in september waarbij de externe analyseprovider Amplitude betrokken was. De beurs hield vol dat haar eigen infrastructuur en het geld van klanten niet waren aangetast.
Deze incidenten verschillen aanzienlijk in omvang en technische omstandigheden, maar tonen gezamenlijk aan dat klantgegevens kwetsbaar kunnen blijven, zelfs wanneer bewaarsystemen voor cryptovaluta niet zijn gecompromitteerd. Op grond van de Zuid-Koreaanse privacywetgeving kunnen getroffen klanten van Coinone een wettelijke schadevergoeding van maximaal 3 miljoen won eisen wanneer het moeilijk is om daadwerkelijke financiële verliezen aan te tonen.
Voor Coinone betreffen de onbeantwoorde vragen het aantal getroffen klanten, de informatie die daadwerkelijk is ontvreemd en of er nog meer fraude aan het licht komt. De bredere zorg reikt verder dan diefstal van cryptovaluta: zelfs beurzen die de activa van klanten succesvol beschermen, kunnen gebruikers blootstellen aan blijvende financiële en identiteitsrisico’s door onvoldoende beveiligde relaties met derde partijen.
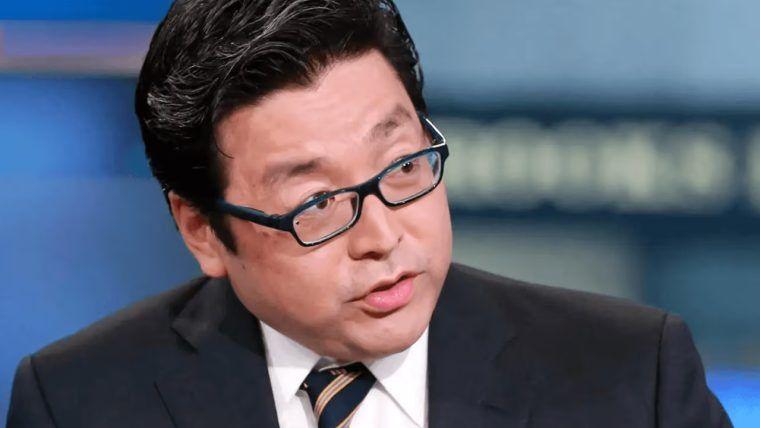
Lee wijst op een aanstaande supercyclus in de cryptomarkt, waarbij hij verwijst naar tijdelijke schokken en de opkomst van de tokenisatie van digitale activa.
Lees nu: Tom Lee voorspelt een enorme cryptosupercyclus ondanks de beurscrash

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.