Gnosis Pay heeft op vrijdag 6 november 2026 een datalek bevestigd, nadat onbevoegde toegang tot het verouderde kaartsysteem voor consumenten ertoe leidde dat klantgegevens openbaar werden gemaakt. Een van de getroffen gebruikers meldde dat zijn naam, woonadres, kaartnummer en gekoppelde cryptovaluta-wallets waren gelekt, hoewel het bedrijf aangeeft dat het geld van klanten veilig blijft.
Dataslek bij Gnosis Pay legt gevoelige klantgegevens bloot
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Gnosis Pay ontdekte de ongeoorloofde toegang op 3 november 2026 en maakte het datalek op 6 november bekend, waarbij binnen twee uur na de ontdekking maatregelen werden genomen om de schade te beperken.
- Lefteris Karapetsas, oprichter van Rotki, meldde dat onder meer zijn volledige naam, woonadres, kaartnummer en gekoppelde adressen van cryptovaluta-wallets waren blootgesteld.
- Het getroffen consumentenkaartsysteem wordt op 20 december 2026 buiten gebruik gesteld, terwijl het bedrijfsplatform van het bedrijf naar verluidt niet is getroffen.
Wat is er gebeurd met Gnosis Pay?
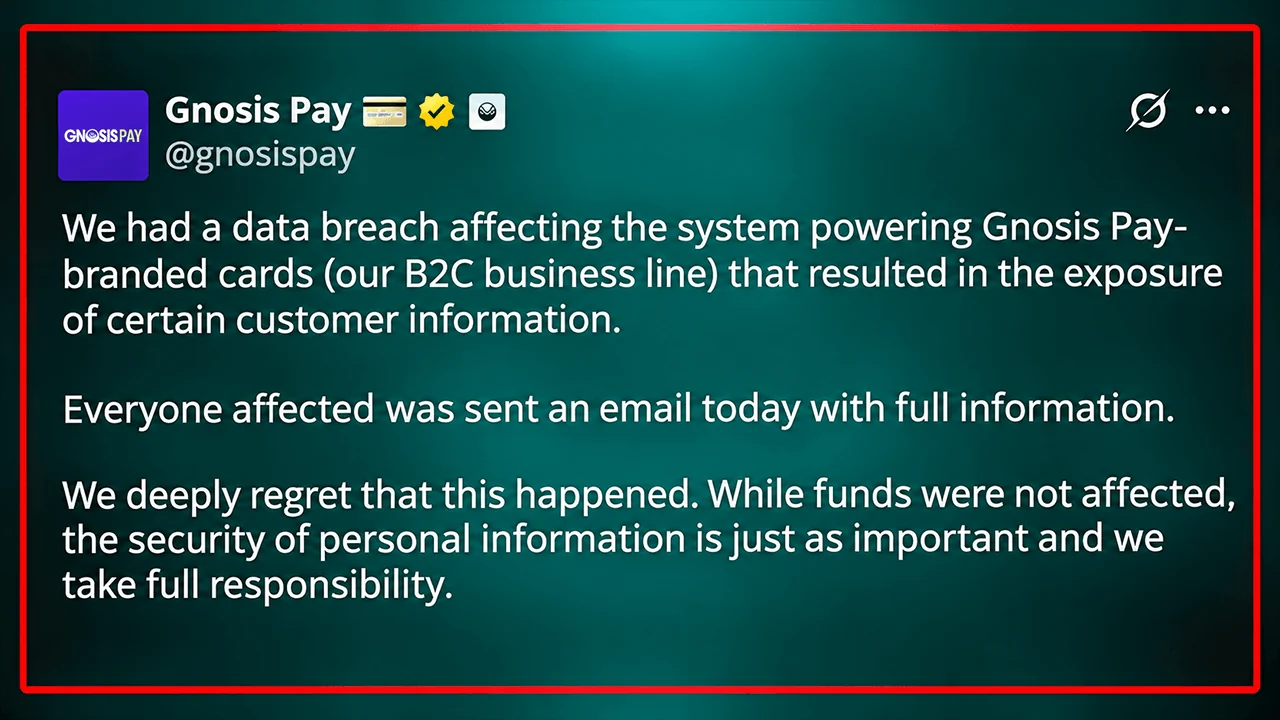
De aanbieder van cryptocurrency-betalingen maakte het incident bekend drie dagen nadat de bewakingssystemen ongeoorloofde toegang hadden vastgesteld. Volgens de update van Gnosis Pay over het datalek had de inbreuk betrekking op de business-to-consumer (B2C)-kaartinfrastructuur, en niet op het enterprise-platform dat de white-label-betalingsprogramma’s ondersteunt.
"Op 3 november 2026 detecteerden onze bewakingssystemen ongeoorloofde toegang tot het systeem dat de kaarten van het merk Gnosis Pay (onze B2C-tak) aanstuurt, wat leidde tot het openbaar worden van bepaalde klantgegevens", legde het bedrijf uit.
Gnosis Pay benadrukte dat zijn beveiligingspersoneel onmiddellijk reageerde en binnen twee uur na de detectie maatregelen nam om de schade te beperken. Het bedrijf heeft vervolgens de getroffen inloggegevens vervangen en de kwetsbaarheid verholpen die verantwoordelijk was voor de inbraak.
"Het datalek bleef beperkt tot het systeem dat de kaarten van het merk Gnosis Pay ondersteunt, dat sowieso al op 20 december 2026 buiten gebruik zou worden gesteld", verklaarde Gnosis Pay. "Ons bedrijfsplatform, dat al onze white-label-kaartprogramma’s ondersteunt, is niet getroffen."
Het bedrijf heeft niet openbaar gemaakt hoeveel klanten zijn getroffen, noch heeft het een uitgebreide lijst van de blootgestelde gegevens gepubliceerd. In plaats daarvan ontvingen de getroffen kaarthouders individuele meldingen waarin gedetailleerd werd aangegeven tot welke accountgegevens toegang was verkregen.
Gnosis Pay-walletadressen blootgesteld, samen met namen en woonadressen
De mogelijke gevolgen reiken verder dan conventionele betaalkaartfraude. Lefteris Karapetsas, oprichter van de cryptocurrency-portfoliotracker Rotki, meldde dat zijn gelekte gegevens onder meer zijn volledige naam, woonadres, kaartnummer en alle cryptocurrency-walletadressen die aan zijn account waren gekoppeld, omvatten.
"Enorm teleurgesteld. Jullie waren mij als gebruiker al kwijtgeraakt, maar jullie hadden op zijn minst mijn gegevens kunnen beschermen… Echt heel jammer,” schreef Karapetsas.
Deze onthulling illustreert een ongemakkelijke tegenstrijdigheid rond cryptocurrency-betalingen waarbij gebruikers zelf de controle over hun activa behouden. Hoewel klanten de controle over hun digitale activa behouden, kan een gecentraliseerde betalingsinfrastructuur nog steeds informatie verzamelen die identificeerbare personen koppelt aan openbaar traceerbare blockchain-adressen.
Dergelijke combinaties bieden mogelijkheden voor gerichte phishing, identiteitsfraude en mogelijk fysieke intimidatie, met name wanneer woonadressen samen met financiële informatie worden vermeld. Uit de beschikbare informatie blijkt echter niet dat de gelekte gegevens al voor die doeleinden zijn misbruikt.
Karapetsas was niet de enige die teleurgesteld was. "Kunnen jullie morgen de boel sluiten, zodat er alsjeblieft geen derde hack plaatsvindt?", reageerde een X-gebruiker op het bericht van Gnosis Pay X over dit onderwerp. "Welk adres moet ik gebruiken om jullie flink aan te klagen?", vroeg een ander X-account.
Gnosis Pay voegt 3D Secure-controles toe na beveiligingslek
Gnosis Pay heeft verplichte 3D Secure-verificatie ingevoerd voor online kaartbetalingen en tegelijkertijd het toezicht op verdachte kaart- en walletactiviteiten verscherpt. Deze beveiligingsmaatregelen blijven van kracht tot de geplande stopzetting van het consumentensysteem op 20 december.
"Wij bieden onze oprechte excuses aan", verklaarde het bedrijf. Gnosis Pay voegde hieraan toe:
"We begrijpen hoe ernstig het is als je persoonlijke gegevens openbaar worden gemaakt, en we betreuren het ten zeerste dat dit is gebeurd. Hoewel er geen geld is verdwenen, erkennen we dat de beveiliging van persoonlijke gegevens net zo belangrijk is."
De aanbieder heeft ook zijn partners en de kaartuitgever op de hoogte gebracht en contact opgenomen met de relevante gegevensbeschermingsautoriteiten. Gnosis Pay zei dat het een uitgebreide beveiligingsbeoordeling uitvoert en gespecialiseerd toezicht inzet om na te gaan of gestolen gegevens worden misbruikt. Het bedrijf waarschuwde:
"Wees op uw hoede voor onverwachte e-mails, sms’jes, telefoontjes of brieven over Gnosis Pay, een partner-app of uw kaart, zelfs als daarin uw echte gegevens of een echte aankoop staan vermeld."
"Deel nooit uw seed-zin, privésleutels, pincode of volledige kaartnummer", voegde Gnosis Pay eraan toe, waarbij het benadrukte dat legitieme vertegenwoordigers nooit om gevoelige inloggegevens zullen vragen of klanten zullen instrueren om geld over te maken via ongevraagde berichten.
De bekendmaking in november volgt op een afzonderlijk incident in juni 2026 waarbij infrastructuur gerelateerd aan Gnosis betrokken was en dat naar verluidt leidde tot een verlies van ongeveer 1,5 tot 1,8 miljoen dollar, dat vervolgens door Gnosis werd gedekt.
In tegenstelling tot dat incident vormt het meest recente beveiligingslek vooral een bedreiging voor de persoonlijke privacy en niet zozeer voor de onmiddellijke bewaring van activa. Toch biedt dit onderscheid slechts beperkte geruststelling wanneer gecompromitteerde identiteitsgegevens individuen permanent kunnen koppelen aan transparante blockchain-transacties.
Het buiten gebruik stellen van kwetsbare infrastructuur kan toekomstige blootstelling via dat systeem weliswaar elimineren, maar het kan de openbaarmaking van gevoelige persoonlijke informatie niet ongedaan maken. Gnosis Pay zegt dat het geld van klanten veilig blijft, maar blootgestelde identiteiten, woonadressen en koppelingen met cryptovaluta-wallets vormen privacyrisico’s die niet zomaar ongedaan kunnen worden gemaakt.
Het incident bij Gnosis Pay volgt op een lange reeks datalekken in de crypto-industrie in 2026. Ledger maakte in januari klantgegevens openbaar, gevolgd door het lek bij Safepal dat bijna 40.000 klanten trof en het datalek bij Trezor waarbij ongeveer 81.000 mensen betrokken waren. Keystone kreeg in oktober te maken met een inbraak waarbij bijna 26.000 kopersrecords werden blootgesteld, terwijl Chainalysis een inbreuk bekendmaakte waarbij gebruikersgegevens en authenticatietokens betrokken waren.
De hackers van Binance hebben 175 miljoen dollar aan gestolen altcoins omgezet in 2.300 BTC; Elliptic heeft daarbij 20.000 wallets en 65.000 transacties getraceerd.
Lees nu: Binance-hack: hackers vergaren nog eens 2.300 bitcoin

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.