Binance heeft op donderdag 5 november 2026 alle API-sleutels die aan Signalplus waren gekoppeld ingetrokken, nadat het externe handelsplatform een mogelijk beveiligingsprobleem had gemeld. De beurs verklaarde dat haar interne systemen niet waren getroffen en dat het geld van klanten veilig bleef.
Binance trekt API-toegang Signalplus in na hack van $6,34 mrd
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Binance heeft op 5 november de API-sleutels van Signalplus ingetrokken na een mogelijk beveiligingsprobleem.
- CZ drong er bij Signalplus-gebruikers op aan om API-inloggegevens die aan andere beurzen zijn gekoppeld, in te trekken.
- Binance zegt dat er geen vastgesteld verband bestaat tussen het Signalplus-probleem en de hack van 29 oktober.
Deze voorzorgsmaatregel komt slechts een week na de hack bij Binance van 29 oktober, waarbij naar verluidt 6,34 miljard dollar werd buitgemaakt en aanvallers 17 hot wallets op meerdere blockchains zouden hebben gecompromitteerd. Hoewel de incidenten binnen enkele dagen na elkaar plaatsvonden, is er geen bewijs dat er een verband tussen beide bestaat.
Binance trekt Signalplus-API-sleutels uit voorzorg in
Binance heeft de integraties met SignalPlus stopgezet na een melding van een mogelijk beveiligingsprobleem bij deze externe handelsdienst.
„Naar aanleiding van een mogelijk beveiligingsprobleem dat is gemeld door het externe platform SignalPlus, hebben we proactief alle API-sleutels die aan SignalPlus zijn gekoppeld verwijderd als onmiddellijke voorzorgsmaatregel”, kondigde de beurs aan op X. Het bedrijf voegde hieraan toe:
“De eigen systemen van Binance zijn niet getroffen. Het geld van gebruikers blijft veilig.”
Signalplus is een in Hongkong gevestigd fintech-bedrijf dat op kunstmatige intelligentie (AI) gebaseerde handelsinstrumenten, optieanalyses en uitvoeringsdiensten aanbiedt. De software maakt via applicatieprogrammeerinterfaces (API’s) verbinding met cryptocurrency-beurzen, waardoor klanten transacties kunnen uitvoeren zonder hun activa van de beurs over te dragen.
Getroffen Binance-klanten kregen de instructie om hun posities en openstaande orders rechtstreeks via hun accounts te controleren. De beurs adviseerde te wachten tot Signalplus bevestigt dat het probleem is opgelost, alvorens nieuwe API-verbindingen tot stand te brengen. De gecentraliseerde beurs (CEX) drong er bij gebruikers ook op aan om IP-whitelisting in te schakelen, waarmee de API-toegang wordt beperkt tot goedgekeurde internetadressen, en moedigde andere geïntegreerde platforms aan om hun beveiligingsmaatregelen te controleren.
CZ waarschuwt handelaren om Signalplus-API-sleutels in te trekken
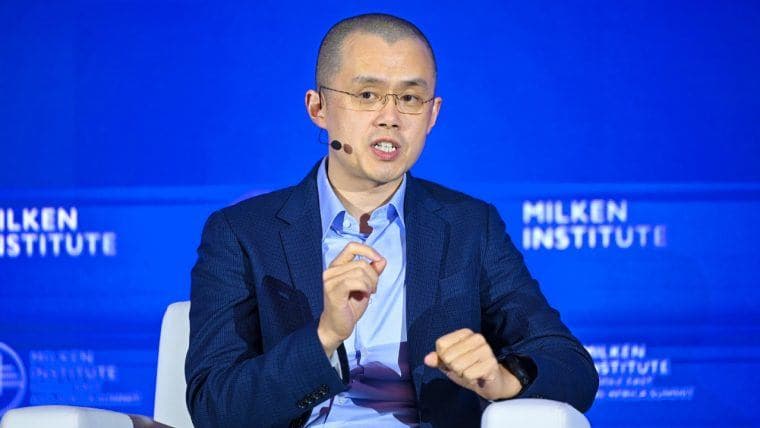
Binance-oprichter Changpeng Zhao, beter bekend als CZ, heeft een bredere waarschuwing afgegeven waarin hij suggereert dat handelaren hun Signalplus-verbindingen buiten Binance om moeten controleren.
„Als je SignalPlus voor een ander beursplatform gebruikt, is het tijd om al je API-sleutels in te trekken“, verklaarde Zhao op sociale media. Hij voegde daar nog een waarschuwing aan toe:
“Het wordt over het algemeen aanbevolen om je API-sleutels niet op te slaan bij platforms van derden. 🙏”
Zhao verwees ook naar Deribit, een beurs voor cryptovalutaderivaten die gespecialiseerd is in opties en futures, en merkte op dat het platform het probleem had gemeld. Medeoprichter van Binance, Yi He, sloot zich aan bij de mededeling van het bedrijf en verklaarde: “De eigen systemen van Binance zijn niet getroffen.”
In haar specifieke verklaring adviseerde zij klanten om openstaande orders te controleren, het opnieuw invoeren van de getroffen inloggegevens uit te stellen en een IP-whitelist in te voeren. Het beveiligingsprobleem bij Signalplus is in het openbaar nog steeds onduidelijk. Noch de aard van de vermoedelijke kwetsbaarheid, noch of aanvallers toegang hebben gekregen tot de inloggegevens van klanten, is in de verstrekte verklaringen vastgesteld.
Waarschuwing over Signalplus volgt op hack van 6,34 miljard dollar bij Binance
Deze nieuwste voorzorgsmaatregel komt op een moment dat Binance nog steeds te maken heeft met de gevolgen van het beveiligingslek van 29 oktober, waarbij voor ongeveer 6,34 miljard dollar aan cryptovaluta werd gestolen. Bij de eerdere aanval waren gecompromitteerde ontwikkelaarssystemen, kwaadaardige software en ongeoorloofde toegang tot de infrastructuur voor het ondertekenen van wallets betrokken. Aanvallers hebben vervolgens activa over verschillende blockchains overgeheveld.
De FBI schreef die diefstal toe aan de Noord-Koreaanse groep TraderTraitor, die ook in verband wordt gebracht met de Bybit-hack uit 2025. Noord-Korea ontkende elke verantwoordelijkheid. Uitgevers van stablecoins en partners uit de sector zouden naar verluidt ongeveer 2,85 miljard dollar hebben bevroren of onderschept. Binance beloofde de verliezen van klanten te dekken en begon op 1 november in fasen weer opnames toe te staan. Begin 5 november schatten blockchain-trackers dat ongeveer 3,2 miljard dollar aan cryptovaluta onder controle van de aanvallers stond, voornamelijk bitcoin (BTC) en ethereum (ETH).
Geen openbaar verband tussen het Signalplus-incident en de Binance-hack van vorige week
Het verschil tussen de twee incidenten is aanzienlijk. Bij de inbreuk in oktober zou de interne wallet-infrastructuur van Binance betrokken zijn geweest, terwijl de meest recente beveiligingsmaatregel betrekking heeft op API-inloggegevens die gekoppeld zijn aan een onafhankelijk handelsplatform. Het besluit van Binance om de toegang in te trekken roept ook vragen op over handelsrechten van derden, met name wanneer externe diensten inloggegevens bewaren waarmee transacties kunnen worden geïnitieerd.
Voor klanten die zich afvragen of ze hun Signalplus-API-sleutels moeten intrekken: het advies van Zhao geldt ook voor verbindingen met andere beurzen, terwijl Binance de betreffende inloggegevens op zijn platform al ongeldig heeft gemaakt. Binance zegt dat zijn systemen en klantgelden niet zijn aangetast, maar de omvang van het beveiligingsprobleem bij Signalplus blijft onbevestigd.
De grappen van Elon Musk over de Binance-hack waren voor CZ aanleiding om te wijzen op het aan SpaceX gekoppelde belang van de beurs ter waarde van meer dan 1 miljard dollar, terwijl Yi He de financiële situatie van de…
Lees nu: CZ roept Elon Musk op te stoppen met trollen over Binance-hack van $6,3 mrd

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.