Een vermoedelijke beveiligingsinbreuk bij Binance is uitgegroeid tot een noodsituatie op het gebied van cryptovaluta ter waarde van miljarden dollars, waarbij analisten in totaal maar liefst 5,8 miljard dollar aan mogelijk gecompromitteerde activa op verschillende blockchains hebben getraceerd. De beurs heeft opnames opgeschort, terwijl Tether, Circle en andere uitgevers naar verluidt meer dan 2 miljard dollar aan tokens hebben bevroren. Binance houdt vol dat het geld van klanten veilig is, maar onderzoekers gaan na hoe een geavanceerde manoeuvre met wallet-delegatie mogelijk een van de grootste cryptovaluta-diefstallen ooit heeft mogelijk gemaakt.
Binance-hack van 5,8 miljard dollar: wat is bevestigd en wat niet
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Binance heeft op 29 oktober opnames opgeschort, terwijl analisten tot wel 5,8 miljard dollar aan verdachte overboekingen hebben getraceerd.
- Tether en Circle meldden dat ze meer dan 2,3 miljard dollar aan tokens in verband met het Binance-incident hebben bevroren.
- Binance heeft de definitieve verliezen nog niet bevestigd, noch wanneer opnames na het incident van 29 oktober weer zullen worden hervat.
De problemen begonnen met een paar regels code en een wallet met een buitengewoon groot bedrag. Op donderdag 29 oktober 2026 begon cryptovaluta massaal weg te stromen uit adressen die aan Binance waren gekoppeld, waarbij één Ethereum-transactie naar verluidt ongeveer 167.464 ETH, 1,615 miljard USDT en tientallen andere tokens wegvaagde. Binnen 40 minuten had één ontvangstadres naar schatting 3,52 miljard dollar verzameld.
Toen nam het verhaal een andere wending. Analisten identificeerden extra transacties met bitcoin, Tron en andere netwerken, waardoor sommige schattingen boven de 5,5 miljard dollar uitkwamen. Stablecoin-bedrijven haastten zich om de opbrengsten te bevriezen, Binance stopte opnames en oprichter Changpeng Zhao erkende dat de activiteit op een hack leek. De beurs zelf heeft nog niet bevestigd of er daadwerkelijk sprake is van diefstal, noch wat de financiële schade is.
Het mysterie rond de Binance-wallet groeit uit tot een noodsituatie van meerdere miljarden dollars
De eerste grote Ethereum-transacties begonnen rond 16.24 uur Eastern Time, toen activa uit een wallet die werd geïdentificeerd als Binance 14 op een nieuw aangemaakt adres terechtkwamen. De overboeking omvatte meer dan 60 verschillende tokens, en daaropvolgende transacties brachten extra middelen uit andere aan Binance gekoppelde wallets. Waarnemers en blockchain-onderzoekers sloegen al snel alarm. Tegen het begin van de avond liepen de schattingen op, terwijl onderzoekers de activa via verschillende adressen en netwerken volgden.
De cijfers waren allesbehalve eenduidig. Sommige on-chain-berekeningen schatten de vermoedelijke uitstroom op 5,57 miljard dollar, verdeeld over Ethereum, Bitcoin en Tron. Glassnode schatte het bedrag op ongeveer 5,3 miljard dollar, terwijl bredere schattingen in de buurt van 5,8 miljard dollar kwamen. Deze cijfers zijn voorlopig, en sommige analisten hebben gewaarschuwd dat hogere schattingen mogelijk ook overboekingen omvatten die geen verband houden met de vermoedelijke aanval. Binance heeft geen onafhankelijk geverifieerd verliescijfer gepubliceerd.
Toch waren de Ethereum-transacties alleen al voldoende om de sector te alarmeren. Unchained telde ongeveer 3,52 miljard dollar die tussen 16:24 en 17:04 uur Eastern Time naar één ontvangstadres vloeide. Ter vergelijking: bij de Bybit-hack in februari 2025 ging het om ongeveer 1,5 miljard dollar. Zelfs de lagere schattingen voor Ethereum zouden dat bedrag overschrijden.
Hoe de eigen handtekening van een wallet mogelijk de deur heeft opengezet
De belangrijkste technische verklaring draait om EIP-7702, een Ethereum-functie die in mei 2025 met de Pectra-upgrade werd geïntroduceerd. Deze functie stelt een gewone cryptowallet in staat om een smart contract te machtigen om namens de wallet instructies uit te voeren. Het is nuttige technologie, maar die bevoegdheid wordt gevaarlijk wanneer ze in verkeerde handen terechtkomt.
Onderzoekers die Binance 14 onder de loep namen, identificeerden een delegatietransactie die omstreeks 16.20 uur Eastern Time werd ingediend. Volgens de analyse van Blockaid bevatte de transactie 50 autorisaties die waren ontworpen om rekening te houden met verschillende mogelijke transactietellers, ook wel nonces genoemd. Eén daarvan kwam overeen.
Ongeveer drie minuten later werden de activa van de wallet naar een extern adres overgeheveld. Onderzoekers identificeerden ook een contract dat eerder die dag was geïmplementeerd en een bijbehorend adres dat was gefinancierd via de ETH-mixer Tornado Cash, een privacyprotocol voor cryptovaluta.
Het belangrijke verschil is dat EIP-7702 een geldige autorisatie vereist. Analisten onderzoeken momenteel of de aanvaller een privésleutel heeft verkregen, een geautoriseerde ondertekenaar heeft misleid om kwaadaardige instructies goed te keuren, of een ander onderdeel van de ondertekeningsinfrastructuur van Binance heeft gecompromitteerd. Geen van deze verklaringen is tot nu toe bevestigd.
Het Ethereum-mechanisme biedt evenmin een verklaring voor de gemelde transacties op Bitcoin en Tron. Daardoor staan onderzoekers voor een aanzienlijk grotere puzzel dan één gecompromitteerd smart contract.
Ido Ben-Natan, medeoprichter en CEO van Blockaid, vertelde Bitcoin.com News dat het bedrijf dit had zien aankomen. In het H1-rapport van het bedrijf werd voorspeld dat er in de tweede helft van 2026 een exploit met een bedrag van zeven cijfers zou plaatsvinden. "De aanvaller heeft in feite een grote Ethereum-hotwallet van Binance geherprogrammeerd, zodat één enkele operator deze kon leeghalen, inclusief al het nieuwe geld dat erin werd gestort, en meer dan een uur later maakte hij opnieuw gebruik van die toegang", legde de CEO van Blockaid uit.
Ben-Natan voegde hieraan toe:
"De aanval was ruim van tevoren gepland: de aanvaller financierde de operatie via Tornado Cash en oefende dezelfde overname uren van tevoren op testwallets, wat allemaal zichtbaar was op de blockchain. Tether en Circle hebben snel gehandeld om ongeveer 2,4 miljard dollar te bevriezen, en we blijven de rest traceren.”
Uitgevers van stablecoins treden hard op tegen miljarden aan tokens
Terwijl onderzoekers de transactiegeschiedenis doorliepen, begonnen uitgevers van stablecoins de toegang tot activa die verband hielden met de vermoedelijke aanval af te sluiten. Paolo Ardoino, CEO van Tether, meldde dat meer dan 1,567 miljard USDT was bevroren. Jeremy Allaire, CEO van Circle, bevestigde eveneens dat zijn bedrijf in samenwerking met wetshandhavingsinstanties meer dan 800 miljoen USDC had bevroren.
Yi He, mede-CEO van Binance, schreef vervolgens aan Ripple toe dat het ongeveer 200 miljoen dollar had bevroren, terwijl Zach Witkoff, medeoprichter van World Liberty Financial, meldde dat er een afzonderlijke bevriezing had plaatsgevonden van ongeveer 27 miljoen dollar aan USD1. Alles bij elkaar vertegenwoordigen deze gemelde maatregelen ongeveer 2,6 miljard dollar, hoewel de cijfers niet onafhankelijk zijn geverifieerd en niet als een bevestigd totaalbedrag aan teruggevorderde middelen mogen worden beschouwd.
Er is nog een addertje onder het gras. Het bevriezen van een token is niet hetzelfde als het teruggeven aan de rechtmatige eigenaar. Gecentraliseerde uitgevers van stablecoins kunnen overboekingen vanaf bepaalde adressen blokkeren. Inheemse activa zoals bitcoin (BTC) en ether beschikken niet over een vergelijkbaar, door de uitgever gecontroleerd bevriezingsmechanisme. Ondertussen zagen analisten dat de vermoedelijke exploitant ether tussen wallets verplaatste, tokens ruilde via gedecentraliseerde handelsinfrastructuur en leningen aanging tegen onderpand in cryptovaluta.
Aave heeft uit voorzorg zijn Ethereum V3-kredietmarkten tijdelijk bevroren, maar benadrukte dat zijn slimme contracten hierdoor niet werden beïnvloed. Het resultaat was een race tussen onderzoekers die probeerden de opbrengsten te identificeren en degene die de ontvangende wallets beheerde en probeerde deze te verplaatsen. Daarnaast heeft de Arbitrum Security Council een on-chain-transactie uitgevoerd om ongeveer 30,5 miljoen dollar aan activa te bevriezen die verband houden met de vermoedelijke Binance-exploit.
Binance schort opnames op terwijl Zhao belooft dat klanten worden gedecompenseerd
De officiële reactie van Binance bleef voorzichtig, ook al gebruikte de oprichter aanzienlijk krachtigere bewoordingen. De beurs erkende een mogelijk beveiligingsprobleem en zei dat haar teams dit aan het onderzoeken waren. Later op donderdag schortte het opnames op terwijl er beveiligingscontroles werden uitgevoerd, met de belofte de toegang te herstellen zodra het probleem was opgelost. Binance hield ook vol dat het geld van klanten volkomen veilig was.
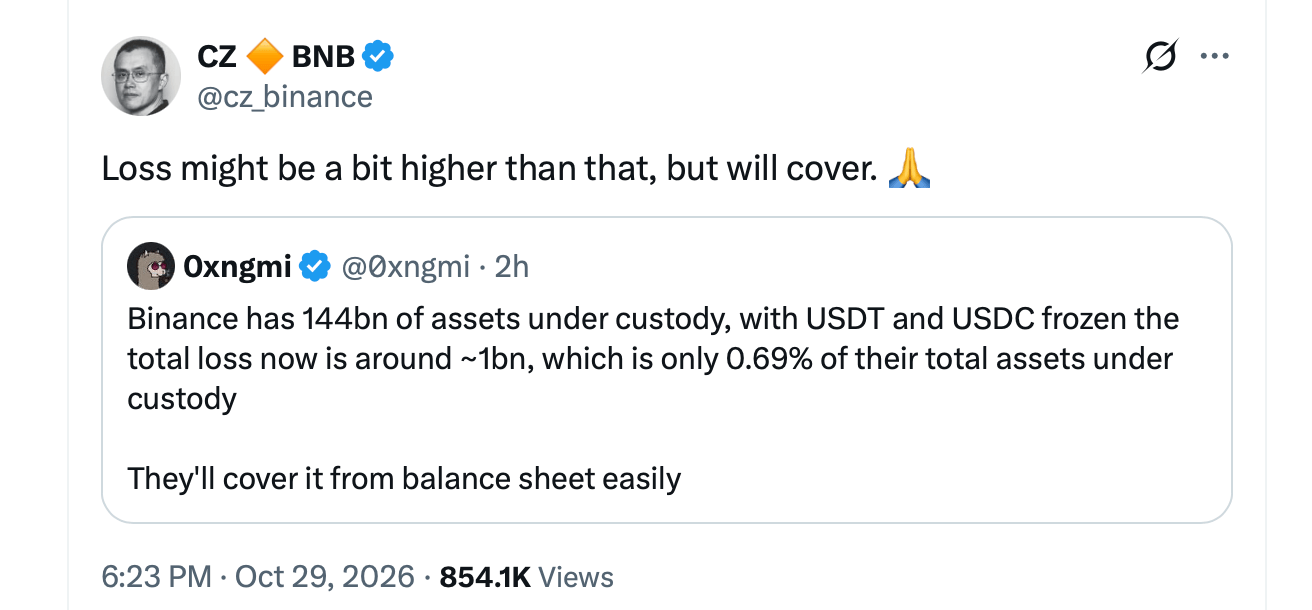
Zhao, die in 2023 aftrad als CEO, gaf een scherpere beoordeling. „Het lijkt inderdaad op een hack op Binance“, schreef hij op X, waarbij hij benadrukte dat hij de beurs niet langer leidt. Als aandeelhouder zei hij te verwachten dat alle klantgelden gedekt zouden worden. In een volgend bericht suggereerde Zhao dat het verlies mogelijk hoger zou zijn dan aanvankelijk gemeld en gaf hij aan dat Binance dit zou dekken.
Die belofte zet de financiële middelen van de beurs volop in de schijnwerpers.
"De gelden van gebruikers zijn veilig", schreef Yi He, medeoprichter en Chief Customer Service Officer van Binance, om 20.00 uur Eastern Time. "Binance zal alle verliezen als gevolg van de hack dekken. Stortingen en opnames zijn tijdelijk opgeschort terwijl ons team veiligheidscontroles uitvoert, gelden bevriest en samenwerkt met wetshandhavingsinstanties. Zodra het onderzoek is afgerond, zullen we een volledig verslag publiceren. Vertrouw voor updates uitsluitend op de officiële kanalen van Binance.”
Cryptomarkten krijgen klap terwijl onderzoekers met onbeantwoorde vragen zitten
Het vermoedelijke incident vond plaats tijdens een toch al moeilijke handelssessie.
Bitcoin daalde naar 76.000 dollar voordat het zich enigszins herstelde, terwijl ethereum ongeveer 4,6% daalde en BNB bijna 7,7% verloor. Uit gegevens van Coinglass blijkt dat binnen 24 uur voor ongeveer $1,4 miljard aan hefboomposities werd geliquideerd, voornamelijk bullish posities. Niet elke dollar van die verliezen kan aan Binance worden toegeschreven. Bitcoin stond al onder druk voordat de verdachte transacties begonnen.
De sector bevond zich niettemin in een lastig parket. De grootste cryptovaluta-beurs, gemeten naar gerapporteerde platformactiva, deed onderzoek naar een mogelijk beveiligingslek ter waarde van miljarden dollars, klanten konden tijdelijk geen geld opnemen en beveiligingsonderzoekers waren nog bezig om te achterhalen wat er precies was gebeurd. Ook vragen over de identiteit van de aanvaller bleven onbeantwoord. Sommige onderzoekers opperden de mogelijkheid van Noord-Koreaanse betrokkenheid, maar er was nog geen officiële toeschrijving vastgesteld.
Voorlopig moeten onderzoekers vaststellen welke overboekingen ongeautoriseerd waren, hoe de benodigde wallet-toegangsrechten zijn verkregen en of de activa die nog via externe adressen circuleren, kunnen worden teruggewonnen. Binance moet nog een andere vraag beantwoorden: zullen klanten, wanneer opnames weer mogelijk zijn, ontdekken dat de toezeggingen van de beurs klopten?
Het antwoord reikt veel verder dan Binance. Een bedrijf kan beloven een verlies te dekken en tokenuitgevers kunnen miljarden bevriezen, maar geen van beide maatregelen verklaart hoe er in de eerste plaats blijkbaar zoveel cryptovaluta kon verdwijnen.

Donderdag is voor miljarden dollars aan cryptovaluta uit de wallets van de toonaangevende beurs Binance gehaald.
Lees nu: Binance-oprichter vermoedt hack: miljarden aan crypto verdwenen uit beurswallets

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.