Een beveiligingslek bij Web3Auth heeft Keplr, aanbieder van Cosmos-wallets, gedwongen om het inloggen via Google en Apple op te schorten nadat privésleutels waren gelekt, wat leidde tot grootschalige ongeautoriseerde transacties. Blockchain-onderzoekers hebben overschrijvingen ter waarde van meer dan 6 miljoen dollar getraceerd, hoewel hersteloperaties het bepalen van het daadwerkelijke gestolen bedrag bemoeilijken.
Inbreuk op Keplr-wallet: 6 miljoen dollar overgeboekt op Cosmos-netwerk
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Keplr heeft op 7 november de aanmeldingen via Google en Apple opgeschort na een beveiligingsincident waarbij de externe authenticatieprovider Web3Auth betrokken was.
- Bitquery heeft ongeveer 6,01 miljoen dollar aan wallet-overboekingen geïdentificeerd verspreid over meerdere Cosmos-netwerken, maar bij sommige transacties waren beschermende herstelmaatregelen betrokken.
- Accounts met herstelzinnen en hardware-wallets blijven onaangetast, terwijl Web3Auth en Keplr werken aan het beveiligen van kwetsbare wallets met sociale inloggegevens.
Web3Auth-kwetsbaarheid stelt sociale-login-accounts van Keplr bloot
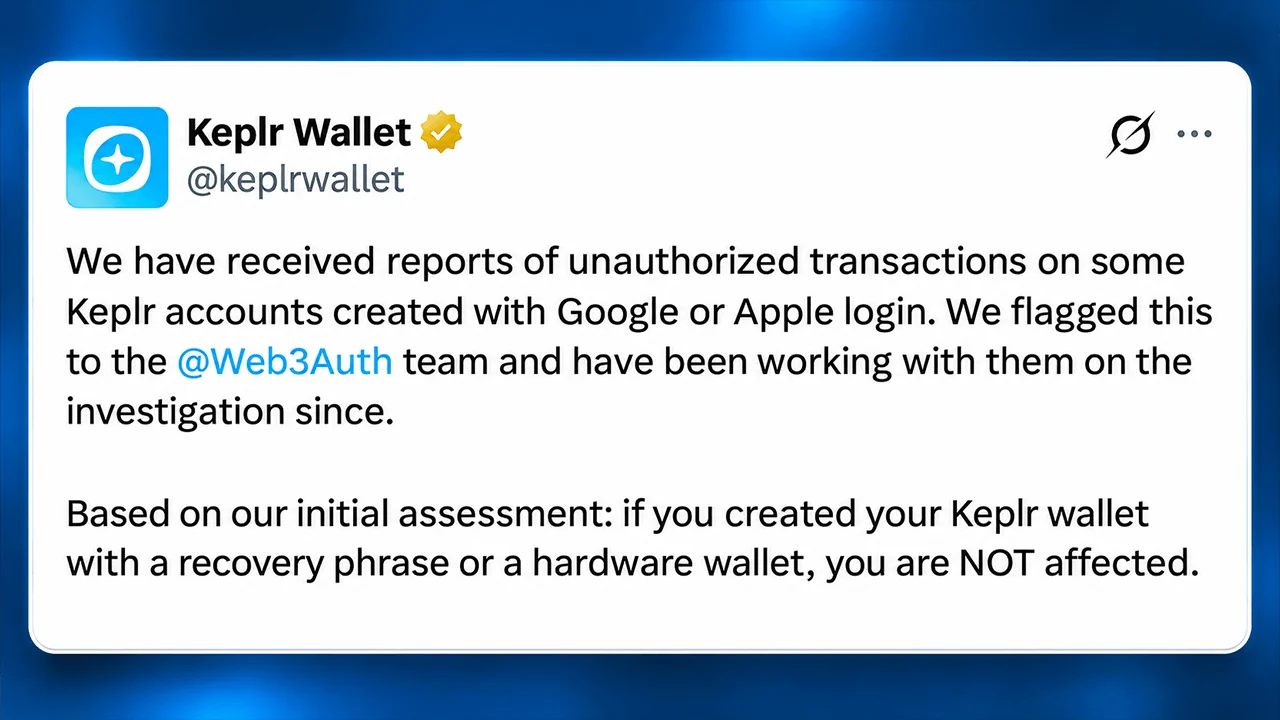
De problemen begonnen op vrijdag 6 november, toen Web3Auth een beveiligingsprobleem bekendmaakte dat van invloed was op de infrastructuur die door externe diensten wordt gebruikt. Zaterdag vroeg meldde Keplr al ongeautoriseerde transacties waarbij accounts betrokken waren die via Google- en Apple-authenticatie waren aangemaakt, wat de wallet-aanbieder ertoe aanzette beide inlogmethoden uit te schakelen.
Josh Lee, medeoprichter van Chainapsis, het bedrijf achter Keplr, verduidelijkte vervolgens dat de kwetsbaarheid afkomstig was van Web3Auth en niet van Keplr’s eigen software. Vroege schattingen wezen erop dat ongeveer 20% van de accounts met sociale inlogfunctie was getroffen, hoewel naar verluidt slechts een fractie daarvan daadwerkelijk was misbruikt.
Dit onderscheid is van belang omdat de functie voor inloggen via sociale media van Keplr steunt op de sleutelinfrastructuur van derden in plaats van op conventionele, door de gebruiker beheerde herstelzinnen. Dat gemak vereenvoudigt de instap in cryptovaluta, maar creëert afhankelijkheden die bij traditionele hardware-wallets en seed-phrases ontbreken.
Blockchain-analysebedrijf Bitquery onderzocht transacties van 6 tot en met 7 november en constateerde op grote schaal activiteiten waarbij wallets werden leeggehaald op Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon en Injective.
Uit het onderzoek bleek dat verzameladressen activa ter waarde van ten minste 6,01 miljoen dollar ontvingen, gebaseerd op de op 7 november geregistreerde waarderingen. Cosmos Hub vertegenwoordigde ongeveer 3,50 miljoen dollar, gevolgd door Osmosis met 1,04 miljoen dollar en Injective met 615.000 dollar.
Waarom de schatting van 6 miljoen dollar aan diefstal door Keplr ingewikkeld is
Uit de analyse van Bitquery bleek dat er ongeveer 44.700 verschillende privésleutels bij de activiteit betrokken waren, waarbij 86% van de getroffen wallets op zeven gekoppelde netwerken overschrijvingen onderging na de eerste waarschuwing van Keplr. Het mediane verlies per wallet bedroeg slechts 1,34 dollar, hoewel de grootste individuele overschrijving bijna 325.000 dollar bedroeg.
Onderzoekers documenteerden ook dat ongeveer 1,96 miljoen gestakte ATOM werden verplaatst zonder de gebruikelijke ontbindingsperiode van 21 dagen. Bij de transacties werd gebruikgemaakt van liquid staking-mechanismen, waarbij posities werden omgezet in overdraagbare aandeelstokens, terwijl ongeveer $251.000 aan staking-beloningen werd omgeleid.
Echter brachten latere onthullingen een belangrijke complicatie met zich mee. Keplr en Web3Auth bevestigden dat white-hat-hersteloperaties het blootgelegde toegangspad gebruikten om kwetsbare activa in beschermende bewaring te brengen.
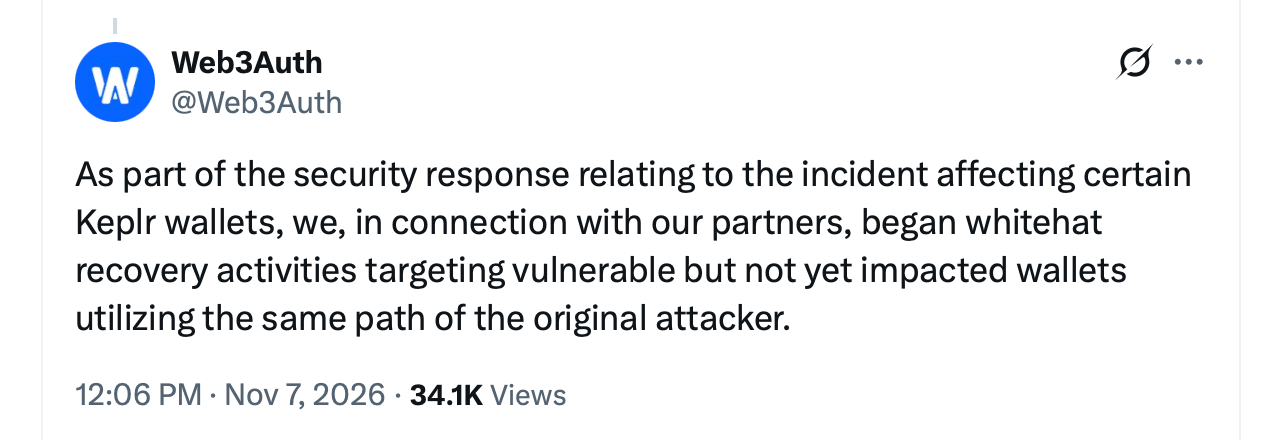
Op zondag 8 november identificeerde Keplr hersteladressen die overlap vertoonden met verschillende verzamelaars-wallets die door Bitquery waren onderzocht. Bijgevolg vertegenwoordigt het bedrag van $6,01 miljoen waargenomen overboekingen, en geen geverifieerde opgave van onherstelbare diefstal.
| Blockchain-netwerk | Geverifieerd hersteladres |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injectief | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babylon | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr en Web3Auth starten herstelwerkzaamheden
Web3Auth stelt dat fondsen die via haar beschermende maatregelen zijn overgedragen, veilig blijven. Keplr waarschuwde ondertussen dat sommige getroffen gebruikers mogelijk te maken krijgen met onverwacht lege saldi, omdat hun activa voor veilige bewaring zijn verplaatst.
De bedrijven hebben de precieze technische oorzaak van de kwetsbaarheid niet bekendgemaakt, geen definitief verliescijfer vastgesteld en geen uitgebreid terugbetalingsschema aangekondigd.
Gebruikers die accounts hebben aangemaakt via de wereldwijde technologiebedrijven Google of Apple, dienen te vermijden om extra activa te storten, hun resterende liquide tegoeden over te hevelen naar nieuw beveiligde wallets en ongevraagde herstelaanbiedingen te negeren. Voor gestake activa kan aanvullende verwerking nodig zijn.
Voorlopig legt het incident een ongemakkelijke tegenstrijdigheid bloot in het ontwerp van cryptocurrency-wallets. Het vereenvoudigen van het beheer van privésleutels kan blockchain-toepassingen toegankelijker maken, maar het uitbesteden van authenticatie introduceert een nieuw potentieel storingspunt. Totdat beschermende overboekingen zijn verrekend met kwaadwillige opnames, blijft de meest recente beveiligingscrisis in de sector, waarbij miljoenen dollars op het spel staan, evenzeer een boekhoudkundig raadsel als een technische noodsituatie.

Door een datalek bij Gnosis Pay is klantinformatie openbaar geworden, waaronder woonadressen, kaartnummers en gekoppelde cryptowallets, wat tot bezorgdheid leidt.
Lees nu: Dataslek bij Gnosis Pay legt gevoelige klantgegevens bloot

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.