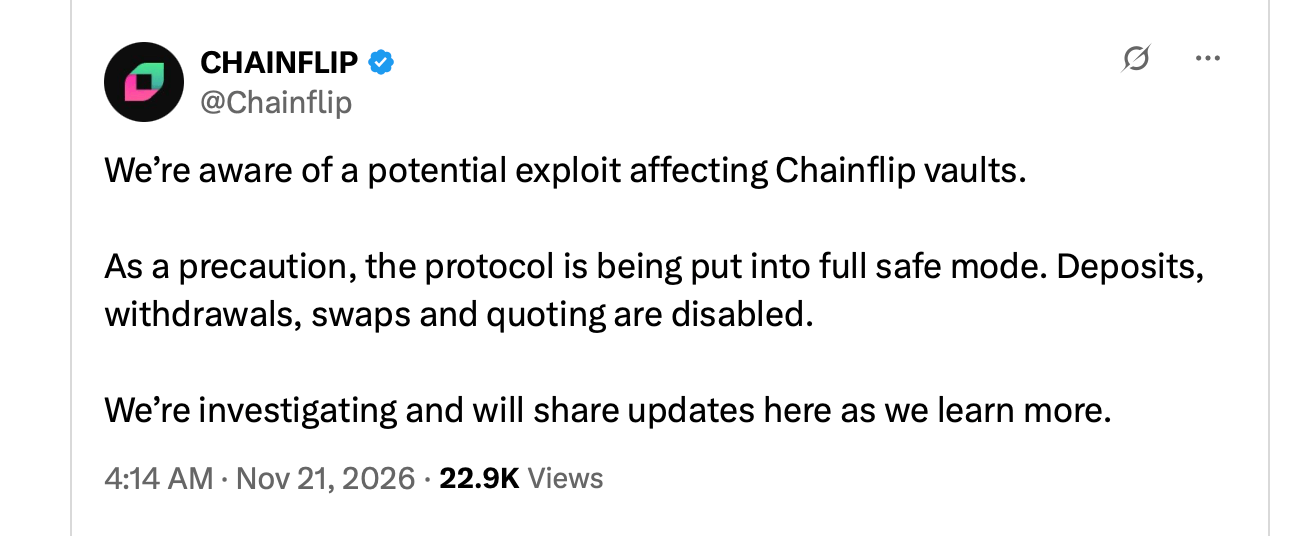
Chainflip kreeg op zaterdag 21 november 2026 te maken met een ernstig beveiligingslek, waarbij een aanvaller ongeveer 12 miljoen dollar uit de bitcoin- en ethereum-kassen weghaalde. Het incident dwong het cross-chain handelsprotocol tot een noodstop en zorgde ervoor dat het eigen FLIP-token massaal werd verkocht.
Chainflip-hacker steelt $12 miljoen; FLIP-token keldert 69%
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Onderzoekers ontdekten een ongebruikelijke cryptografische handtekening die mogelijk verklaart hoe de ongeoorloofde opnames plaatsvonden.
- De aanvaller wisselde gestolen stablecoins om in ethereum, waarna hij duizenden munten via Tornado Cash doorsluisde.
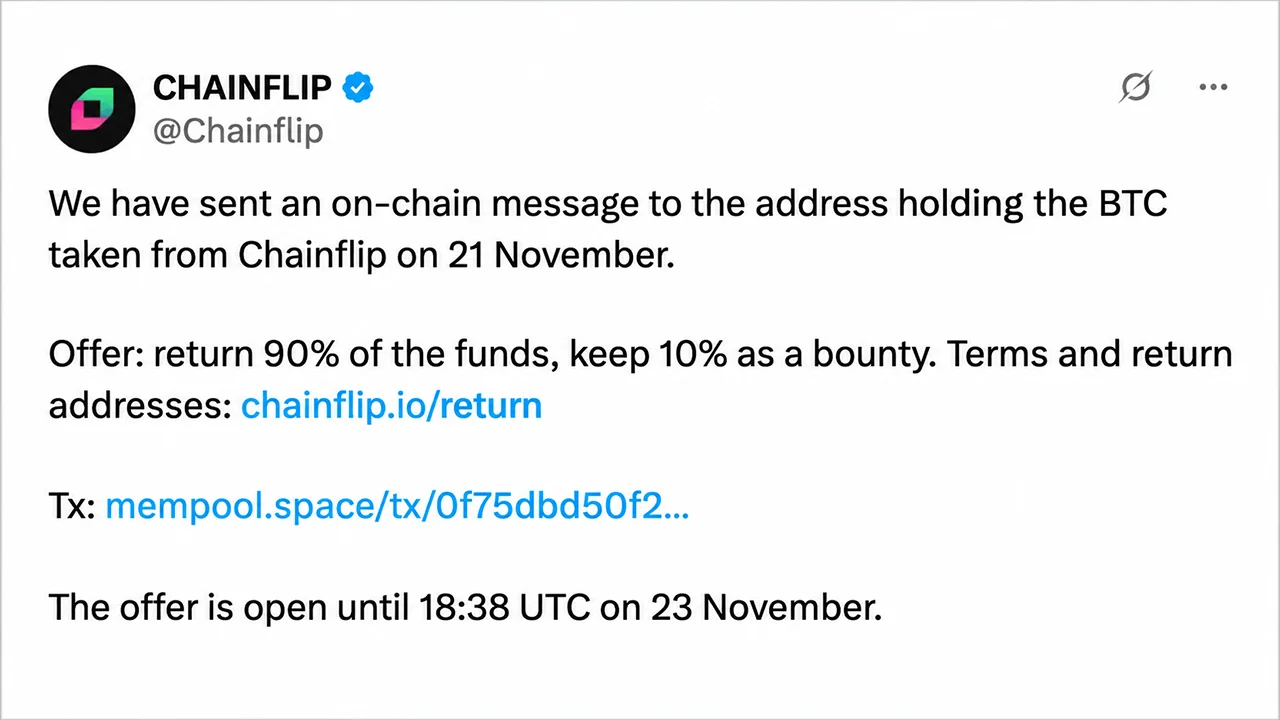
- Chainflip heeft een beloning van 10% uitgeloofd voor het terugvinden van de gestolen middelen, met een deadline op maandag 23 november.
Chainflip-kluizen leeggehaald via gecoördineerde bitcoin- en ethereum-transacties
De gedecentraliseerde beurs (DEX) Chainflip maakt het mogelijk om native cryptovaluta’s tussen verschillende blockchains te ruilen, zonder dat gebruikers daarvoor gebruik hoeven te maken van conventionele ‘wrapped assets’. De infrastructuur werkt via een gedistribueerd netwerk van maximaal 150 validators die verantwoordelijk zijn voor het beheer van gedeelde vaults en het autoriseren van overboekingen.
Onder normale omstandigheden moeten ongeveer 100 validators deelnemen aan een drempelondertekeningsproces voordat activa deze reserves kunnen verlaten. Het systeem maakt gebruik van geaggregeerde cryptografische handtekeningen, waarbij ondertekeningssleutels gewoonlijk om de drie dagen worden gewisseld om het risico te beperken. De indringer slaagde erin deze beveiligingen te omzeilen.
Volgens bevindingen op de blockchain begonnen de voorbereidingen rond 11 november, toen geld dat in verband werd gebracht met de vermoedelijke aanvaller via Tornado Cash, een op Ethereum gebaseerde privacymixer, werd gesluisd. Op 20 november kocht de persoon FLIP-tokens en registreerde hij een validatoraccount, waarmee hij voet aan de grond kreeg binnen de infrastructuur van Chainflip.
De diefstal begon rond 01:41 uur Eastern Time op 21 november, toen via één bitcointransactie 122,86137042 BTC naar een nieuw aangemaakt adres werd overgemaakt. Ongeveer 20 minuten later werden de middelen opnieuw verplaatst, waardoor er een nieuwe stap in de transactiegeschiedenis werd toegevoegd.
De opname aan de ether-zijde volgde om 07:10:59 UTC en werd uitgevoerd via de transferBatch-functie van de vault. Bij die transactie werd 520,2243399 ETH, 3.249.631,41 USDC en 758.141,33 USDT naar adres 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
De verzendende wallet, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, had ongeveer een minuut eerder de initiële transactiekosten van Tornado Cash ontvangen. De verder lege transactiegeschiedenis suggereert dat het adres speciaal voor deze operatie was aangemaakt.
Binnen enkele minuten werd de opbrengst in stablecoins via Uniswap omgewisseld voor ether. Vervolgens kwam ongeveer 2.909 ETH binnen bij Tornado Cash via 38 transacties die in slechts 48 seconden werden uitgevoerd, waardoor onderzoekers een snel gefragmenteerd spoor moesten volgen.
Cryptografische afwijking legt mogelijke zwakte in validatorbeveiliging bloot
Blockchain-analysebedrijf Bitquery onderzocht 299.677 handtekeningen die sinds 2023 door Chainflip’s Ethereum KeyManager zijn geaccepteerd, en identificeerde een onregelmatigheid die de ongeautoriseerde overdracht onderscheidt van gewone kluisactiviteit. De transactie bevatte een 39-cijferige nonce die afweek van het vastgestelde sequentiële patroon. Geen van de andere handtekeningen in de historische dataset vertoonde hetzelfde kenmerk.
Deze bevinding suggereert dat de autorisatie mogelijk buiten de gebruikelijke ondertekeningsprocedure met meerdere partijen om is gegenereerd, mogelijk door ongeoorloofde toegang tot de geaggregeerde ondertekeningssleutel of voldoende cryptografische aandelen.
In tegenstelling tot reentrancy-aanvallen of conventionele kwetsbaarheden in de contractlogica, accepteerde de vault wat een geldige handtekening leek te zijn. De onderliggende vraag betreft daarom hoe de aanvaller de benodigde bevoegdheid heeft verkregen om deze te genereren, in plaats van of het contract zijn instructies correct heeft uitgevoerd.
Chainflip Labs bracht het incident vervolgens in verband met de nieuw geregistreerde validator en verklaarde dat onderzoekers het specifieke verantwoordelijke mechanisme hadden geïdentificeerd en gecorrigeerd. De organisatie heeft echter geen uitgebreid technisch post-mortem gepubliceerd waarin precies wordt uitgelegd hoe de kwetsbaarheid is ontstaan.
De vorige geplande sleutelrotatie vond plaats op 18 november. Na de ongeautoriseerde overboekingen voerden de validators ongeveer een uur en 42 minuten later nog een rotatie uit, waarbij de mogelijk gecompromitteerde inloggegevens eerder dan volgens het normale schema werden vervangen. Bij andere vaults, waaronder Arbitrum, deden zich geen vergelijkbare onmiddellijke opnames voor.
Chainflip stelt ultimatum voor herstel met beloning van 10%
Ontwikkelaars hebben de ‘Full Safe Mode’ geactiveerd, waardoor stortingen, opnames, swaps en koersnoteringen werden opgeschort terwijl het onderzoek voortduurde. Chainflip Labs nam vervolgens via een on-chain-bericht contact op met de dader en stelde voor dat 90% van de opbrengst vóór 18:38 UTC op maandag 23 november zou worden teruggegeven, in ruil voor toestemming om de resterende 10% te behouden.
De gevraagde terugbetaling bestond uit 110,57523337 BTC en 2.618,1 ETH, waarbij het laatste bedrag de omgerekende Ethereum-bezittingen vertegenwoordigde. Volgens de voorgestelde regeling zou Chainflip een tijdige terugbetaling classificeren als een ‘white-hat’-terugvordering en zijn bestaande aangiften bij de wetshandhavingsinstanties intrekken.
In de mededeling werd ook gewaarschuwd dat blockchain-bewakingsbedrijven de betrokken adressen hadden gemarkeerd en opnames uit de privacy-mixer in de gaten hielden. Onderzoekers zouden de server hebben geïdentificeerd die werd gebruikt voor de registratie van validators, naast aanvullende metadata die mogelijk nuttig is bij het vaststellen van de identiteit van de dader.
Chainflip bevestigde dat de autoriteiten al meldingen over de diefstal hadden ontvangen. Op 22 november was er nog geen terugbetaling aangekondigd en had de organisatie nog geen formeel compensatieplan voor de getroffen gebruikers opgesteld.
Inzinking FLIP-koers doet rally van november teniet
Het beveiligingslek maakte een einde aan wat tot dan toe een bemoedigende maand was geweest voor de eigen cryptovaluta van het protocol. FLIP noteerde eerder in november rond de 0,30 dollar, waarna de koers tussen 18 en 20 november steeg naar een bandbreedte van 0,45 tot 0,48 dollar. De daaropvolgende liquidatie maakte een einde aan die winsten, waardoor de koers van het activum terugviel naar niveaus die voor het laatst eind mei waren waargenomen.
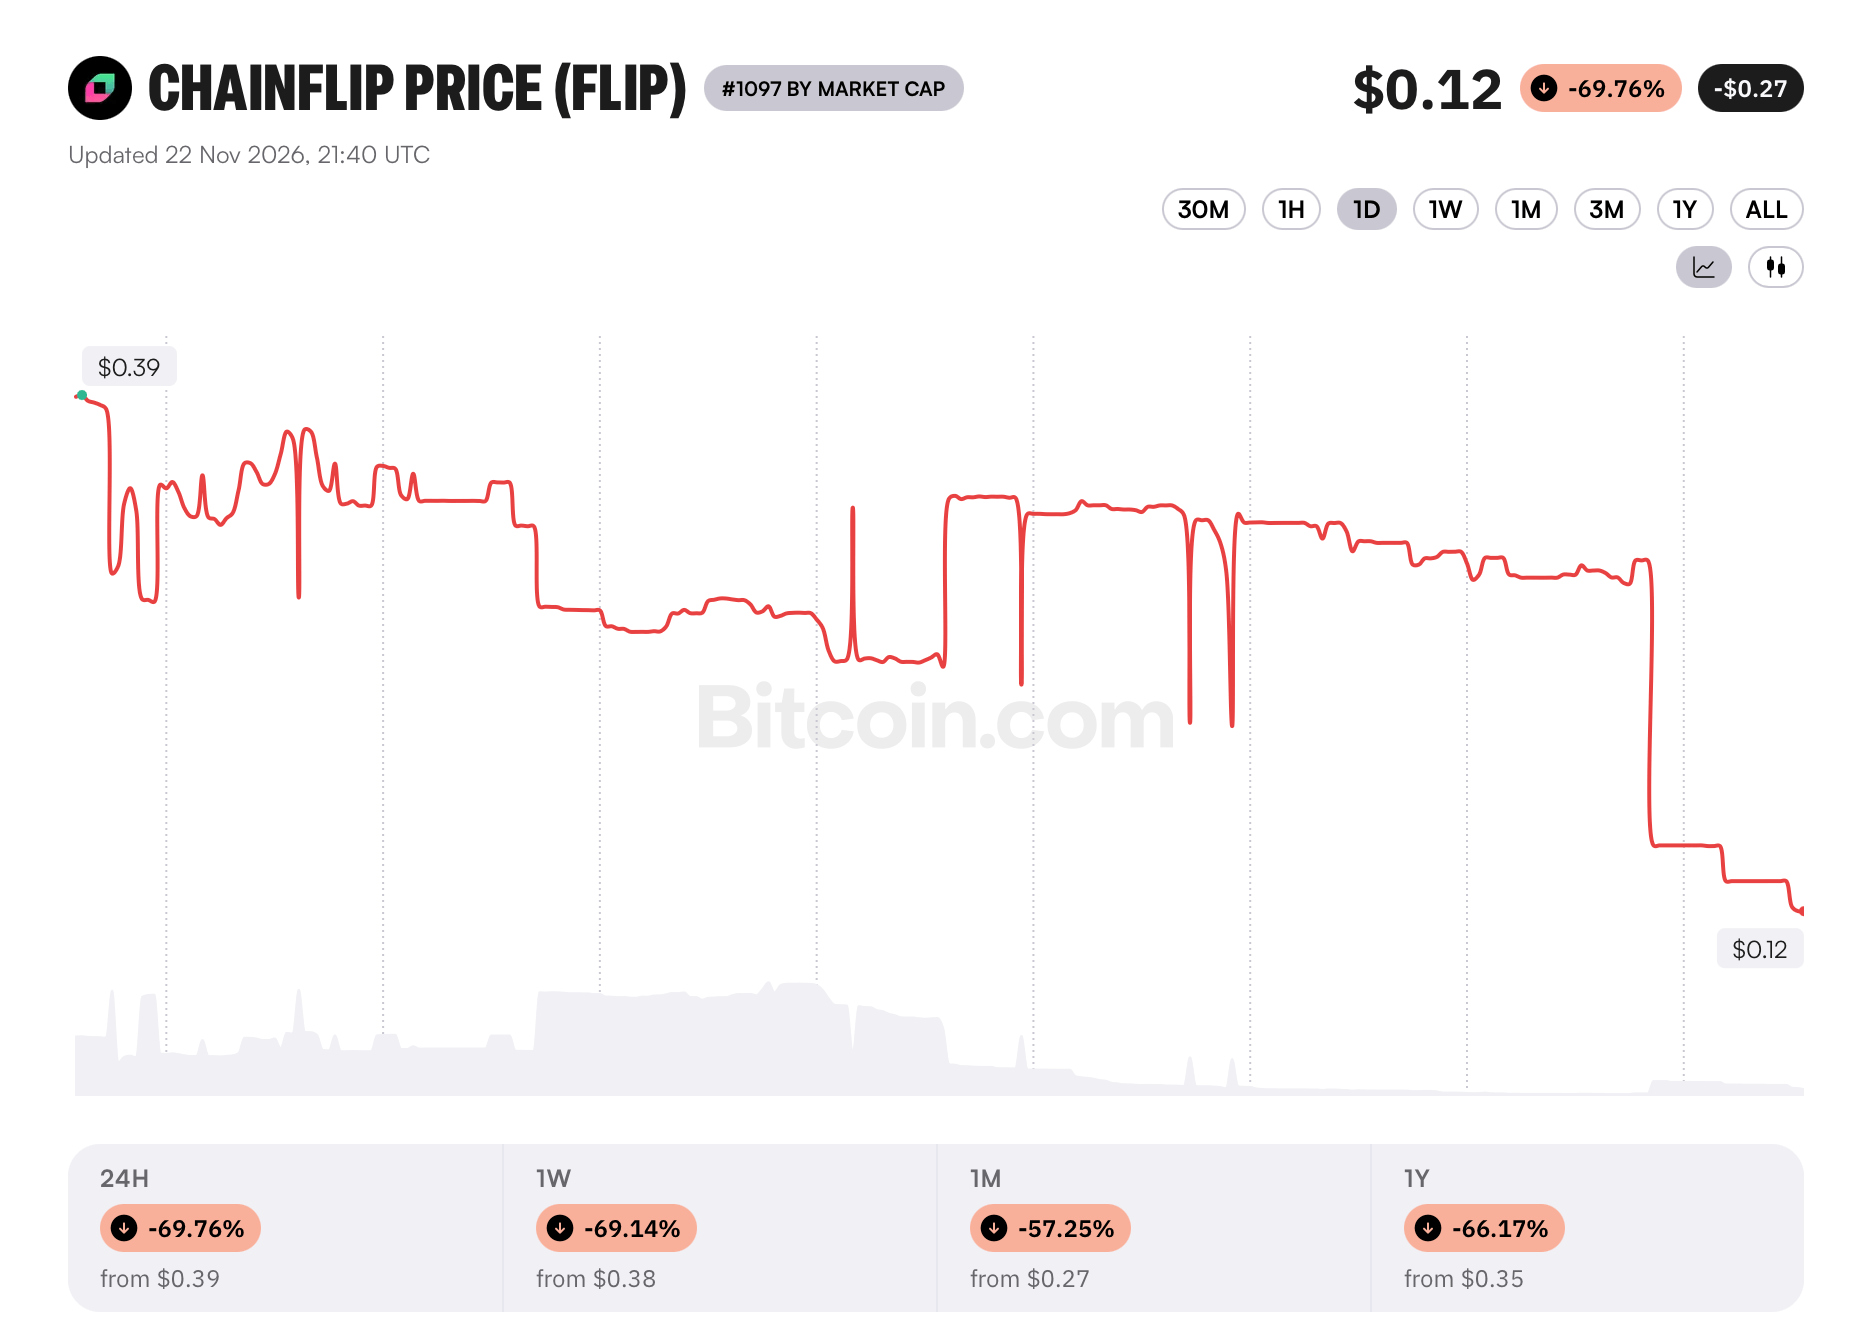
Zondag liet de marktprijsfeed van Bitcoin.com koersen zien tussen $0,12 en $0,15 per FLIP, waarbij de gerapporteerde verliezen over 24 uur ongeveer 60% tot 66% bedroegen. Verschillen tussen handelsplatforms weerspiegelden een geringe liquiditeit en volatiele omstandigheden. Het incident wakkerde ook de bezorgdheid aan die voortkwam uit de exploit van Chainflip op 12 september, toen een fout in de transactiememo van TRON een aanvaller in staat stelde dubbele terugbetalingen te verkrijgen voor een totaalbedrag van ongeveer 736.442 USDT.
Bij die eerdere kwetsbaarheid werden eerder verwerkte stortingen ten onrechte geïnterpreteerd als mislukte swaps. Validators keurden uiteindelijk de terugbetaling aan getroffen liquiditeitsverschaffers goed met behulp van overtollige middelen. Het meest recente incident vormt een wezenlijk andere uitdaging, omdat de vermoedelijke zwakte betrekking heeft op de autorisatie-infrastructuur zelf, in plaats van op een geïsoleerde fout in de transactieverwerking.
Voor Chainflip is de directe financiële schade slechts een deel van het probleem. De naderende hersteltermijn, onbeantwoorde technische vragen en onzekerheid rond de compensatie van klanten stellen het protocol voor een zware test van zijn beveiligingsarchitectuur. Zelfs als de vermiste activa worden teruggevonden, blijft het essentieel om vast te stellen waarom de gedistribueerde beveiligingsmaatregelen hebben gefaald om het vertrouwen te herstellen.
Bitcoin zou de grens van 50.000 dollar kunnen testen als de uitverkoop op de Nasdaq aanhoudt, na een uitverkoop in het weekend die de cryptovaluta tot bijna 55.000 dollar bracht. Bitcoin klom weer boven
Lees nu: Arthur Hayes: Bitcoin kan 50.000 dollar testen als Nasdaq daalt

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.