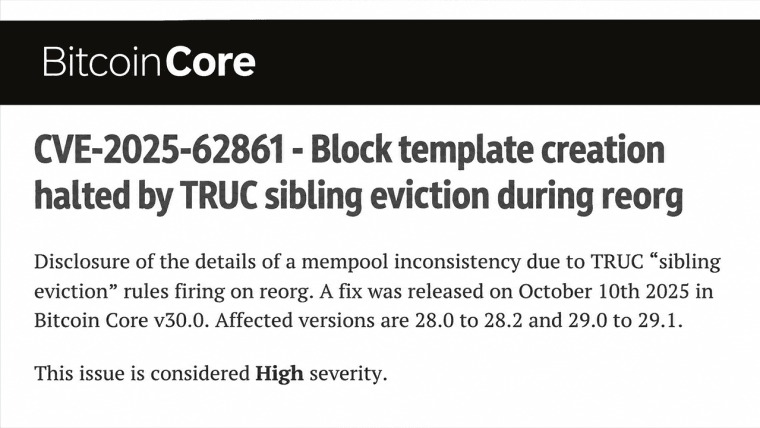
Bitcoin Core heeft op vrijdag 20 november 2026 een kwetsbaarheid van gemiddelde ernst bekendgemaakt, waardoor kwaadwillende peers knooppunten tijdelijk konden lamleggen door herhaaldelijk transacties aan te kondigen. De kwetsbaarheid, die aan het licht kwam via beveiligingsonderzoek met behulp van kunstmatige intelligentie, laat zien hoe geautomatiseerde detectie van kwetsbaarheden de beveiliging van cryptovalutasoftware ingrijpend verandert.
AI ontdekt lek in Bitcoin Core dat nodes tijdelijk kan blokkeren
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Een onlangs onthuld beveiligingslek in Bitcoin Core roept nieuwe vragen op over de veerkracht van kritieke netwerkinfrastructuur.
- Kunstmatige intelligentie legt beveiligingszwakheden bloot die jarenlang aan het oog zijn ontsnapt bij conventionele software-inspecties.
- De toenemende verfijning van geautomatiseerd kwetsbaarheidsonderzoek dwingt ontwikkelaars van cryptovaluta om te heroverwegen hoe snel beveiligingsrisico’s worden aangepakt.
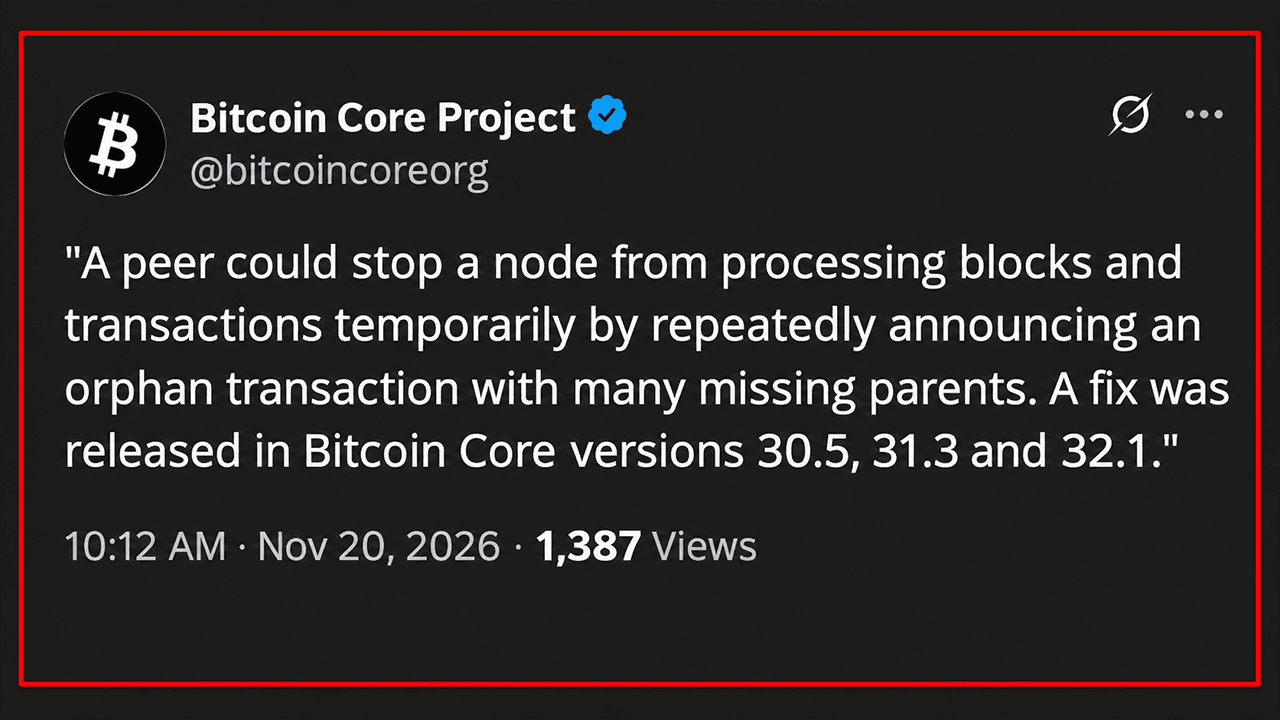
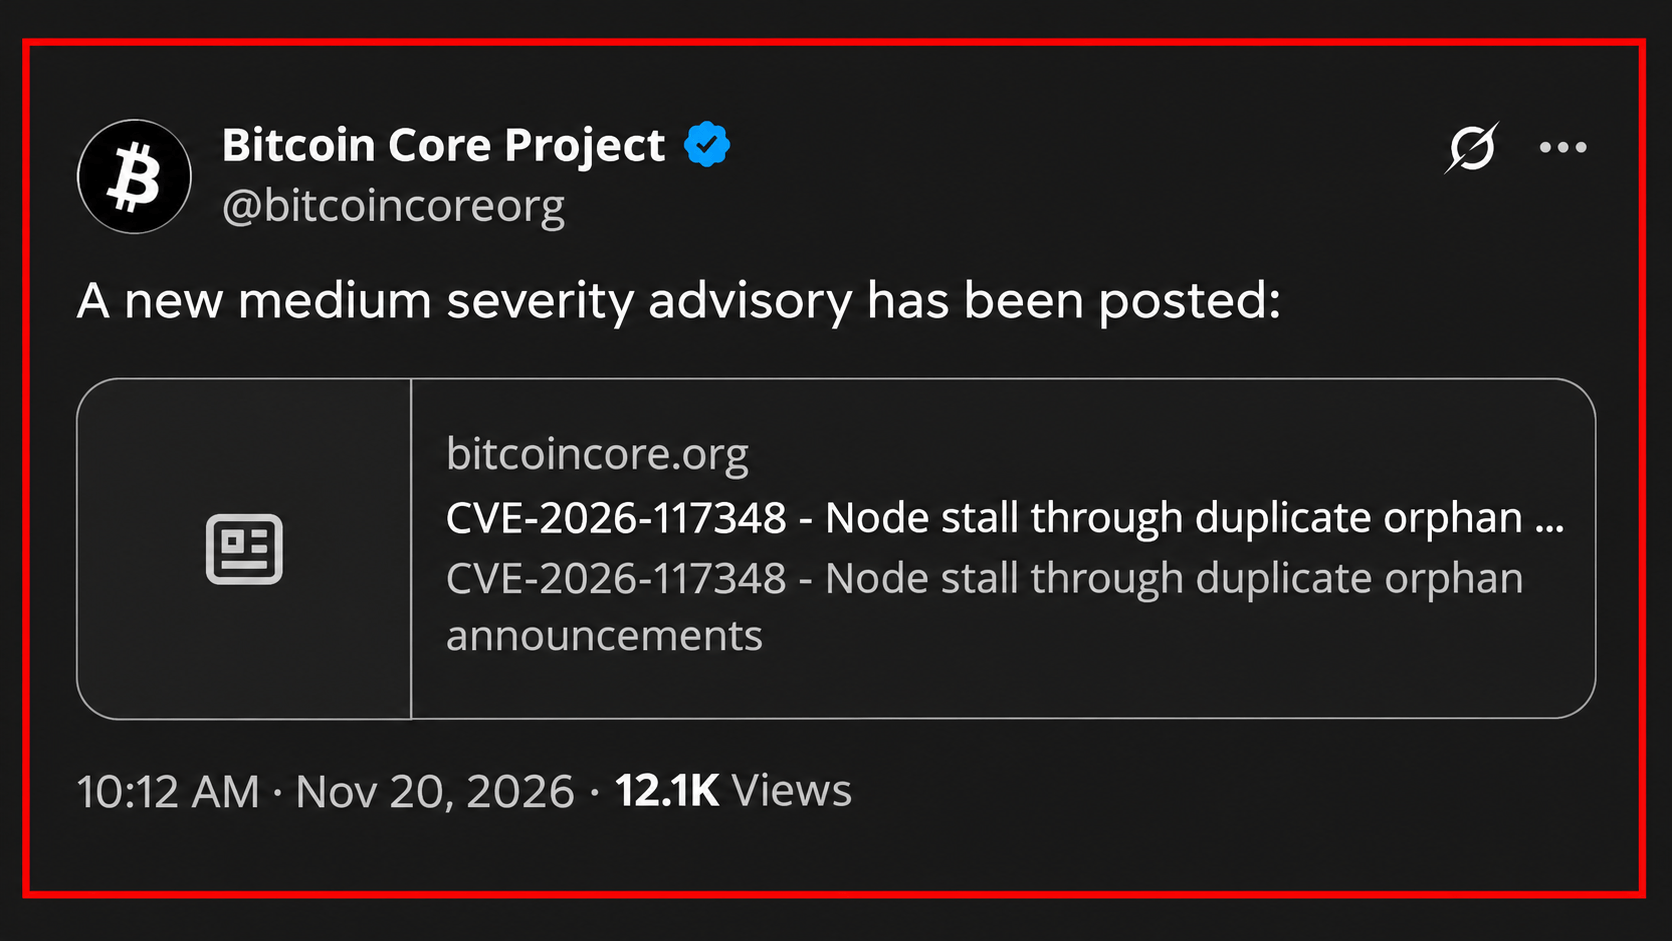
De kwetsbaarheid, gecatalogiseerd als CVE-2026-117348 en getiteld „Node stall through duplicate orphan announcements“, kon ervoor zorgen dat getroffen Bitcoin-knooppunten gedurende meer dan een dozijn seconden per kwaadwillig bericht geen inkomende blokken en transacties konden verwerken.
Volgens de officiële bekendmaking van Bitcoin Core had het probleem betrekking op de versies 29.0 tot en met 29.5, 30.0 tot en met 30.4 en 31.0 tot en met 31.2. Correctie-updates zijn beschikbaar in de versies 30.5, 31.3 en 32.1, terwijl de stopgezette 29.x-tak geen verdere patches meer zal ontvangen.
Hoe een AI-scanner de kwetsbaarheid in Bitcoin Core ontdekte die knooppunten liet vastlopen
Het softwareontwikkelingsteam dat bekendstaat als Bitcoin Core onderhoudt een tijdelijke opslagruimte, het zogenaamde „weeshuis“, waar transacties wachten op ontbrekende bovenliggende transacties. Wanneer een andere netwerkdeelnemer een van deze transacties aankondigt, onderzoekt de software de afhankelijkheden ervan om te bepalen welke ontbrekende informatie moet worden opgevraagd.
De kwetsbaarheid maakte misbruik van een over het hoofd geziene inefficiëntie in dat proces. Bitcoin-inventarisberichten kunnen 50.000 vermeldingen bevatten, maar de software slaagde er niet in om dubbele transactiemeldingen te negeren. Een aanvaller kon herhaaldelijk verwijzen naar een verweesde transactie met duizenden ontbrekende bovenliggende transacties, waardoor het ontvangende knooppunt gedwongen werd om dezelfde rekenintensieve controles duizenden keren uit te voeren.
Elk gemanipuleerd bericht kon de verwerking meer dan 12 seconden vertragen, waardoor het beoogde knooppunt tijdelijk niet in staat was om inkomende blokken of andere netwerkcommunicatie te verwerken.
De ontdekking is afkomstig van Project Loupe, een geautomatiseerd beveiligingsinitiatief op basis van een groot taalmodel (LLM) dat is ontwikkeld door Elias Rohrer bij Spiral, de open-source Bitcoin-ontwikkelingsafdeling van Block. Bitcoin Core-ontwikkelaar Gregory Sanders heeft de bevinding vervolgens gevalideerd en onder de aandacht gebracht van het beveiligingsteam van het project.
Project Loupe meldde de kwetsbaarheid op 8 juli. Een onafhankelijke onderzoeker, bekend onder de naam Stutxo, diende op 4 augustus een afzonderlijk rapport in, op dezelfde dag dat Sanders een corrigerend pull-verzoek indiende. Ontwikkelaars voegden de oplossing op 6 augustus samen, en deze werd op 27 oktober opgenomen in Bitcoin Core 32.1.
De bekendmaking op 20 november ging gepaard met bijgewerkte releases voor onderhouden oudere branches. De correctie zorgt ervoor dat elke unieke transactiemelding slechts één keer per inventarisbericht wordt verwerkt.
Hoewel de kwetsbaarheid tijdelijke denial-of-service-aanvallen mogelijk maakte, werd in het advies geen mechanisme vastgesteld voor het stelen van bitcoin of het permanent beschadigen van nodes.
AI-beveiligingsonderzoek legt al lang bestaande zwakke plekken in de blockchain bloot
De onthulling komt te midden van een buitengewoon jaar voor AI-ondersteund onderzoek naar kwetsbaarheden in de infrastructuur van cryptovaluta’s.
In februari werd bij een AI-ondersteunde beoordeling een kritieke zwakte in de handtekeningverificatie ontdekt in het voorgestelde Batch-amendement van het XRP Ledger, nog voordat dit in werking trad. Een ander onderzoek bracht een zeer ernstige kwetsbaarheid aan het licht in Nethermind, een Ethereum-uitvoeringsclient, die mogelijk gevolgen had voor de werking van validators.
Eind mei had onderzoeker Taylor Hornby met behulp van een AI-ondersteund auditsysteem een vier jaar oude fout in het Orchard-privacyprotocol van Zcash ontdekt. De kwetsbaarheid had het mogelijk gemaakt om onopgemerkte vervalste ZEC in omloop te brengen, hoewel de ontwikkelaars deze nog vóór de openbare bekendmaking hadden verholpen.
In augustus volgde nog een opvallende demonstratie. Zestien vrijwillige ontwikkelaars die deelnamen aan een Bitcoin-beveiligingsinitiatief genereerden in ongeveer één dag 4.962 bevindingen verspreid over 390 projecten, waaronder 85 die aanvankelijk als kritiek werden geclassificeerd.
De geautomatiseerde detectie bracht echter aanzienlijke complicaties met zich mee. Beheerders werden geconfronteerd met duizenden rapporten die handmatige verificatie vereisten, terwijl legitieme beveiligingsproblemen moesten concurreren met valse positieven en slecht onderbouwde bevindingen.
Ook de kernontwikkelaars van Lightning kregen te maken met een stortvloed aan door AI gegenereerde kwetsbaarheidsrapporten, waarbij uiteindelijk echte beveiligingsproblemen werden geïdentificeerd die corrigerende releases vereisten.
De implicaties reiken verder dan defensief onderzoek. Beveiligingsspecialisten hebben hun bezorgdheid geuit dat kwaadwillende actoren soortgelijke technologie kunnen inzetten om zwakke plekken in oudere software bloot te leggen, waardoor de bruikbare levensduur van traditionele beveiligingsaudits mogelijk wordt verkort.
Bitcoin Core versnelt openbaarmaking nu AI het beveiligingsonderzoek verandert
Bitcoin Core heeft deze ontwikkeling onderkend en heeft in oktober zijn beleid inzake het openbaar maken van kwetsbaarheden herzien. Problemen die zijn geclassificeerd als gemakkelijk te ontdekken, waaronder zwakke plekken die via relatief eenvoudige, door LLM ondersteunde analyse kunnen worden geïdentificeerd, worden nu versneld openbaar gemaakt, samen met corrigerende releases.
CVE-2026-117348 illustreert deze aanpak in de praktijk.
Deze kwestie legt ook een lastige beveiligingsparadox bloot. AI kan over het hoofd geziene kwetsbaarheden sneller identificeren dan conventioneel onderzoek, maar de toenemende toegankelijkheid ervan biedt aanvallers mogelijk vergelijkbare mogelijkheden. Voor open-source-infrastructuur voor cryptovaluta is de belangrijkste uitdaging in toenemende mate niet alleen het ontdekken van zwakke plekken, maar ook het valideren en corrigeren ervan voordat tegenstanders dezelfde kennis misbruiken.
Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.