Bitcoin Core heeft op 10 november 2026 drie beveiligingskwetsbaarheden bekendgemaakt, waaronder een ernstig beveiligingslek dat de miningactiviteiten kan verstoren en twee andere kwetsbaarheden die van invloed zijn op de verwerking van blokken en Tor-verbindingen. Hoewel de ontwikkelaars de problemen al in oktober 2025 hadden verholpen, bleven de technische details tot nu toe vertrouwelijk.
Bitcoin Core meldt ernstig beveiligingslek dat mining-knooppunten kan stilleggen
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Bitcoin Core heeft deze week drie eerder verholpen kwetsbaarheden bekendgemaakt, waaronder één die de mining-activiteiten kan onderbreken.
- Het ernstigste beveiligingslek zou ervoor kunnen zorgen dat getroffen nodes na een reorganisatie van de blockchain geen geldige bloksjablonen meer kunnen produceren.
- Duizenden nodes liepen mogelijk risico door een afzonderlijke configuratiefout in Tor, hoewel standaardinstallaties hier geen last van hadden.
Hoe zou een bug in Bitcoin Core de miningactiviteiten tot stilstand kunnen brengen?
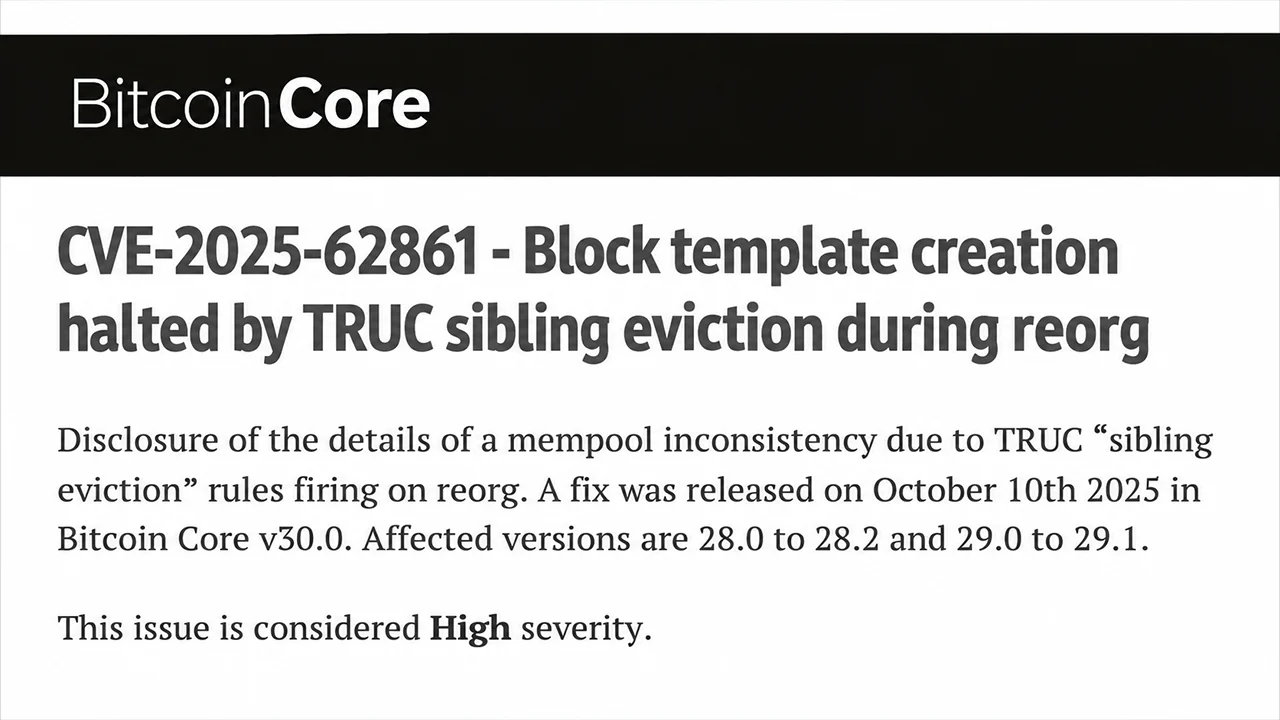
De kwetsbaarheid met de grootste gevolgen, geïdentificeerd als CVE-2025-62861, trof Bitcoin Core-versies 28.0 tot en met 28.2 en 29.0 tot en met 29.1. De fout, die als zeer ernstig werd geclassificeerd, had betrekking op de verwerking van transacties tijdens blockchain-reorganisaties, waardoor mining-knooppunten mogelijk geen geldige bloksjablonen meer konden samenstellen.
Centraal stonden transacties van versie 3, ook wel TRUC-transacties genoemd, die onder specifieke mempool-beperkingen werken. Tijdens een reorganisatie van de keten kon Bitcoin Core transacties ten onrechte verwijderen terwijl afhankelijke transacties behouden bleven, waardoor inconsistenties in de transactiepool ontstonden.
Voor miners waren de gevolgen bijzonder problematisch. Getroffen nodes konden de validatie van bloksjablonen niet doorstaan, waardoor ze in feite geen nieuwe mining-opdrachten konden genereren totdat ze opnieuw werden opgestart. Miningapparatuur kon doorgaan met het hashen van verouderde sjablonen, waardoor mogelijk transactiekosten verloren gingen en de operationele efficiëntie afnam.
Beveiligingsonderzoeker Niklas Goegge meldde het defect op 26 september 2025. Ontwikkelaar Greg Sanders introduceerde vervolgens een correctie, die op 2 oktober werd geïmplementeerd, waardoor het problematische gedrag bij het verwijderen van transacties tijdens reorganisaties werd voorkomen.
De oplossing verscheen in oktober 2025 in de softwareversies Bitcoin Core 30.0, 29.2 en 28.3. Desondanks bleef ongeveer 9% van de bereikbare knooppunten rond de datum van bekendmaking kwetsbare versies aanbieden.
Wat waren de andere twee beveiligingskwetsbaarheden in Bitcoin Core?
Het tweede beveiligingslek, CVE-2025-62859, had een ernstclassificatie van ‘gemiddeld’ en had betrekking op kwaadwillig samengestelde compacte blokken. Een aanvaller kon misbruik maken van onjuiste verwerking van gewijzigde transactiecertificaten om het downloaden van blokken herhaaldelijk te vertragen. Onder bepaalde netwerkomstandigheden, waaronder gecompromitteerde peer-verbindingen met hoge bandbreedte, kon de verstoring onbeperkt voortduren.
Onderzoeker Eugene Siegel ontdekte de kwetsbaarheid in april 2025. Gregory Sanders ontwikkelde de correctie, die werd doorgevoerd in Bitcoin Core-versies 30.0 en 29.2.
Ondertussen bracht CVE-2025-62860 een geheel ander probleem aan het licht met betrekking tot inkomende Tor-verbindingen en machtigingen voor vertrouwde peers. Wanneer beheerders de optionele -whitelist-instelling van Bitcoin Core zo configureerden dat het adres van hun Tor-daemon hierin werd opgenomen, konden inkomende verbindingen ten onrechte privileges overnemen die bedoeld waren voor vertrouwde peers.
Die uitzonderingen verzwakten bepaalde beveiligingen tegen denial-of-service-aanvallen en de privacybescherming. Bitcoin Core gaf aan dat duizenden bereikbare mainnet-knooppunten mogelijk waren getroffen, hoewel standaardconfiguraties veilig bleven.
Waarom wachtte Bitcoin Core tot november om de kwetsbaarheden bekend te maken?
De aankondigingen van 10 november volgden het vastgestelde openbaarmakingsschema van Bitcoin Core. Ontwikkelaars hielden technische details achter totdat de laatste kwetsbare hoofdversie, 29.x, op 27 oktober 2026 de end-of-life-status bereikte. In tegenstelling tot drie door AI ondersteunde bekendmakingen van kwetsbaarheden die op 28 oktober werden gepubliceerd, volgden deze kwesties het conventionele embargo-proces.
Belangrijk is dat geen van deze kwetsbaarheden bitcoin-diefstal, het ongeoorloofd creëren van coins of het mislukken van de consensus mogelijk maakte, en dat er geen misbruik werd gemeld. De kwetsbaarheid met betrekking tot mining vereiste specifieke reorganisatievoorwaarden, wat betekent dat de gevolgen beperkt bleven tot de getroffen operators en niet tot Bitcoin zelf.
Voor bitcoin-miners en knooppuntbeheerders is dit onderscheid van belang. Softwareonderhoud blijft essentieel, zelfs wanneer kwetsbaarheden geen gevaar vormen voor de fondsen. Deze episode illustreert hoe ogenschijnlijk obscure fouten in de transactieverwerking tastbare operationele problemen kunnen veroorzaken zonder de onderliggende consensus van het netwerk in gevaar te brengen.
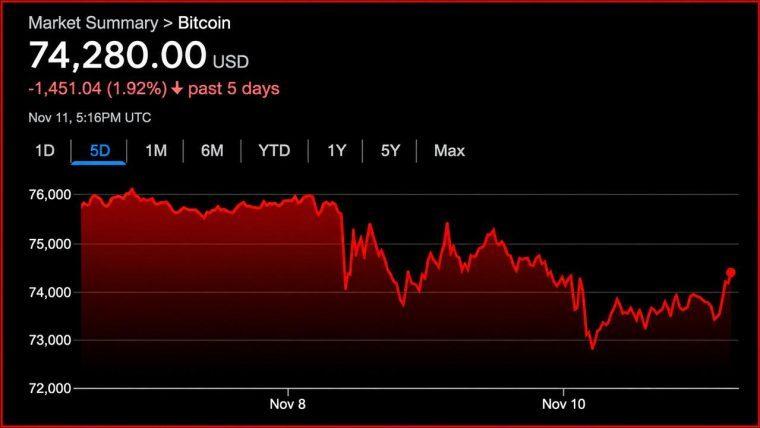
BTC stijgt na de CPI-cijfers weer boven de 74.000 dollar, terwijl de uitstroom uit ETF’s de grens van 1 miljard dollar overschrijdt. Deskundigen vragen zich af of de stromen in ETF’s daadwerkelijk markttrends voorspellen of juist de prijsontwikkeling volgen.
Lees nu: Bitcoin stijgt weer naar 74.000 dollar na CPI-volatiliteit

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.