Btcpay Server heeft op 1 november 2026 een waarschuwing voor een noodstop afgegeven, nadat er meldingen waren binnengekomen dat aanvallers bitcoin wegslopten uit hot wallets die waren gekoppeld aan zelfgehoste betalingsservers. Oprichter Nicolas Dorier bracht de gemelde inbreuken in verband met versies ouder dan 2.4.2, terwijl hij aangaf dat openbare servers met versie 2.4.7 niet waren aangevallen. De waarschuwing kwam slechts drie dagen nadat een door AI ondersteunde beveiligingsupdate 85 kwetsbaarheden had verholpen, wat vragen opriep over de risico’s voor beheerders die software-updates uitstellen.
Bitcoin-betalingsverwerker Btcpay meldt diefstal uit hot wallets
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- De noodwaarschuwing van Btcpay Server laat handelaren achter met onbeantwoorde vragen over gestolen bitcoin.
- De voorlopige bevindingen van Nicolas Dorier wijzen in de richting van softwareversies ouder dan 2.4.2.
- De 85 beveiligingsbevindingen van Anthropic geven de nieuwste crisis rond Btcpay Server een opvallende wending.
Ontwikkelaars van Btcpay dringen aan op onmiddellijke uitschakeling nu Bitcoin-wallets worden leeggehaald
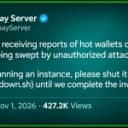
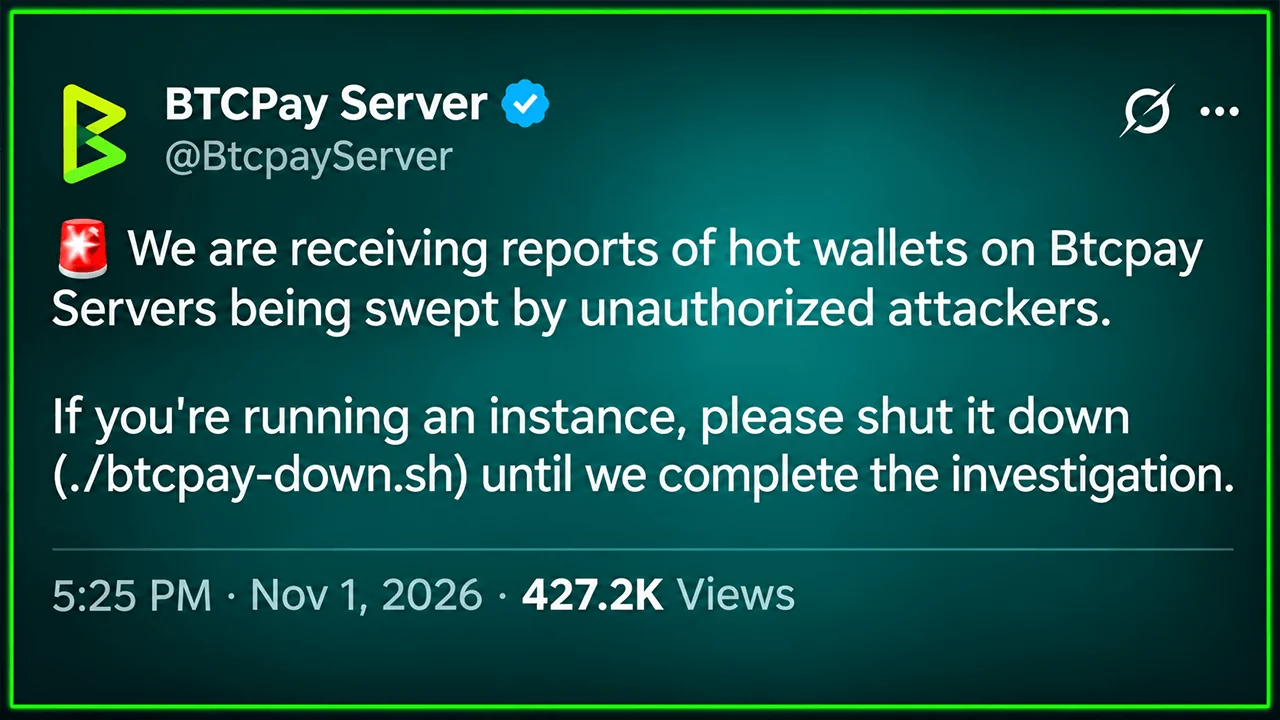
Op 1 november omstreeks 22:25 UTC publiceerde het officiële account van Btcpay Server een dringende mededeling:
"We ontvangen meldingen dat hot wallets op BTCPay Servers worden leeggehaald door onbevoegde aanvallers."
Beheerders kregen de instructie om hun instances uit te schakelen met het commando ./btcpay-down.sh totdat onderzoekers konden vaststellen wat er was gebeurd. Kernbijdrager Uncle Rockstar Developer versterkte de waarschuwing en verklaarde: „Dit is geen oefening: schakel je BTCPay Server uit als je een hot wallet hebt.”
Btcpay Server is open-source software waarmee handelaren bitcoin (BTC)-betalingen kunnen accepteren zonder afhankelijk te zijn van een conventionele betalingsbemiddelaar. Beheerders kunnen de software zelf hosten en hun eigen wallet-infrastructuur beheren. Die onafhankelijkheid brengt verantwoordelijkheid met zich mee.
Op het moment van schrijven hadden de ontwikkelaars noch het totale aantal gestolen bitcoins, noch het aantal getroffen handelaren bekendgemaakt. De eerste waarschuwing bevatte ook geen bevestigde informatie over hoe de aanvallers voor het eerst toegang hadden gekregen tot de gecompromitteerde systemen.
Oprichter wijst op oudere versies naarmate het onderzoek vordert
Nicolas Dorier, oprichter van Btcpay Server, gaf vervolgens een meer specifieke uitleg. Zijn voorlopige bevindingen wezen erop dat de getroffen installaties software draaiden die dateerde van vóór versie 2.4.2. Aanvallers zouden beheerderstoegang hebben verkregen, waarbij forensische sporen wijzen op kwetsbaarheden in die oudere versies.
Dorier gaf ook aan dat openbare en demonstratieservers waarop versie 2.4.7 draaide, niet waren aangevallen. Dat onderscheid doet de mogelijkheid teniet dat de gemelde inbreuk juist door de nieuwste noodrelease zelf is veroorzaakt. Het betekent echter niet dat elke huidige installatie immuun is, en onderzoekers moeten nog een volledig technisch verslag publiceren.
Het project had in augustus al een andere kwetsbaarheid verholpen waardoor niet-geauthenticeerde aanvallers de macaroon-inloggegevens van de Lightning Network Daemon (LND) konden bemachtigen, die fungeren als autorisatietokens. Die fout werd verholpen in versie 2.4.2. Ontwikkelaars hadden eerder aangegeven dat de eigen on-chain-wallets van Btcpay niet via die specifieke kwetsbaarheid waren blootgesteld.
Of bij de recente diefstallen sprake was van dezelfde zwakke plek, een andere, oudere kwetsbaarheid of meerdere zwakke plekken, is nog niet definitief vastgesteld.
AI-beveiligingsherziening verholpen 85 kwetsbaarheden slechts enkele dagen vóór de waarschuwing
De timing zorgt voor een extra wending. Op 29 oktober bracht Btcpay Server versie 2.4.7 uit na het ontvangen van kwetsbaarheidsrapporten die waren gegenereerd via het open-source beveiligingsscaninitiatief van Anthropic. De release verholpen 85 bevindingen, waaronder één kritieke, 13 met hoge ernst, 52 met gemiddelde ernst en 19 met lage ernst.
De onthullingen vonden plaats te midden van een bredere uitbreiding van AI-ondersteund kwetsbaarheidsonderzoek in 2026, toen systemen die waren ontwikkeld door AI-giganten zoals Anthropic, OpenAI en Google steeds geavanceerdere mogelijkheden toonden voor het identificeren van zwakke plekken in software. Alleen al het scaninitiatief van Anthropic rapporteerde in zes maanden tijd meer dan 29.000 mogelijke kwetsbaarheden, hoewel slechts een deel daarvan handmatig werd gecontroleerd.
Het Btcpay-incident illustreert een cruciaal verschil tussen het ontdekken van kwetsbaarheden en het beveiligen van geïmplementeerde software. Het publiceren van oplossingen leidt niet automatisch tot een update van onafhankelijk beheerde servers.
Handelaren halen servers offline terwijl het onderzoek voortduurt
Bedrijven, waaronder Coincards, hebben na de waarschuwing hun Btcpay-installaties offline gehaald. Voor handelaren leidt deze onderbreking tot een onmiddellijke afweging tussen de beschikbaarheid van betalingen en de bescherming van geld dat toegankelijk is via gekoppelde wallets. Dorier benadrukte nogmaals het belang om de saldi in hot wallets te beperken tot bedragen die exploitanten zich kunnen veroorloven te verliezen.
In de verstrekte updates werd geen definitieve schatting van de schade, geen nieuwe incident-specifieke patch en geen ‘alles in orde’-melding bekendgemaakt. Ontwikkelaars waren bezig met het opstellen van een uitgebreidere toelichting. De verontrustende vraag reikt verder dan Btcpay: nu AI-systemen het opsporen van kwetsbaarheden versnellen, kan onafhankelijk beheerde betaalinfrastructuur dan gelijke tred houden met de oplossingen?

Gebruikers van BTCPay Server moeten snel handelen. Lees meer over het beveiligingslek en hoe u de dienst voor de veiligheid kunt bijwerken of uitschakelen.
Lees nu: Bitcoin Lightning-knooppunten getroffen nu BTCPay een noodupdate 2.4.2 aankondigt

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.