Bithumb, de op één na grootste cryptobeurs van Zuid-Korea, heeft bevestigd dat een externe partij heeft ingebroken in haar interne mobiele groupware-systeem en persoonlijke gegevens heeft gelekt, terwijl ook twee andere Koreaanse financiële instellingen inbraken hebben gemeld.
Bithumb bevestigt inbreuk: hackers vallen 3 Zuid-Koreaanse banken aan
GESCHREVEN DOOR

DELEN

Belangrijkste punten
- Bithumb ontdekte op 27 oktober ongeoorloofde toegang tot zijn groupware en onderzoekt momenteel of er klantgegevens zijn gelekt.
- Daishin Securities meldde dat gegevens van 38.490 klanten zijn uitgelekt, terwijl Mirae Asset eveneens een hackincident meldde.
- De Zuid-Koreaanse financiële toezichthouder voert een onderzoek uit en er is geen melding gemaakt van diefstal van geld.
Wat Bithumb bekendmaakte
Volgens persbureau Yonhap News Agency heeft Bithumb bevestigd dat een onbevoegde externe partij toegang heeft gekregen tot het interne mobiele groupware-systeem, wat heeft geleid tot een lek van persoonsgegevens. Groupware is de interne samenwerkingssoftware die bedrijven gebruiken voor berichtenverkeer, e-mail, planning en het goedkeuren van documenten. Dit betekent dat het vaak gegevens van medewerkers, interne communicatie en soms ook klantgegevens bevat.
De beurs ontdekte het incident op 27 oktober en onderzoekt nog steeds of er klantgegevens zijn gecompromitteerd. Tot nu toe is er geen diefstal van geld gemeld, en onderzoekers hebben geen verband vastgesteld tussen de inbraak bij Bithumb en de andere incidenten die op dezelfde dag bekend werden gemaakt.
Het is belangrijk te vermelden dat een inbreuk op backoffice-systemen iets anders is dan een hack van een ‘hot wallet’, waarbij aanvallers cryptovaluta direct weghalen. Maar het kan nog steeds de deur openzetten voor gerichte aanvallen op gebruikers en medewerkers.
Ook Daishin en Mirae Asset getroffen
Bithumb stond niet alleen: ook bij twee andere Zuid-Koreaanse financiële instellingen, namelijk Mirae Asset Global Investments en Daishin Securities, werd bevestigd dat er cyberinbraken hadden plaatsgevonden.
Daishin Securities maakte bekend dat persoonlijke en kredietgegevens van 38.490 klanten waren uitgelekt, waarmee dit de grootste bevestigde datalek van de drie is. Mirae Asset Global Investments meldde afzonderlijk een hackincident, zonder te specificeren hoeveel klanten hierdoor waren getroffen.
De Zuid-Koreaanse Financial Supervisory Service (FSS), de belangrijkste financiële toezichthouder van het land, heeft laten weten alle drie de gevallen te onderzoeken.
Een overvloed aan datalekken
Recente inbreuken in de cryptowereld hebben de ernst van deze snelgroeiende trend aangetoond: vorige week werden door het datalek bij de Keystone-hardwareportemonnee de adressen van kopers blootgesteld aan oplichters, waarbij de gevolgen zich later uitbreidden tot 18.835 hardwareportemonnees, die nu allemaal vernietigd moeten worden.
Backoffice-systemen zijn een geliefd doelwit geworden en hardware-walletfabrikant Foundation kreeg gisteren te maken met een datalek waarbij klantgegevens werden gestolen, terwijl hackers er ook in slaagden de handelscloud van GMO te infiltreren, waardoor 26.739 servers in gevaar kwamen. In India gaf beurs CoinDCX toe een verlies van 16 miljoen dollar te hebben geleden nadat de CEO verdachte overboekingen had genegeerd.
Een zwaar jaar voor Bithumb
Dit datalek draagt bij aan een turbulent 2026 voor Bithumb, want in februari heeft de beurs tijdens een promotieactie per ongeluk 620.000 BTC bijgeschreven op de rekeningen van 249 gebruikers. Het wist 618.212 BTC, oftewel ongeveer 99,7%, terug te vorderen en beloofde de getroffen klanten volledig te compenseren, plus een extra 10%.
Daarnaast moet worden opgemerkt dat met name Koreaanse beurzen herhaaldelijk het doelwit zijn geweest van dergelijke aanvallen: concurrent Upbit werd in november 2025 het slachtoffer van een hack op een hot wallet op het Solana-netwerk, waarbij ongeveer 36 miljoen dollar werd buitgemaakt (een aanval waarvan lokale autoriteiten vermoeden dat deze is uitgevoerd door de Noord-Koreaanse Lazarus-groep).
Het incident vindt ook plaats op een moment dat Seoul worstelt met het vaststellen van zijn bredere regelgeving voor cryptovaluta, waarbij de crypt belasting van het land voor de vierde keer is uitgesteld.
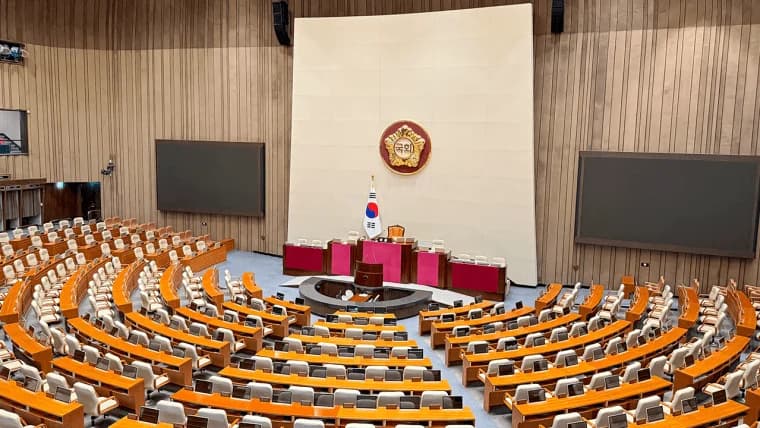
Zuid-Korea overweegt een vierde uitstel van de cryptobelasting tot 2029, aangezien een lacune in de Amerikaanse rapportage de handhaving van de heffing van 22% bemoeilijkt.
Lees nu: Zuid-Korea stelt cryptobelasting 4e keer uit, deadline 2029 nadert

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.