Een vijf jaar oud beveiligingslek in Coldcard-hardwareportefeuilles heeft fabrikant Coinkite een rechtszaak opgeleverd, nadat aanvallers naar verluidt meer dan 140 miljoen dollar aan bitcoin zouden hebben gestolen. In de voorgestelde collectieve rechtszaak wordt gesteld dat de apparaten voorspelbare herstelzinnen genereerden, waardoor klanten kwetsbaar waren voor diefstal.
Coinkite gedagvaard na Coldcard-fout die $140 mln bitcoin blootlegde
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Coinkite wordt geconfronteerd met een voorgestelde collectieve rechtszaak waarin meer dan 140 miljoen dollar aan bitcoin-verliezen wordt aangevoerd.
- De firmware van Coldcard zou gedurende meer dan vijf jaar voorspelbare herstelzinnen hebben gegenereerd.
- Bitcoin.com News heeft contact opgenomen met Coinkite over de rechtszaak, maar had op het moment van publicatie nog geen reactie ontvangen.
Beveiligingsfout bij Coldcard leidt tot rechtszaak van 140 miljoen dollar
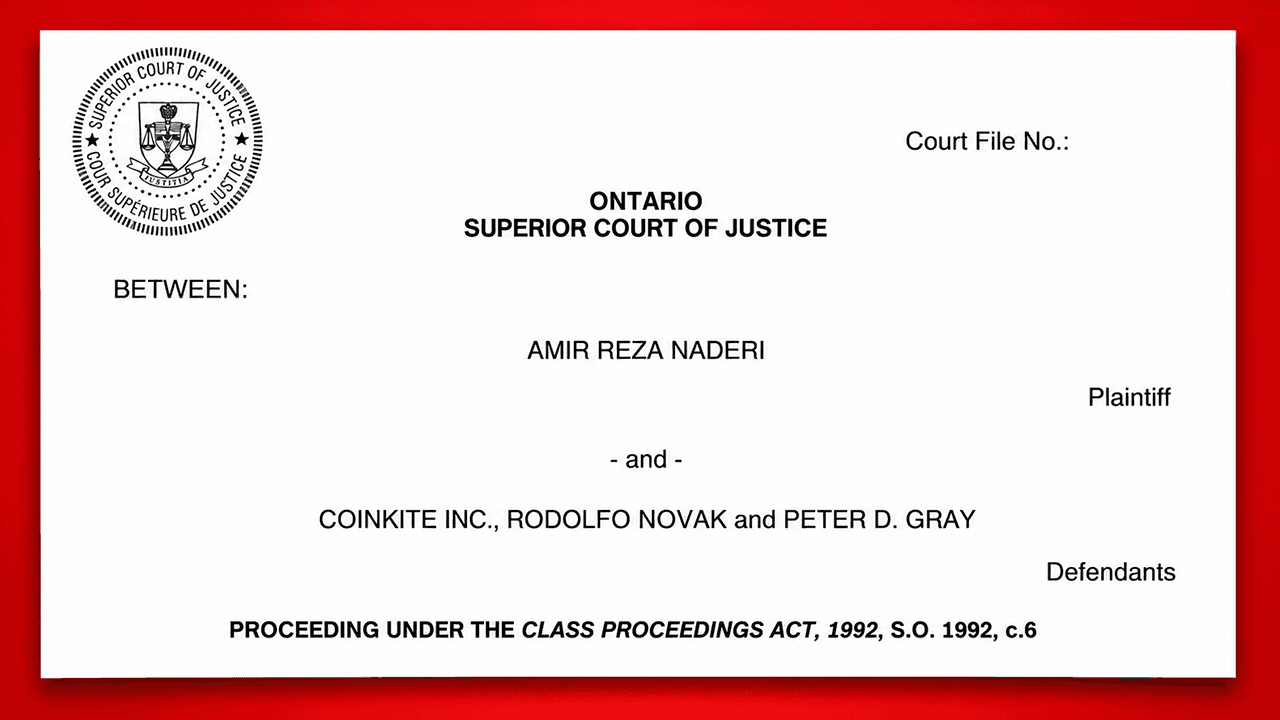
In een collectieve rechtszaak die op 11 september 2026 is aangespannen bij het Superior Court of Justice in Ontario worden het in Toronto gevestigde Coinkite Inc. en medeoprichters Rodolfo Novak en Peter D. Gray als gedaagden genoemd. Eiser Amir Reza Naderi, een inwoner van Los Angeles, beweert dat een defecte firmware-update die in maart 2021 werd uitgebracht, de beveiliging van Coldcard-wallets gedurende meer dan vijf jaar in gevaar heeft gebracht.
In de rechtszaak wordt gesteld dat de apparaten een kwetsbaarheid bevatten die „het gehele doel en de werking van het apparaat ondermijnde“. Coldcard-wallets zijn ontworpen om bitcoin te beschermen door geheime herstelzinnen te genereren, ook wel seed phrases genoemd. Met deze woorden kunnen eigenaren hun geld terugkrijgen als hun apparaten zoekraken of beschadigd raken.
Maar in de klacht wordt beweerd dat de software voorspelbare zinnen genereerde in plaats van werkelijk willekeurige, waardoor aanvallers privésleutels konden namaken zonder fysiek in het bezit te zijn van de wallets.
Eén firmwarefout, duizenden kwetsbare wallets
Het vermeende probleem vond zijn oorsprong in een „build- en link-integratiefout“, waardoor de getroffen apparaten de Yasmarang-softwaregenerator van Micropython gebruikten in plaats van de beoogde, op hardware gebaseerde willekeurige getallengenerator. In gewoon Engels: de apparaten zouden beveiligingscodes hebben gegenereerd die veel gemakkelijker te raden waren dan aan klanten was beloofd.
Aanvallers begonnen op 30 juli 2026 misbruik te maken van de kwetsbaarheid en zouden in slechts 25 minuten ongeveer 594 BTC ter waarde van 38 miljoen dollar hebben gestolen. Door latere diefstallen liepen de geschatte verliezen in de rechtszaak op tot meer dan 140 miljoen dollar. Naderi beweert dat hij op 6 augustus persoonlijk 1,22940052 BTC, ter waarde van ongeveer 79.764 dollar, is kwijtgeraakt door ongeautoriseerde overboekingen.
In de klacht wordt ook beweerd dat bitcoin-ingenieur James O’Beirne Coinkite in mei 2025, ruim een jaar voordat de diefstallen begonnen, had gewaarschuwd voor de kwetsbaarheid.
Eisers eisen schadevergoeding nu Coinkite onder de loep wordt genomen
De fabrikant van cryptowallets Coinkite maakte de kwetsbaarheid op 30 juli openbaar en bracht de volgende dag corrigerende firmware uit. Het installeren van de bijgewerkte software alleen was echter niet voldoende om eerder gegenereerde herstelzinnen te beschermen. Klanten moesten ook nieuwe aanmaken en hun bitcoin overzetten. In de rechtszaak wordt aangevoerd dat Coinkite heeft nagelaten de getroffen klanten rechtstreeks op de hoogte te stellen, ondanks het feit dat het bedrijf over hun contactgegevens beschikte.
Ook worden de contractuele aansprakelijkheidsbeperkingen van het bedrijf aangevochten, waarbij wordt aangevoerd dat wetten inzake consumentenbescherming voorrang hebben boven bepalingen die rechtszaken en schadevergoeding beperken. De voorgestelde collectieve groep omvat kopers voor persoonlijk gebruik van Coldcard Mk2-, Mk3-, Mk4-, Mk5- en Q-apparaten. De eisers eisen compenserende schadevergoeding, punitieve schadevergoeding en andere rechtsmiddelen.
De zaak is nog steeds een voorgestelde collectieve rechtszaak en de beweringen zijn nog niet door de rechtbank vastgesteld. Er is nog geen schadevergoeding toegekend. Voor getroffen klanten is de centrale vraag of een bedrijf dat bescherming tegen bitcoin-diefstal verkoopt, financieel aansprakelijk kan worden gesteld wanneer zijn eigen beveiligingssoftware naar verluidt de deur openzet.
Bitcoin.com News heeft Coinkite om commentaar gevraagd over de rechtszaak en de beschuldigingen daarin. Het bedrijf had op het moment van publicatie nog niet gereageerd, maar eventuele verklaringen die daarna worden ontvangen, zullen aan dit bericht worden toegevoegd.
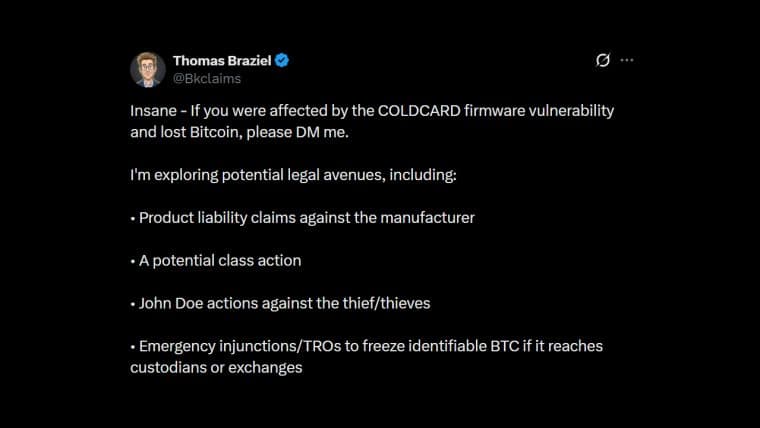
Coinkite dreigt juridische stappen te krijgen nadat gebruikers meer dan 88 miljoen dollar zijn kwijtgeraakt als gevolg van een kwetsbaarheid in de Coldcard-hardwareportemonnee van het bedrijf.
Lees nu: Coinkite dreigt met een collectieve rechtszaak te worden geconfronteerd nu een fout in de Bitcoin-wallet gebruikers meer dan 1.300 BTC heeft gekost

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.