



금요일, 암호화폐 커뮤니티는 또 다른 보안 논란에 직면했는데, 이번에는 하드웨어 지갑 제조사인 레저(Ledger)가 관련되어 있습니다. 초기 보도에 따르면 도난 규모는 8,600만 달러로 추정되었으나, 실제 손실액은 9,340만 달러에 달했을 가능성이 있으며, 레저 측이 아직 공식 입장을 밝히지 않은 가운데, 현재까지 가장 신빙성 있는 원인으로 공급망 공격이 지목되고 있습니다.
레저 지갑 미스터리, 추정 손실 9,340만 달러
작성자

공유

주요 내용
- Yfarmx에 따르면, 레저의 추정 손실액은 471개 주소에 걸쳐 9,340만 달러에 달할 수 있는 것으로 보인다.
- 체인애널리시스(Chainalysis)는 약 1억 달러에 달하는 손실 보고와 연계된 복잡한 자금 세탁 작전을 추적하고 있다.
- 10월 9일 현재 레저가 여전히 조사 중인 가운데, 잠재적인 공급망 공격 가능성에 대한 의문은 여전히 남아 있다.
온체인 조사 결과, 9,340만 달러의 추정 손실 드러나
Yfarmx 기자 존 카말(John Kamal)의 심층 취재 및 온체인 분석에 따르면, 레저와 관련된 것으로 추정되는 손실액은 471개의 개별 주소를 통해 총 9,340만 달러에 달한 것으로 보인다. 그러나 레저는 아직 이 조사 결과를 검증하지 않았으며, 약 1억 달러에 달하는 추정 손실액에 대해서도 확인하지 않은 상태다.
Bitcoin.com 뉴스는 앞서 레저가 “CryptoBillis라는 리셀러로부터 제품을 구매한 동남아시아 사용자들”의 손실 신고를 조사 중이라고 보도한 바 있다. 그 이후로 회사는 추가 조사 결과를 공개하지 않았으며, 이에 따라 독립 조사관들과 온체인 분석가들이 사건의 전말을 파악하기 위해 노력하고 있다.
블록체인 정보 분석 기업 체인애널리시스(Chainalysis)는 X를 통해 이 상황을 인정하며, “레저 제품 보유자들로부터 자금이 도난당했다는 보고를 조사 중”이라고 밝혔다. 이 회사는 또한 자사 분석가들이 “정교한 크로스체인 자금 세탁 작전”을 확인했다고 덧붙였다.
비트쿼리(Bitquery)도 이 사안을 조사했으며, 그 수치는 카말의 분석 결과와 매우 근접했다. 이 블록체인 데이터 인프라 및 인텔리전스 기업의 보고서에 따르면, 311개의 고유 주소에서 총 약 9,290만 달러가 유출된 것으로 나타났다. 비트쿼리의 분석에 따르면 “한 명의 도둑이 모든 키를 가지고 있었다”고 한다.
숨겨진 하드웨어 발견으로 공급망 공격 의혹 제기
이와 더불어, 전 Mt Gox CEO 마크 카르펠레스(Mark Karpelès)는 설정 과정에서 복구 문구를 캡처할 수 있는 숨겨진 감시 하드웨어가 포함된 레저(Ledger) 기기를 확인했다. 카르펠레스의 발견은 제3자 판매업체로부터 구매한 지갑이 사용자가 기기를 개봉하고 암호화폐 자산을 이체하기 전부터 이미 해킹당했을 가능성을 시사한다.
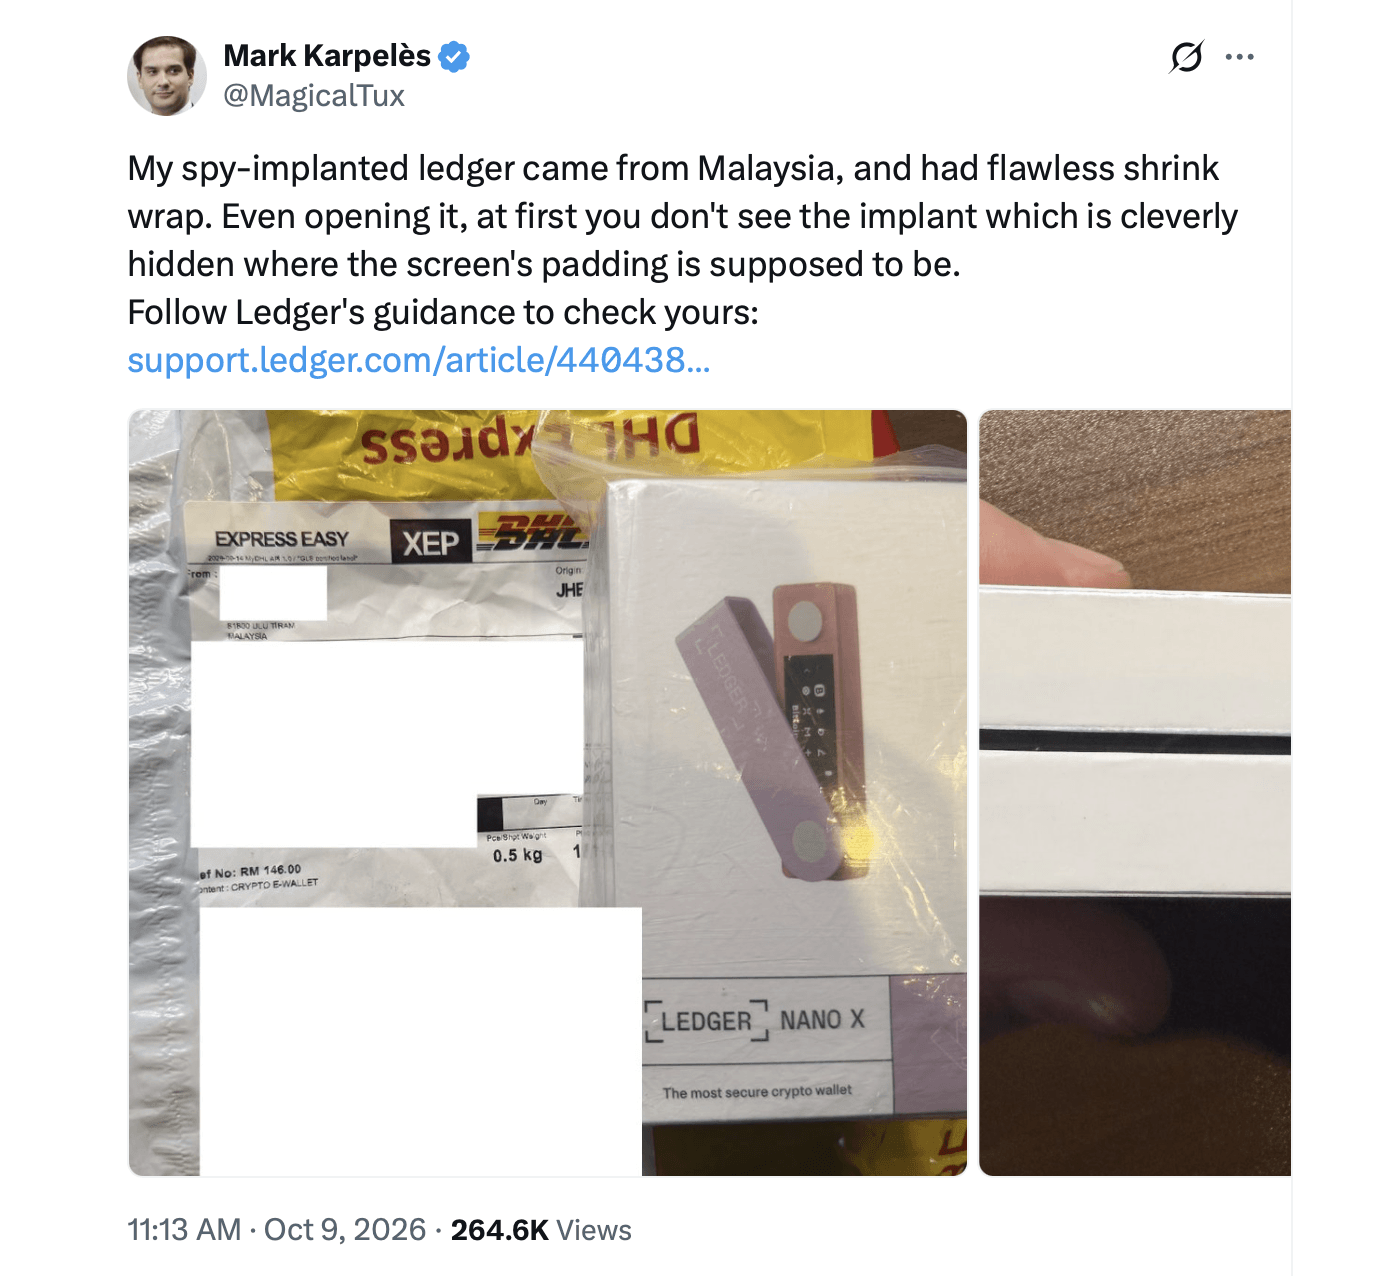
그러나 이 가설이 점차 힘을 얻고 있음에도 불구하고, 레저나 독립 조사관들 모두 이러한 의심스러운 임플란트와 금요일에 보고된 손실 사이의 명확한 연관성을 입증하지는 못했습니다.
지갑 자금 유출과 크로스체인 전송이 수수께끼를 더욱 깊게 만든다
Yfarmx에 게재된 카말(Kamal)의 보고서에 따르면, 기록된 전송 내역은 피해자 본인의 서명 자격 증명을 사용하여 승인된 것으로 보였으며, 비트코인의 경우 특정 주소의 자금이 완전히 소진되었고, 변경되지 않은 UTXO(미사용 거래 출력)가 원래 지갑으로 반환되지 않았습니다.
Thorchain 및 Tornado Cash와 같은 애플리케이션과 함께 여러 블록체인 네트워크가 사용되었습니다. 현재 이 사건은 레저 기기의 일부를 탈취한 공급망 공격일 가능성이 높다는 것이 일반적인 견해입니다. 이는 Coldcard 펌웨어 버그와는 전혀 다른 것으로 보이며, 원격 제로데이 공격을 시사하는 단서도 없습니다.
앞서 언급된 바와 같이, 레저는 총 손실 규모를 확인하지 않았습니다. 또한 회사는 소셜 미디어에서 떠도는 어떤 가설도 뒷받침하지 않았습니다. 이러한 사태는 최근 트레저(Trezor)와 세이프팔(Safepal)에서 발생한 데이터 유출 사건에 이어 발생했으며, 해당 사건에서는 수만 명의 고객 주문 정보가 유출된 바 있습니다. 카말(Kamal)의 상황 분석에 따르면, 크립토빌리스(CryptoBillis)는 “트레저, 세이프팔, 탕젬(Tangem), [and] 원키(Onekey)" 등 다양한 하드웨어 지갑을 판매했다고 분석했습니다. 현재 암호화폐 커뮤니티는 레저(Ledger)의 공식 사후 분석을 기다리며, 회사가 이 난해한 사건의 배후 상황을 밝히고 절실히 필요한 해답을 제공해 주기를 기대하고 있습니다.

Safepal에서 39,798명의 사용자 정보가 유출되는 데이터 침해 사고가 발생했습니다. 이번 보안 문제와 지갑 사용자에게 미치는 영향에 대해 알아보세요.
지금 읽기: 주문 플러그인 결함으로 인해 Safepal 고객 39,798명의 개인정보 유출 사태 발생

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.















