10월 4일, Base에서 600만 달러 상당의 암호화폐 금고가 털렸지만, 가장 이상한 점은 그 금고의 소유주가 누구인지 모른다는 사실일지도 모릅니다. 아무도 공개적으로 그 정체를 알지 못합니다. 보안 업체들은 해당 금고에서 약 1,783 wstETH가 유출된 것을 추적해냈으나, 온체인 기록에 따르면 이는 익명의 7인 서명자 Safe로 지목되고 있습니다. 베이스 플랫폼 자체는 해킹당하지 않았으며, Aave의 핵심 계약서에도 문제가 없는 것으로 밝혀졌으나, 금고의 소유주는 여전히 신원을 밝히지 않고 있다.
7명의 신원 미상의 서명자가 관리하는 암호화폐 금고에서 600만 달러가 사라졌다
작성자

공유
주요 요점
- 손실액이 600만 달러를 넘어섬에 따라, Blockaid와 여러 온체인 조사관들이 10월 4일 Base 금고를 문제 삼았습니다.
- Aave는 1,783 aBaswstETH를 wstETH로 전환했으나, Aave의 핵심 계약에 대한 책임은 제기되지 않았습니다.
- Base 기록에 따르면 7명 중 3명의 서명이 필요한 ‘세이프(Safe)’로 나타났으나, 소유자는 여전히 신원이 밝혀지지 않았습니다.
아무도 소유권을 주장하지 않은 600만 달러 규모의 볼트
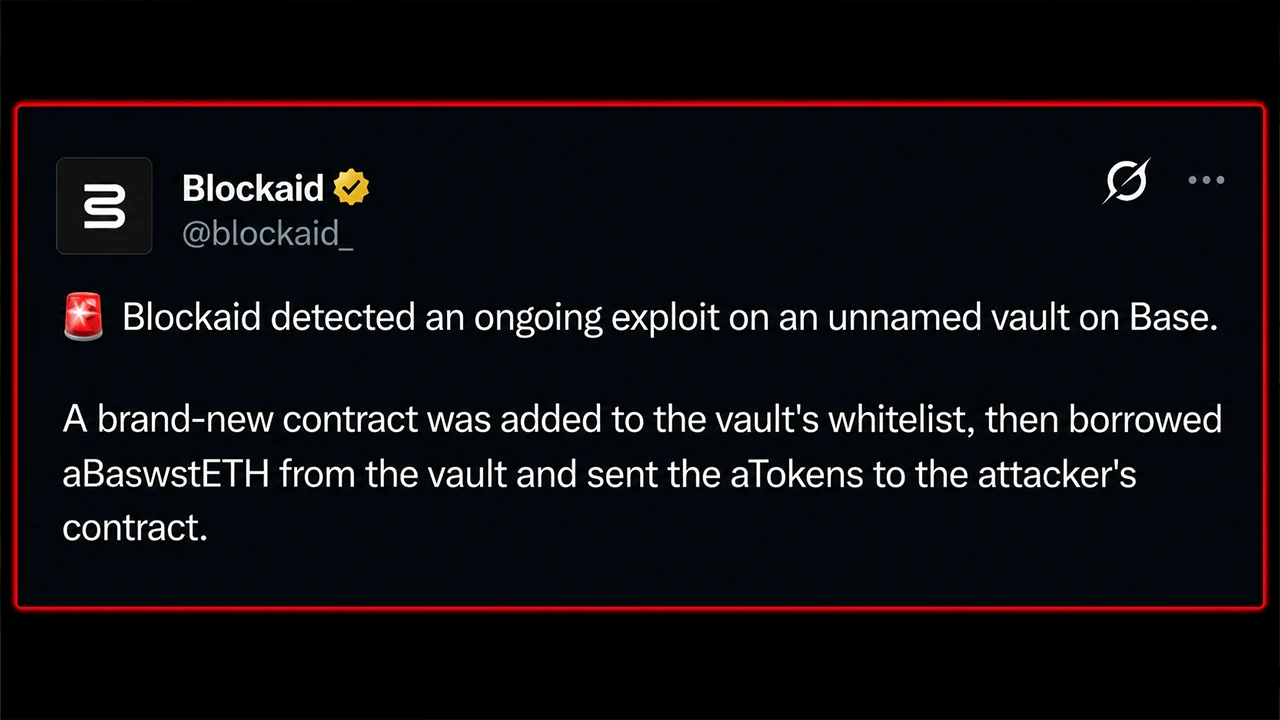
10월 4일 09:21(UTC)에 Blockaid는 코인베이스의 이더리움 레이어 2(L2) 프로토콜인 Base에 보관된 볼트에서 악용이 진행 중인 것으로 보이는 상황을 포착했습니다. 당시 이미 약 202만 달러가 사라진 상태였습니다. 약 40분 후, 손실액은 600만 달러를 훌쩍 넘어섰으며, 보안 업체들은 금고에서 약 1,783 wstETH가 유출된 것을 추적해 냈습니다.
그리고 더 이상한 일이 벌어졌습니다. 어떤 프로토콜도 이 볼트를 소유한다고 주장하지 않았습니다. 이 볼트의 명백한 관리자는 7명 중 3명의 서명이 필요한 ‘세이프(Safe)’ 방식인데, 7명의 서명자 신원이 여전히 밝혀지지 않아, 공개적으로 알려진 소유자가 없는 수백만 달러 규모의 범죄 현장이 남게 되었습니다.

6건의 유출, 새로 화이트리스트에 등재된 계약서 1건
Peckshield, Certik, Exvul은 대략 동일한 집계 결과를 내놓았다. 보안 업체들에 따르면, 1,783.067 aBaswstETH가 금고에서 차용되어 Base상의 Aave를 통해 약 1,783 wstETH로 상환되었다.
쉽게 말해, 처음 인출된 토큰은 L2 Base에 예치된 랩핑된 스테이킹 이더리움을 나타내는 Aave 수령 증서 토큰이었습니다. 새로 생성된 계약이 금고의 화이트리스트에 추가된 후, 해당 수령 증서 토큰을 차용하여 공격자가 제어하는 계약으로 이동시킨 뒤, Aave를 통해 기초 자산인 wstETH로 상환받았습니다.
Exvul은 6건의 자금 유출을 집계했습니다. 그러나 정확한 승인 실패 원인은 아직 확인되지 않았습니다. 보안 업체들은 핵심 계약이 침해되었다고 밝히지 않았으며, 이번 사건은 Base 체인 자체에 대한 해킹도 아니었습니다. 지갑 침해나 특정 Aave 포지션에 대한 추측은 여전히 추측에 그치고 있습니다.
이름 없는 7인 서명자 세이프
온체인 기록은 이 수수께끼를 더 무시하기 어렵게 만듭니다. 자금이 유출된 볼트는 Openzeppelin 투명 프록시이며, 그 소유자는 약 324일 전에 생성된 ‘Safe’를 가리킵니다. 이 ‘Safe’는 작동하기 위해 7명의 서명자 중 3명의 서명이 필요하지만, 공개된 프로토콜 이름이 없으며, 이 사건을 추적 중인 보안 업체들 중 어느 곳도 7명의 서명자 주소 중 어느 것도 공개적으로 확인하지 못했습니다. 업그레이드 권한은 별도로 관리되므로, 금고와 이를 최종적으로 통제하는 주체 사이에 또 다른 계층의 계약이 존재합니다. 현재 온체인상에서 확인되는 운영 주체는 익명의 ‘7명 중 3명’ 방식의 세이프입니다. 자금이 유출된 프록시의 주소는 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC이며, 해당 Safe의 소유자는 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4입니다. Basescan과 Arkham Intelligence는 후자를 Safe Proxy Factory 1.4.1을 통해 생성된 Safeproxy로 식별했습니다. 이러한 구분은 수사관들이 실제로 무엇을 알고 있는지 이해하는 데 중요합니다. 수사관들은 금고, 소유자 계약, 7개의 서명 주소 및 토큰 이동 경로를 확인할 수 있습니다. 하지만 그들이 볼 수 없는 것은 해당 주소들 뒤에 있는 인간 조직이며, 화이트리스트 변경이 도난당한 인증 정보, 화이트 해커, 잘못된 권한 설정, 혹은 다른 알려지지 않은 취약점 때문인지 여부입니다. 이 공백을 메울 만한 공개 팀은 아직 나타나지 않았습니다.
현재로서는 시스템적 위험이 통제된 것으로 보이지만, 도난당한 wstETH가 매도될 경우 단기적으로 페그에 압박이 가해질 수 있습니다. 약 600만 달러가 사라진 가운데, 온체인 조사관들이 자금 유출의 배후 메커니즘을 추적할 수 있고, 7개의 서명자 주소가 명백히 드러나 있는 기묘한 상황이 남아 있습니다. 그러나 해당 주소를 통제하는 인물들은 이 사건에서 눈에 띄게 부재한 상태입니다. 이 사건은 여전히 진행 중입니다. 아직 어떤 프로토콜도 해당 볼트를 소유하고 있다고 주장하지 않았으며, 버그나 키 유출에 대한 확인된 설명도 공개된 바 없습니다. 새로운 정보가 나오면 더 자세한 내용이 추가될 예정입니다.

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.