오늘 공개된 Slowmist의 조사 결과에 따르면, Bitget에서 약 3억 8,800만 달러를 탈취한 공격자들은 도난 사건이 발생하기 약 4주 전인 8월 31일, 해킹당한 서버 내에서 처음으로 코드를 실행한 것으로 나타났다.
Bitget 해커들은 3억 8,800만 달러 규모의 자금을 탈취하기 전 25일 동안 거래소 내부에 잠입해 있었다

공유
주요 내용
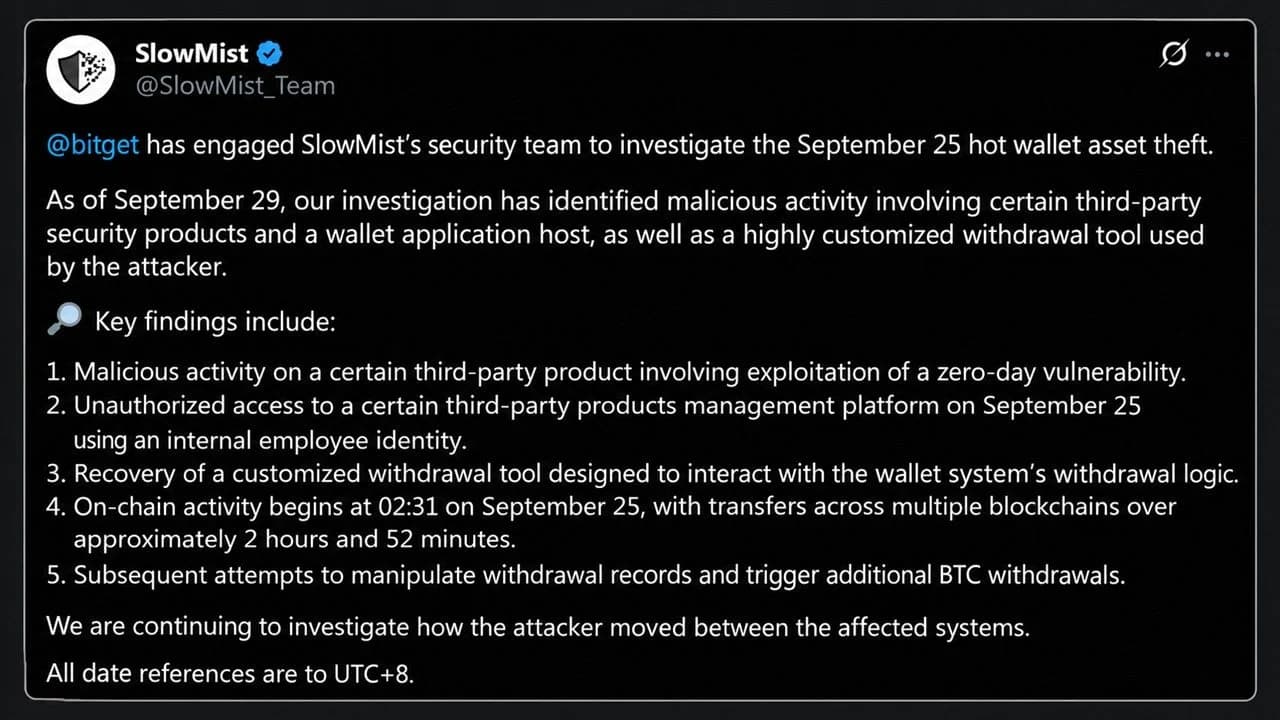
- 슬로우미스트는 비트겟 관련 시스템에서 발생한 첫 번째 악성 활동을 탈취 사건 25일 전인 8월 31일로 추적했다.
- 공격자들은 직원 계정과 맞춤형 인출 도구를 이용해 2시간 52분 동안 자금을 이동시켰다.
- 미스트랙(Mistrack)은 9월 30일, CoW 프로토콜과 체인플립(Chainflip)을 통해 탈취 자금을 이동시키는 북한으로 추정되는 스크립트를 탐지했다.
8월부터 문은 열려 있었다
Bitget은 9월 25일 핫 월렛에서 발생한 도난 사건을 조사하기 위해 블록체인 보안 전문 기업을 투입했으며, 9월 29일 기준 조사 결과는 사건의 시간대를 재구성하고 있다. 확인된 로그에서 가장 이른 악성 활동은 8월 31일로 거슬러 올라가는데, 당시 Slowmist가 “제품 A”라고 지칭하는 제3자 보안 제품의 한 노드에 있는 서비스가 제로데이 취약점(공급업체가 아직 존재 여부를 알지 못했던 소프트웨어 결함)을 통해 공격받았습니다.
공격자는 숨겨진 스크립트를 실행하여 데이터베이스 비밀번호가 저장된 환경 변수를 읽어낸 뒤 데이터베이스에 접속했습니다. 동일한 숨겨진 스크립트 활동은 9월 23일과 25일에 다른 두 노드에서도 발견되었으며, 보고서는 다음과 같이 덧붙였습니다.
이러한 조사 결과는 자산이 외부로 유출되기 전부터 이미 해당 서비스 환경이 침해된 상태였음을 보여줍니다.
이는 공격자들이 제3자 보안 제품을 악용해 고위급 내부 인증 정보를 획득했다는 Bitget 측의 설명과 일치한다. Slowmist가 추가로 밝힌 내용은 아무도 알지 못했던 부분, 즉 침입자들이 얼마나 오랫동안 그곳에 잠복해 있었는지에 관한 것이다.
도난이 발생한 밤, 분 단위 기록
이 보고서는 모든 단계를 UTC+8 기준으로 기록하고 있습니다. 이를 UTC로 변환하면 9월 24일의 사건 전말은 다음과 같습니다:
- 16:07 UTC: 공격자는 내부 직원의 신원을 도용해 두 번째 벤더 도구인 “제품 B”의 관리 플랫폼에 접속한 후, 시스템 명령어를 주입하기 위해 세 차례 연속으로 시도했다.
- 17:49 UTC: 공격자가 삭제한 파일에서 나중에 복구된 “고도로 맞춤화된 인출 도구”가 절도 실행을 시작했습니다. 이 도구는 리스크 관리 매개변수를 위조하고, 인출 요청을 생성한 뒤 인출 프로세스 자체를 실행했습니다.
- 18:31 UTC: 첫 번째로 확인된 온체인 전송인 93 TRX가 완료되었고, 11초 후 0.84 ETH가 이어졌습니다.
- 21:23 UTC: 첫 번째 전송 이후 약 2시간 52분이 지난 시점에 마지막으로 집계된 전송이 이루어졌다.
아크햄 인텔리전스(Arkham Intelligence)의 조사 결과, 가장 집중적인 이체 활동은 초반에 발생했으며, 7개 체인을 통해 단 18분 만에 2억 2,800만 달러가 유출되었고, 그중 약 1억 5,300만 달러 상당의 XRP가 단일 최대 규모를 차지했습니다. 이체가 시작된 후, 공격자는 지갑 데이터베이스 내 인출 기록을 재작성하려 시도하기도 했습니다. 조작된 BTC 인출 주문 두 건은 오류가 발생했으며, 로그에 따르면 침입자가 주문 상태를 확인하고 재시도한 것으로 나타났습니다. 개인 키가 유출되지는 않았으나, 공격자들은 내부 승인 시스템을 속여 정상적으로 보이는 이체를 승인받도록 조작했습니다.
체인플립을 통한 우회로
자금은 여전히 이동 중이며, 슬로우미스트(Slowmist)의 창립자 코스(Cos)는 미스트랙(Mistrack)의 트랙에이전트(Trackagent) 도구를 통해 북한 해커로 의심되는 인물들이 CoW 프로토콜과 체인플립(Chainflip)을 결합해 자금을 세탁하는 것을 포착했다고 밝혔다. 자동화된 스크립트가 탈중앙화 거래소(DEX) 애그리게이터인 CoW 프로토콜에 스왑 주문을 제출하고, 수취인을 미리 설정된 체인플립 입금 계약으로 지정합니다. 주문이 체결되면 자산은 곧바로 크로스체인 스왑으로 이동하여 반대편에서 비트코인으로 출금됩니다.
하지만 바로 하루 전, 체인플립 중개자들이 동일한 공격자들의 직접 입금을 거부하고 자금을 원래 경로로 되돌려 보냈다는 점을 고려하면, 이 상황의 아이러니를 간과하기 어렵다. 코스는 체인플립의 자금세탁방지(AML) 및 거래자 확인(KYT) 점검이 해커들의 수법에 뒤처지고 있다고 경고했다. 해커들의 시스템은 자금을 여러 브릿지에 분산시킨 뒤 비트코인으로 스왑하고, 이를 혼합한 후 경로가 차단되는 즉시 방향을 전환한다.
다른 통로들도 꽉 닫혀버렸습니다. Near Intents는 5,000만 달러 규모의 자금 세탁 시도 중 대부분을 차단했으며, 16만 6,000달러만 통과시키고 50만 3,000달러를 동결했습니다. 이전 자금 흐름은 Thorchain, Uniswap, 1inch Fusion, Stargate를 통해 이루어졌는데, 이로 인해 중립적 프로토콜이 도난 자금을 단속해야 하는지에 대한 Thorchain 내의 오래된 논쟁이 다시 불거졌습니다.
Bitget 사용자가 여전히 알아야 할 사항
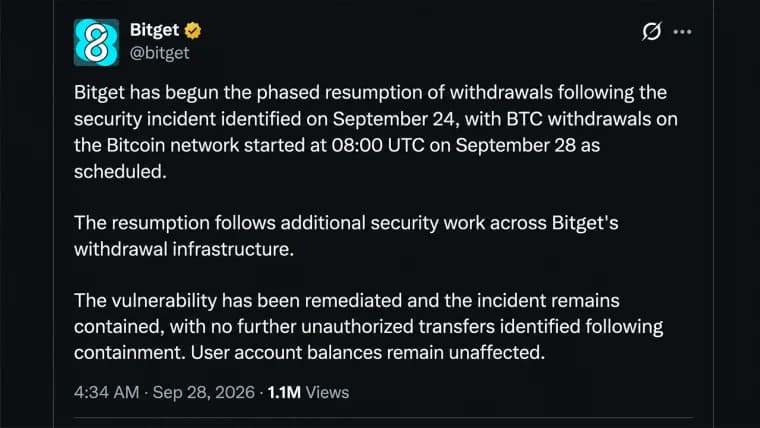
Bitget은 4억 6,400만 달러 이상을 보유한 사용자 보호 기금이 손실을 보상할 것이라고 밝혔습니다. 출금은 단계적으로 재개되고 있으며, 비트코인을 시작으로 이더리움, USDT, 그 외 모든 자산 순으로 진행될 예정입니다.
더 큰 문제는 비트겟 외부에 있으며, 슬로우미스트는 “제품 A”와 “제품 B”의 공급업체 이름을 밝히지 않았고, 공격자가 시스템 간을 어떻게 이동했는지에 대해서는 여전히 조사 중이라고 밝혔다. 포춘(Fortune)에 따르면 북한과 연계된 그룹들은 2025년에 사상 최대 규모인 20억 달러를 탈취한 바 있으므로 현재 동일한 보안 스택을 운영하는 모든 거래소는 8월 말까지 거슬러 올라가 자체 로그를 꼼꼼히 검토할 이유가 있다.

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.