攻撃者がLayerzeroを基盤とするブリッジを欺き、約2億9200万ドル相当の116,500 rsETHをバーンせずに放出させてから5か月後、責任の所在をめぐる争いが法廷に持ち込まれました。 KelpDAOを運営するEvercrest Technologies社は、ブリティッシュコロンビア州でLayerzero LabsおよびCEOのブライアン・ペレグリーノ氏に対し、民事訴訟を提起しました。資金は1つのブロックで移動しました。しかし、その損失を誰が負担すべきかを明らかにするには、かなり長い時間がかかるかもしれません。
KelpDAO、2億9200万ドル規模のブリッジ崩壊をめぐりLayerzeroを提訴

共有
主なポイント:
- Kelpによると、LayerZeroのブリッジは4月18日に約2億9,200万ドル相当のrsETH 116,500を放出した。
- KelpのrsETHエクスプロイト後、Aaveは推定1億2,370万~2億3,010万ドルの不良債権に直面した。
- Kelpは9月24日にLayerZeroを提訴しましたが、ペレグリーノ氏は同訴訟を「根拠のないもの」と主張しています。
5ヶ月前、KelpDAOのrsETHを扱うブリッジは、別のブロックチェーン上で116,500トークンがバーンされたと示すメッセージを受信しました。実際にはバーンされていませんでした。 ブリッジはこれを信用し、1つのブロック内で約2億9,200万ドル相当のrsETHをイーサリアム上で解放してしまいました。攻撃者は直ちにその大部分を活用し、Aaveから実物資産を借り入れました。
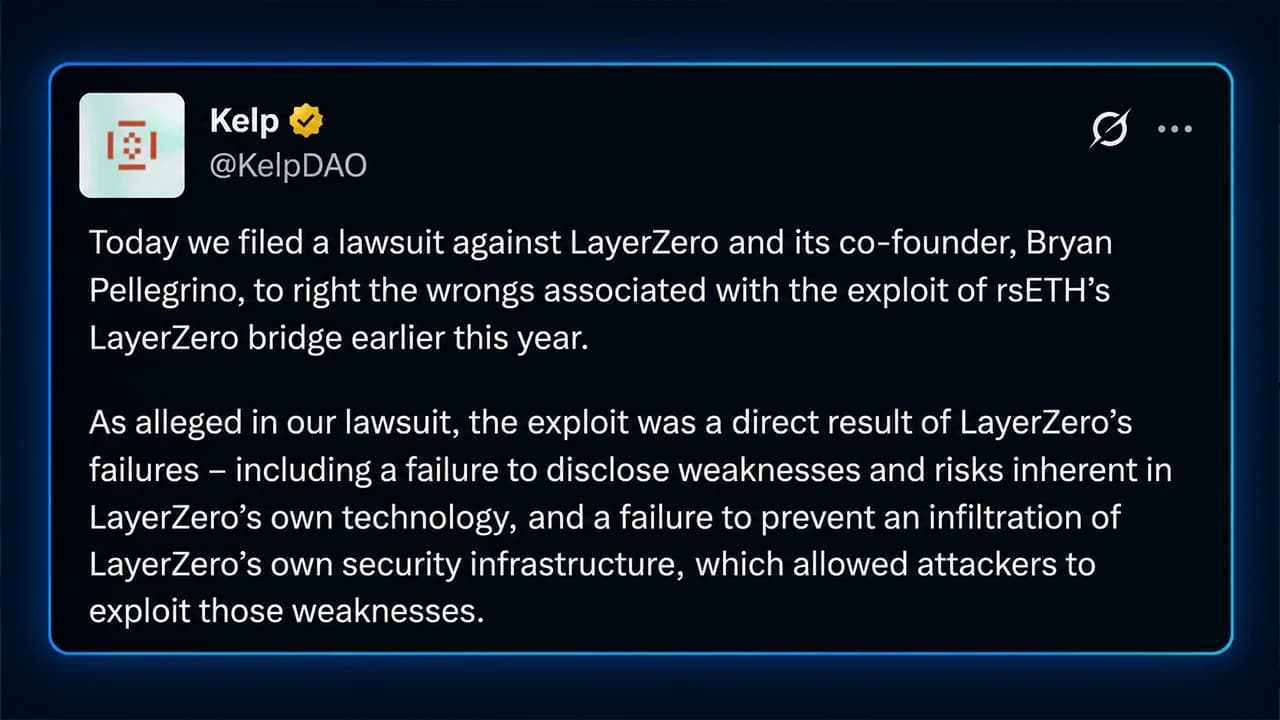
現在、この仕組みを運営する企業同士が法廷で対決することになりました。9月24日、Kelpを運営するEvercrest Technologies Inc.は、ブリティッシュコロンビア州でLayerzero Labsおよび同社のCEOであるブライアン・ペレグリーノ氏に対し民事訴訟を提起しました。これにより、数カ月にわたる責任のなすり合いは、一見単純に見える一つの問いをめぐる法的な争いへと発展しました。 「脆弱性の原因となった部分は誰の責任なのか?」という、一見単純に見えるが実は複雑な問いを巡る法廷闘争へと発展した。 「本日、我々はレイヤーゼロおよびその共同創業者であるブライアン・ペレグリーノ氏に対し、今年初めに発生したrsETHのレイヤーゼロ・ブリッジの悪用に関連する不正を是正するため、訴訟を提起した」と、KelpDAOのXアカウントは記している。 訴状では、このエクスプロイトはLayerZeroの過失が直接的な原因であると主張しています。具体的には、LayerZero自身の技術に内在する脆弱性やリスクを開示しなかったこと、およびLayerZero自身のセキュリティインフラへの侵入を防げなかったことが挙げられ、その結果、攻撃者がそれらの脆弱性を悪用することが可能になりました。」
1つのメッセージが2億9200万ドルの流出を招いた
問題は4月18日17時35分(UTC)に発生しました。KelpのrsETHはLayerZeroの技術でブロックチェーン間を移動しており、UnichainからEthereumへのルートは「1-of-1分散型検証者ネットワーク(DVN)」に依存していました。 つまり、受信メッセージとトークン解放の間に検証者は1人だけでした。この検証者は、イーサリアム上で同等の量が解放される前に、rsETHが発信元チェーン上で実際にバーンまたはロックされていることを確認する役割を担っていました。しかし、攻撃者はそのチェックを回避する方法を見つけました。
偽造されたパケットが検証され、コミットされ、イーサリアム上で配信されました。対応するバーンが行われていないにもかかわらず、ブリッジのアダプターは116,500 rsETHを解放してしまいました。その残高は、たった1ブロックで116,723 rsETHからわずか223 rsETHにまで減少しました。 流通しているrsETH供給量の約18%が事実上持ち出されてしまった。決して些細な金額ではない。こうして5月にはブリッジの脆弱性悪用が主要な話題となった。
契約は指示通りに動作した
奇妙なことに、Kelpのトークン契約に明らかな不具合は確認されませんでした。Chainalysisの調査によると、問題はオフチェーンで発生していました。Layerzeroは後に、3月6日に攻撃者が同社の開発者の1人をソーシャルエンジニアリングで騙し、セッション認証情報を盗み出し、同社のRPCクラウドに侵入したと説明しました。 RPCインフラとは、ソフトウェアがブロックチェーンに何が起きたかを問い合わせるための「配管」のようなものです。攻撃者はLayerzeroの検証者が使用していた内部ノードを改ざんしたとされています。 その後、4月18日に外部のRPCプロバイダーが分散型サービス拒否(DDoS)攻撃を受け、検証システムは侵害されたノードへと誘導されました。それらのノードは、正当なトークン焼却が行われたことを示す虚偽の情報を提供しました。メッセージを検証する検証システムが1つしかなかったため、別の検証を行う手段はありませんでした。その結果、偽造されたパケットは承認されてしまいました。 Layerzeroが後に発表したインシデントレポートは、MandiantおよびCrowdstrikeの調査結果を引用し、この侵入を「Trader-Traitor」(別名UNC4899)によるものと断定しました。これは、より広範な「Lazarus Group」と関連する、北朝鮮と結びついたハッカー集団です。ただし、この帰属判断はブリティッシュコロンビア州の民事訴訟における確定的な結論ではなく、あくまで情報機関による評価にとどまっています。
そしてAaveは直撃を受けた
攻撃者は新たにリリースされたrsETHを7つのアドレスに分割し、約89,567 rsETHをイーサリアムおよびArbitrum上のAave V3に預け入れました。この偽造された裏付け資産は、突如として本物のローンの担保となりました。 攻撃者は約82,650ラップド・イーサ(WETH)と821ラップド・ステーキング・イーサ(wstETH)を借り入れました。Aaveのプロトコル・ガーディアンはUTC 19:00頃、rsETHおよびwrsETHの準備金を凍結し始めました。
Kelpは最初の資金流出から約46分後にコントラクトを一時停止し、推定9,500万~1億ドル相当の約40,000 rsETHが関与する2回目の偽造パケットを阻止しました。最初の1回だけで十分でした。 Aaveの不良債権の推定額は、損失が最終的にどのように社会全体に転嫁されるかによって1億2,370万ドルから2億3,010万ドルに達しました。
当時、Defillamaのデータによると、この攻撃の直後の数日間で、分散型金融(DeFi)の総ロック価値(TVL)は140億ドル以上減少しました。一方、Binance Researchは後に、Kelpを含む4月の広範な攻撃の波と、約130億ドルに上るDeFiからの資金流出との関連性を指摘しました。 その頃には、事態は深刻化していました。
2億9,200万ドルの疑問:責任は誰にあるのか?
LayerzeroとKelpは、根本的な仕組みの多くについては見解を一致させている。しかし、その責任を誰が負うかについては激しく対立している。Layerzeroは自社のRPC環境が侵害されたことを認めているが、同時にKelpの「1-of-1」検証者構成を単一障害点として指摘している。 同社は、複数の検証者を使用する設定を推奨していたと述べている。
一方、Kelpの主張は異なる。同社によれば、「1-of-1」設定はLayerzeroの文書化されたデフォルト設定であり、LayerzeroはKelpのデプロイメントを審査して書面で承認し、デフォルト設定で問題ないと伝えられていたという。 さらにKelp社はDuneのデータを引用し、Layerzeroのアプリケーションのおよそ47%(1,200件以上のコントラクトに相当)が同構成を採用していたと指摘しています。 この見解の相違こそが、新たな民事訴訟の核心となっています。 Kelpは、Layerzeroが技術的なリスクを開示しなかったこと、攻撃者が検証者が使用するインフラを侵害するのを防げなかったこと、そしてエクスプロイトが発生する前にKelpの設定を承認していたと主張しています。ペレグリーノ氏は、この主張を「根拠のないもの」と呼び、バンクーバーで自身とLayerzeroを弁護すると述べました。どちらの主張が正しいかについて、裁判所による判断はまだ下されていません。
「エバークレスト(KelpDAO)は本日、ブリティッシュコロンビア州で私とLZに対して民事訴訟の訴状を提出した。この主張は依然として根拠のないものであり、バンクーバーで彼らと対峙し、相応の弁護を行うつもりだ」とペレグリーノ氏は記した。
レイヤーゼロはその後、ルールを変更した
エクスプロイト発生後の展開は、事態をさらに複雑にしている。Layerzeroは、高額送金における「1-of-1」DVN構成のサポートから撤退し、デフォルト設定を「マルチ検証者」方式へと移行した。 5月8日から9日にかけて、同社はコミュニケーションの不備について謝罪し、「高額取引において当社のDVNが1対1のDVNとして機能することを許可したのは誤りだった」と述べました。
ただし、この謝罪はLayerzeroがKelpの損失について法的責任を負うことを認めたものではありません。しかし、この事実は気まずい点を浮き彫りにしています。すなわち、争いの中心にある設定は、Layerzero自身が後に「高額送金では許可されるべきではなかった」と述べたものだったのです。Kelpはさらに踏み込み、提携先を変更しました。
5月初め、同社はrsETHをLayerzeroのOFTシステムからChainlinkのCCIPおよびCCTインフラへ移行する計画を発表しました。Solv Protocolをはじめとする他のプロジェクトも、この事件を受けてLayerzeroから多額の資産を移管しました。一方、被害の回復に向けた取り組みはKelpの枠をはるかに超えて広がりました。
Arbitrumのセキュリティ評議会は、攻撃者と関連付けられた約30,765.67 ETH(当時で約7,100万ドル相当)を凍結しました。 Aave、Lido、Ether.fi、Ethena、Mantle、Consensys、Joe Lubin を含む業界関係者は、DeFi Unitedを通じて回復支援を組織しました。5月下旬までに、Kelpは最終的な回収分が移動したことを発表し、ミント、償還、ブリッジ機能が再開されました。
ついに「ペーパー・トレイル」事件が法廷に持ち込まれる
バンクーバーでの訴訟は、事実関係ではなく、審理の場所を変えるものである。この訴えはバンクーバー法廷で事件番号267169として登録されているが、民事訴訟の訴状全文はまだ公開されていない。つまり、Kelpが主張する具体的な請求原因や求めている損害賠償額が、独立して検証されていないということだ。
この訴訟によって、書類の経緯が綿密に精査されることになる。ケルプ社は、レイヤーゼロ社が書面でその構成を承認したと主張している。一方、レイヤーゼロ社は、複数のチェックを推奨していたにもかかわらず、ケルプ社が単一の検証者による設定を選択したと述べている。裁判所は文書の提出を命じ、それらの通信記録を精査し、各当事者が実際にどのような法的義務を負っていたかを判断することができる。
この問題は、2億9200万ドル規模のブリッジ攻撃事件だけにとどまりません。DeFiは、スマートコントラクトに「別の場所で何が起きたか」を伝える外部インフラの多層構造への依存度をますます高めています。スマートコントラクト自体が完璧であっても、情報を供給する仕組みが侵害されれば、虚偽の情報に基づいて動作してしまう可能性があります。
4月18日、ある検証者がその偽情報を鵜呑みにした結果、他のどこでも焼却されることなく116,500 rsETHがイーサリアムブロックチェーン上に現れました。この技術は、決定を下すのに1ブロックしかかかりませんでした。今、裁判官がその全容を精査することになります。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。