攻撃者はFoundationのメールインフラを乗っ取り、顧客の実名・住所・購入詳細が記載された偽のハードウェアウォレット回収通知を送信しました。同社はユーザーからの報告を受けてから10分以内に侵入者を排除したと述べていますが、個人情報の流出は深刻な懸念を招いています。
ハードウェアウォレットメーカーの財団が顧客データ漏洩

共有
主なポイント
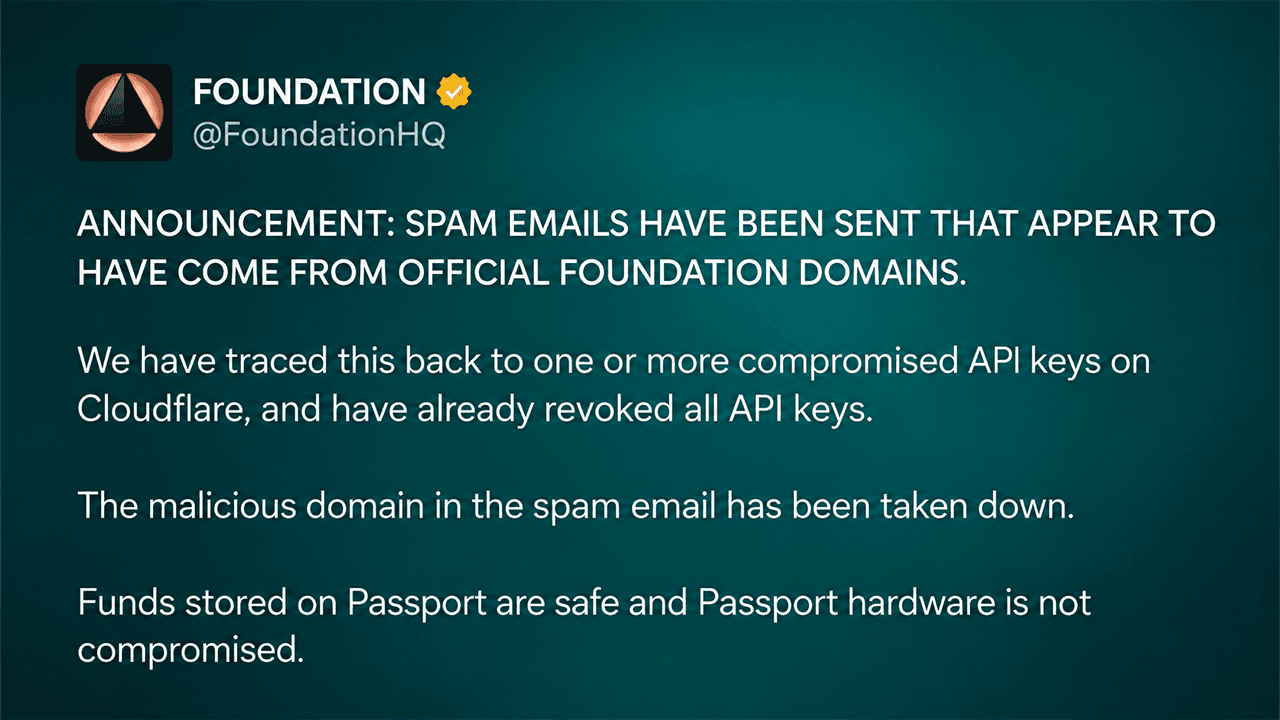
- Foundationによると、CloudflareのAPIキーが不正利用されたことで、同社を装ったフィッシングメールが送信されたという。
- 同社はユーザーからの報告を受けて10分以内に攻撃を停止し、Passportの資金は安全であるとしています。
- キーストーン社で最近発生した顧客データ漏洩事件は、ハードウェアウォレットを標的としたフィッシング攻撃への懸念をさらに高めています。
流出したAPIキーが公式メールをフィッシングの餌に変えた
ボストンを拠点とするハードウェアウォレットメーカーであるFoundationは10月25日遅くにこのインシデントを公表し、CloudflareのAPIキーが流出したことで、攻撃者が同社の公式ドメインから送信されたように見えるメッセージを送信できたと説明しました。
これらのメールは「Passport」所有者に対し、ディスプレイ部品の侵害によりビットコインが盗難の危険にさらされているとして緊急の製品リコールを警告する内容でした。受信者はFoundationのコンパニオンアプリ「Envoy」に似せた偽のウェブサイトに誘導され、攻撃者はそこでリカバリーフレーズを入手しようとしたり、被害者に資金の送金を促したりしました。
同社の最初の発表では、「Passportに保管されている資金は安全であり、Passportハードウェア自体に問題はない」と述べられた。FoundationはCloudflareのAPIキーを無効化し、悪意のあるドメインを停止させ、それ以降の不正なメールをブロックした。CEOのザック・ハーバート氏は、ユーザーからの報告を受けてから10分以内に対応したと述べた。
顧客情報の流出が浮き彫りにした、より深刻なセキュリティ問題
攻撃はさらに不穏な展開を見せました。受信者は、一部のフィッシングメッセージに自宅住所や電話番号、過去の購入履歴などの正確な個人情報が含まれていることに気付きました。
ハーバート氏は「自社ホスト型アプリの脆弱性を介して当社のバックエンドインフラの一部が侵害された」と認めました。その後、同氏は当該アプリを「Cal.com」と特定し、攻撃者がFoundationのカスタマーサポート用受信箱にアクセスした可能性が高いと指摘しました。
「何が起きたのかを正確に解明し、明日、詳細を共有します。大変申し訳ありません」とハーバート氏はXに投稿した。 その他の可能性としては、過去に漏洩した顧客記録や、FoundationのShopifyストアでの最近の購入履歴などが挙げられる。同社は、情報漏洩の全容を特定しておらず、悪意のあるメッセージを受け取った人の数も明らかにしていない。
報道によると、かつて求職者として応募した人や数年前にFoundationに連絡を取った個人でさえメールを受け取ったという。以前データの削除を依頼していた顧客の一部も、なぜ自分の情報がこのキャンペーンに利用されたのか疑問を呈している。
フィッシングの脅威が増す中、ハードウェアウォレットの安全性は維持されている
Foundationの説明によれば、今回の通信インフラへの侵害は、Founder’s Edition、Core、PrimeなどのPassportハードウェア自体への実際の侵害とは区別される。この事件は、顧客名、配送先住所、注文情報に影響を及ぼす不正なウェブサイトアクセスについてKeystoneが開示した件に続くものである。同社も同様に、秘密鍵やリカバリーフレーズが漏洩していないと主張している。
Foundationのユーザーは、未承諾のリコール通知を無視し、公式チャネルを通じて発表内容を確認し、決してウェブサイトにリカバリーフレーズを入力してはなりません。リカバリーフレーズを開示してしまった場合は、信頼できるデバイスを使用して、新たに生成されたウォレットへ資金を移すべきです。
ハーバート氏は謝罪し、詳細なインシデントレポートを公開すると約束しました。現時点での未解決の疑問は、パスポートのハードウェアに不具合があったかどうかではなく、攻撃者がどのようにして、偽の警告を本物のように見せかけるのに十分な顧客情報を入手したかという点にあります。

Electrum 4.8.3 は、悪意のあるサーバーが手数料の引き上げを乗っ取り、ユーザーを騙して盗難につながる署名を行わせてしまうというビットコインウォレットの脆弱性を修正しています。
今すぐ読む: エレクトラムウォレット攻撃、手数料値上げ装いビットコイン盗む

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。