Secondo l’analisi condotta da Arkham sui fondi sottratti, Bitget ha subito una perdita di circa 350 milioni di dollari a seguito di una violazione che ha interessato sette blockchain. L’exchange ha sospeso i prelievi mentre gli investigatori stanno rintracciando gli asset, tra cui 153 milioni di dollari in XRP.
Gli hacker di Bitget sottraggono 228 milioni di dollari in 18 minuti; Arkham monitora 7 blockchain
SCRITTO DA

CONDIVIDI
Punti chiave
- Arkham afferma che 228 milioni di dollari sono stati trasferiti fuori da Bitget in un arco di 18 minuti.
- Gli hacker hanno convertito gli asset in ether e li hanno distribuiti su nuovi wallet.
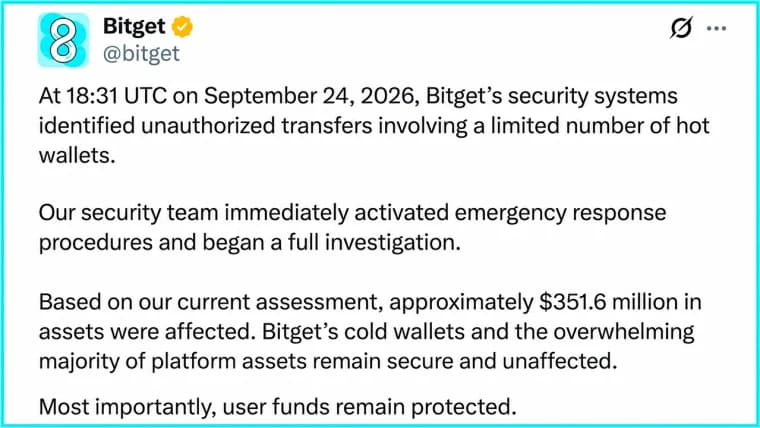
- Bitget afferma che il proprio fondo di protezione copre la perdita stimata di 351,6 milioni di dollari.
228 milioni di dollari sono usciti da Bitget in 18 minuti
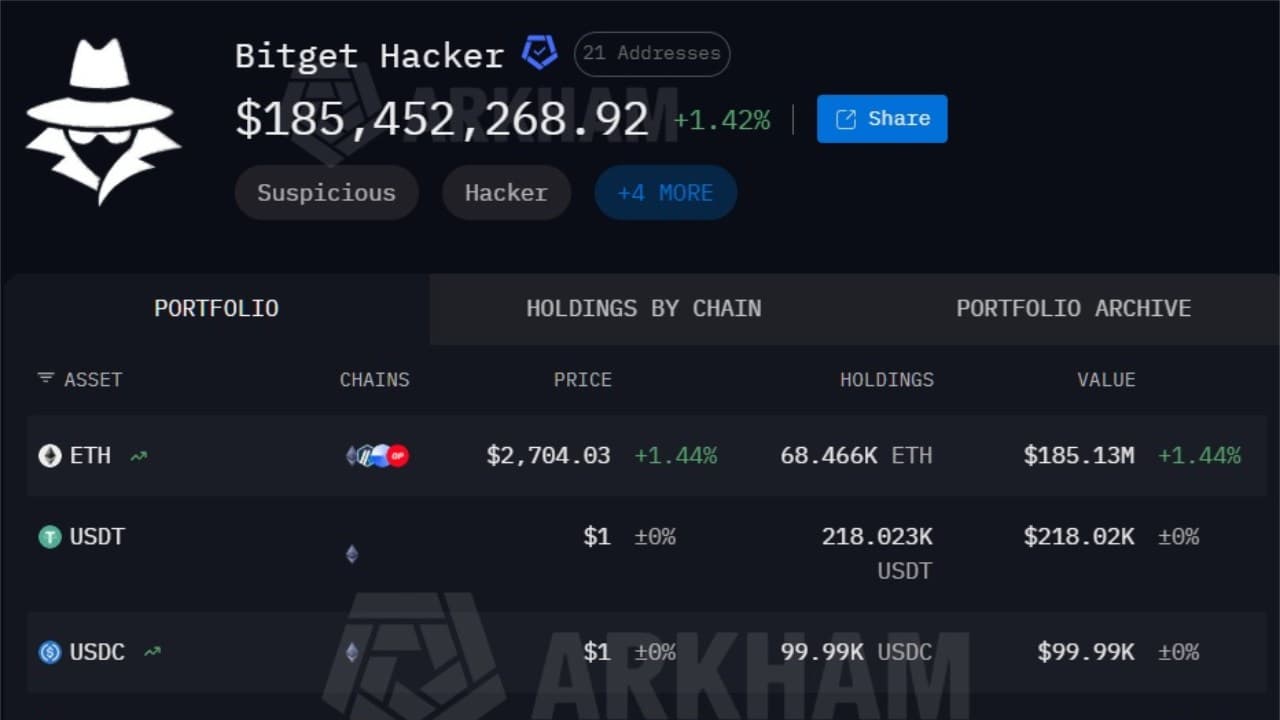
I clienti di Bitget non sono riusciti a prelevare fondi dopo che gli hacker hanno svuotato l’exchange di criptovalute il 24 settembre. La società di analisi blockchain Arkham Intelligence, che identifica i portafogli e mappa i trasferimenti di criptovalute, ha rintracciato circa 350 milioni di dollari in uscita da cinque portafogli Bitget su sette blockchain tra le 14:31 e le 17:23 EDT. Arkham ha raggruppato gli indirizzi collegati agli aggressori per mostrare insieme le loro disponibilità e i trasferimenti. Le blockchain coinvolte sono state XRP Ledger, Ethereum, Arbitrum, Optimism, BNB Chain, Avalanche e Base. Il tracciamento dei fondi rubati effettuato da Arkham mostra come gli aggressori abbiano iniziato a spostare e scambiare asset subito dopo i trasferimenti.
Il furto si è concentrato in un breve lasso di tempo. Quando Arkham ha pubblicato il 25 settembre la sua analisi post-incidente su X, aveva identificato 26 indirizzi associati agli autori dell’attacco, fornendo agli investigatori un modo per seguire i trasferimenti man mano che i fondi si spostavano. L’azienda ha dichiarato:
«Dei 350 milioni di dollari, 228 milioni hanno lasciato Bitget in 18 minuti, dalle 18:58 alle 19:16 UTC.»
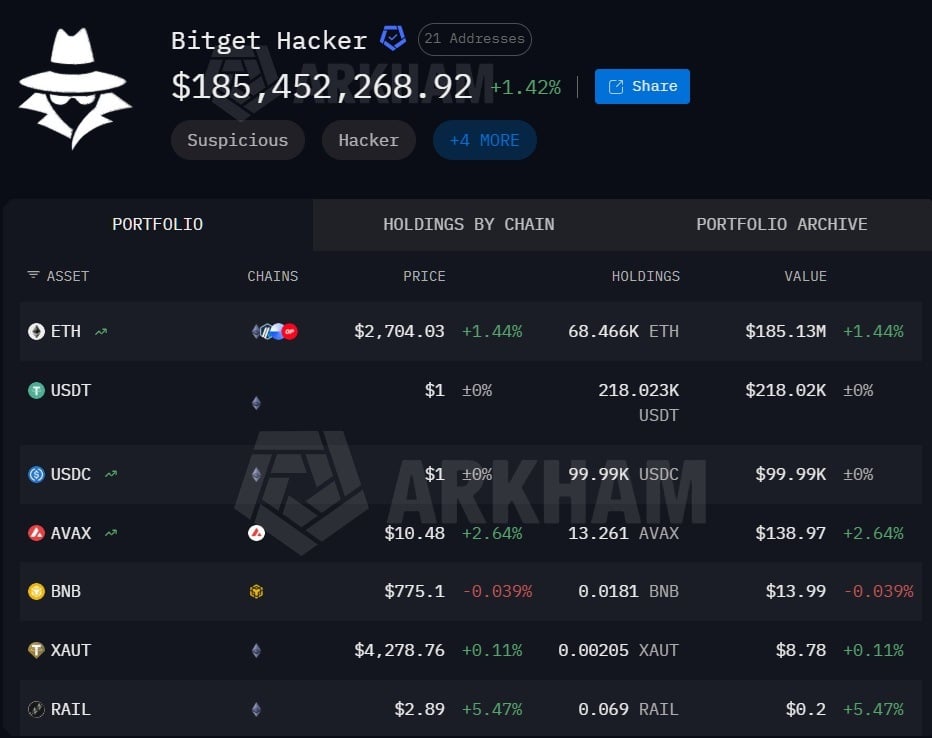
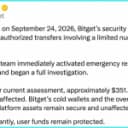
L’avviso di sicurezza di Bitget stima l’importo interessato a 351,6 milioni di dollari. L’exchange afferma che il proprio Fondo di protezione degli utenti dispone di oltre 464 milioni di dollari e copre la perdita. Secondo Bitget, i prelievi sono rimasti sospesi durante la revisione di sicurezza, mentre i depositi e le operazioni di trading sono proseguiti.
La portata dell’incidente è diventata più chiara quando gli investigatori hanno identificato trasferimenti oltre a quelli riportati nelle prime segnalazioni della violazione. Le stime iniziali si concentravano su un ammontare compreso tra circa 174 milioni e 183 milioni di dollari trasferiti da portafogli contrassegnati come appartenenti a Bitget. Successivamente, Bitget ha stimato l’importo totale interessato a circa il doppio di tale intervallo.
La perdita di XRP solleva una controversia sulla classificazione dei portafogli
Arkham ha identificato 153 milioni di dollari in XRP come la singola quota più consistente del furto e ne ha descritto la fonte come un cold wallet di Bitget. Bitget contesta tale classificazione: sostiene che i propri cold wallet siano rimasti al sicuro e che la violazione fosse limitata ad alcune parti della propria infrastruttura di hot e warm wallet. Le due descrizioni dovrebbero essere considerate come versioni contrastanti mentre l’indagine prosegue.
Un cold wallet conserva la propria chiave privata offline, mentre un hot wallet si connette a Internet per elaborare le transazioni. La controversia verte sul fatto che l’XRP rubato provenisse da un archivio offline o dall’infrastruttura di wallet connessi di Bitget.
Gli aggressori hanno trasferito ether su Ethereum da altre catene e lo hanno suddiviso tra nuovi wallet, mentre l’XRP rubato è rimasto in gran parte in cinque indirizzi dopo i trasferimenti iniziali. Secondo un resoconto separato dei trasferimenti nel registro, all’inizio del 25 settembre oltre il 99% dei circa 103 milioni di XRP era ancora presente in cinque wallet.
Gli aggressori scambiano asset e distribuiscono Ether tra i portafogli
Entro 10 minuti dal furto, gli aggressori hanno iniziato a vendere stablecoin e oro tokenizzato in cambio di ether, secondo quanto riportato da Arkham. Arkham afferma che 25 milioni di dollari in USDT sono stati trasferiti a Rizzolver, un servizio che esegue le operazioni su UniswapX, in cinque transazioni da 5 milioni di dollari ciascuna. Altri scambi hanno utilizzato Uniswap, un exchange decentralizzato; 1inch, che instrada le operazioni tra diversi exchange; e Furucombo, che aggrega transazioni di finanza decentralizzata. Gli hacker hanno inoltre trasferito USDC su Ethereum prima di venderlo.
I fondi provenienti da Arbitrum, Optimism e Base sono stati trasferiti su Ethereum tramite servizi di bridging, un processo che, secondo Arkham, è stato completato entro le 16:04 EDT. Arkham ha stimato che circa 100 milioni di dollari in asset diversi dall’ether siano stati convertiti in circa 36.600 ETH. Gli aggressori hanno poi suddiviso le loro disponibilità tra nuovi indirizzi; otto di essi detenevano circa 68.300 ETH, del valore di 183 milioni di dollari, quando Arkham ha pubblicato il proprio resoconto. A quel punto non sono stati segnalati trasferimenti in uscita da quegli otto indirizzi. La porzione in BNB era ancora in movimento nell’istantanea di Arkham. Ha rintracciato 6,9 milioni di dollari su 12 portafogli della BNB Chain senza etichetta e ha segnalato depositi di almeno 4,7 milioni di dollari su Thorchain e 2 milioni di dollari su Fixedfloat. Thorchain è apparsa anche nel tracciamento dei fondi rubati in un altro furto di criptovalute; quel caso non stabilisce chi abbia effettuato l’attacco a Bitget.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.