La violazione della sicurezza di Bitget, pari a 351,6 milioni di dollari, è iniziata con una serie di strane transazioni sulla blockchain ed è rapidamente diventata uno dei più grandi incidenti confermati del 2026 che hanno coinvolto un exchange centralizzato di criptovalute. Quello che inizialmente sembrava un esodo di fondi compreso tra almeno 150 e 170 milioni di dollari dai portafogli contrassegnati come Bitget si è poi rivelato un evento di entità quasi doppia, che ha coinvolto XRP, Ethereum, stablecoin, oro tokenizzato e diverse altre criptovalute.
Tutto quello che sappiamo sul massiccio attacco hacker da 351 milioni di dollari ai danni di Bitget
SCRITTO DA

CONDIVIDI
Punti chiave
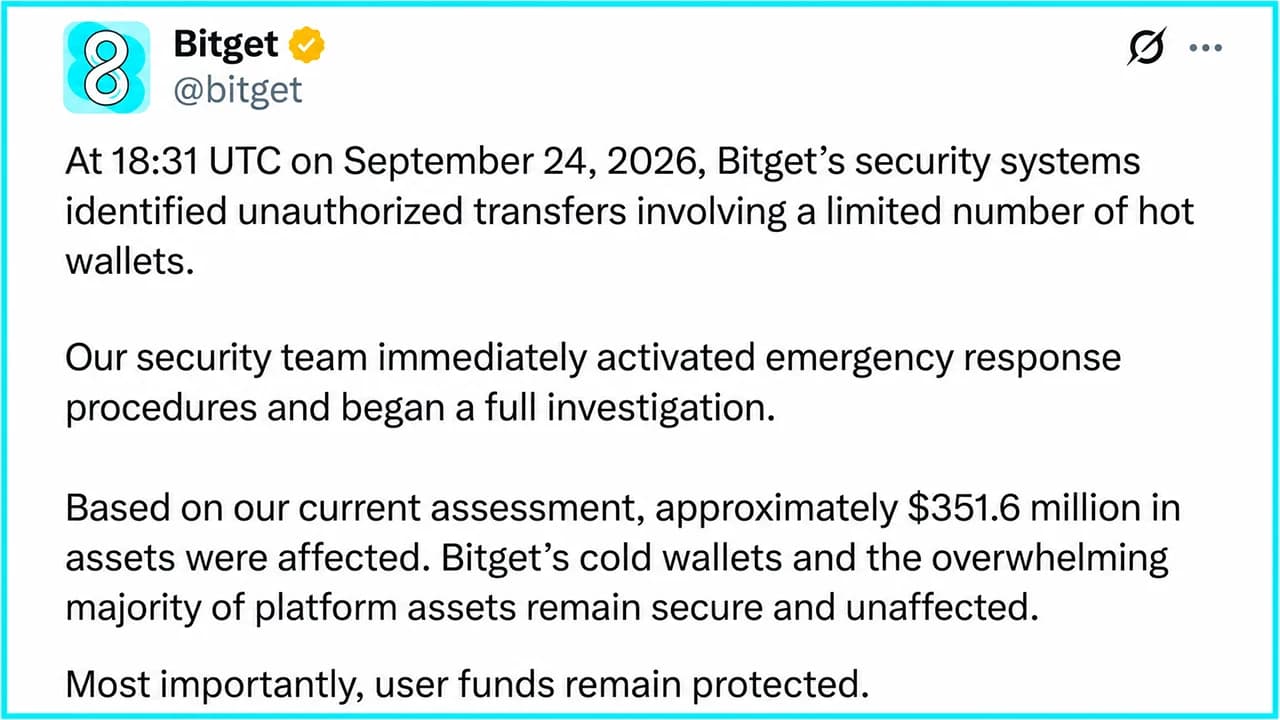
- Bitget ha rilevato la violazione da 351,6 milioni di dollari alle 18:31 UTC del 24 settembre e ha sospeso i prelievi.
- Gracy Chen afferma che il fondo di protezione di Bitget, pari a oltre 464 milioni di dollari, è in grado di assorbire l’intera perdita di 351,6 milioni di dollari.
- Bitget afferma che le chiavi private non sono state rubate e che un rapporto tecnico completo sarà disponibile entro 24 ore.
L’exchange ha confermato la violazione, ha congelato i prelievi e ha avviato una collaborazione con le forze dell’ordine e le società di sicurezza on-chain. L’amministratore delegato Gracy Chen afferma che i saldi dei clienti rimangono intatti, che i cold wallet non sono stati compromessi e che il Fondo di protezione degli utenti di Bitget, pari a oltre 464 milioni di dollari, è sufficientemente ampio da coprire l’intera perdita.
Come si è svolta la violazione di Bitget
Giovedì, Bitget ha reso noto che i suoi sistemi di sicurezza hanno rilevato trasferimenti non autorizzati da alcuni dei suoi hot wallet alle 18:31 UTC del 24 settembre. In pochi minuti sono state attivate le procedure di emergenza, gli indirizzi sospetti sono stati identificati e segnalati, e sono state contattate le forze dell’ordine e le società di sicurezza blockchain.
Il danno è stato ingente. Bitget stima che siano stati compromessi circa 351,6 milioni di dollari, ma afferma che siano state compromesse solo alcune porzioni dei suoi livelli di hot wallet e warm wallet. L’azienda gestisce un’architettura di wallet a tre livelli e sostiene che i suoi cold wallet rimangano completamente al sicuro. Successivamente, a titolo precauzionale, sono stati sospesi i prelievi su tutta la piattaforma. I depositi e le operazioni di trading rimangono operativi, mentre Bitget ha precisato che i saldi dei conti dei clienti continuano a riflettere accuratamente il patrimonio degli utenti.
Questa distinzione è importante perché l’exchange sta di fatto affermando che si tratta di una perdita di bilancio aziendale piuttosto che di una perdita che intende trasferire ai clienti. Chen ha spiegato in diversi post su X che i clienti non subiranno alcuna perdita. Il fondatore dell’exchange ha affermato che il Fondo di protezione degli utenti di Bitget dispone attualmente di oltre 464 milioni di dollari, il che pone la perdita stimata di 351,6 milioni di dollari a circa 112 milioni di dollari al di sotto del valore dichiarato del fondo. L’exchange sostiene quindi che l’intero incidente rientri ampiamente nella copertura del fondo.
«Non ci tireremo indietro», ha dichiarato Bitget nel suo comunicato ufficiale, promettendo che «ogni dollaro e ogni decisione» saranno giustificati.
La blockchain aveva già segnalato problemi prima che Bitget si esprimesse
Prima ancora che Bitget confermasse alcunché, gli osservatori della blockchain stavano assistendo al trasferimento di milioni di dollari da portafogli contrassegnati come appartenenti all’exchange. Il quadro iniziale indicava un trasferimento di asset compreso tra circa 150 e oltre 170 milioni di dollari verso indirizzi nuovi. Questo non è il comportamento di chi sta cercando l’esecuzione migliore.
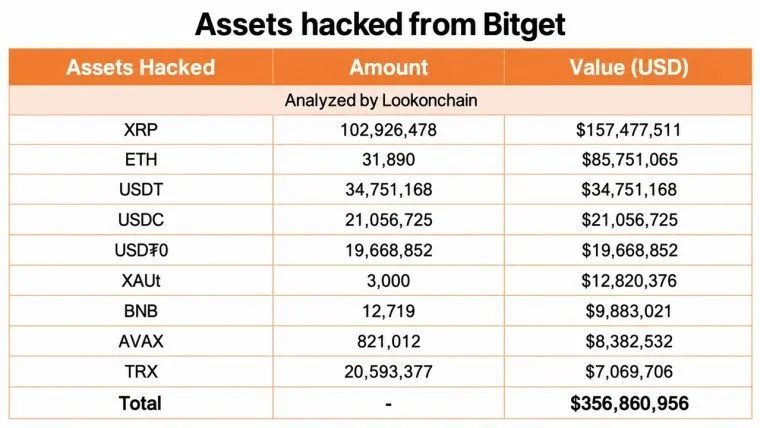
Man mano che il quadro si ampliava, i ricercatori on-chain hanno tracciato le risorse attraverso diverse reti. Il conteggio successivo di Lookonchain includeva circa 102,93 milioni di XRP per un valore di 157,5 milioni di dollari, 31.890 ETH per un valore di 85,8 milioni di dollari, 34,75 milioni di dollari in USDT, 21,05 milioni di USDC, 19,67 milioni di USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX e 20,59 milioni di TRX.
Gran parte delle risorse trasferibili tramite reti compatibili con la Ethereum Virtual Machine è stata rapidamente consolidata e convertita in ethereum. Lookonchain ha stimato che tale componente abbia infine raggiunto circa 67.982 ETH. La differenza tra tale cifra e la stima di Bitget pari a 351,6 milioni di dollari è significativa. La cifra di circa 183 milioni di dollari ha rilevato un cluster di rilievo visibile ai tracker on-chain, mentre la cifra di Bitget riflette la sua contabilità sull’intera infrastruttura interessata e su blockchain aggiuntive, inclusa l’enorme posizione in XRP. In altre parole, i primi allarmi blockchain e gli investigatori on-chain hanno individuato solo una parte dell’incendio, non l’intero edificio.
Bitget afferma che le sue chiavi private non sono state rubate
Il quadro tecnico in evoluzione potrebbe essere l’aspetto più rilevante dell’incidente. In un aggiornamento successivo, Chen ha spiegato che le chiavi private di Bitget non sono state compromesse. Secondo la sua descrizione preliminare, gli aggressori hanno invece compromesso un componente critico del backend all’interno dell’infrastruttura del wallet dell’exchange e sono riusciti a falsificare o spoofare i dati delle transazioni che sono entrati nel normale processo di autorizzazione e firma di Bitget.

Ciò rappresenterebbe un attacco molto diverso dal semplice furto di una chiave privata. Se la versione di Bitget fosse confermata, il sistema progettato per decidere cosa dovesse essere firmato sarebbe stato manipolato in modo da autorizzare transazioni che non avrebbero mai dovuto esistere. Le chiavi potrebbero quindi rimanere tecnicamente sicure, mentre l’infrastruttura che fornisce loro le istruzioni ha fallito.
Chen ha affermato che la violazione è stata contenuta e che ulteriori trasferimenti non autorizzati non sono più possibili. Bitget, tuttavia, si è astenuta dal dichiarare formalmente un vettore di attacco definitivo fino al completamento delle indagini. Ciò lascia molte domande senza risposta. Gli investigatori devono ancora stabilire in che modo sia stato violato il backend, quali privilegi abbiano ottenuto gli aggressori, perché i controlli esistenti non abbiano respinto le transazioni e se ulteriori misure di autenticazione o di protezione delle politiche di transazione avrebbero potuto impedirle.
È stato il gruppo nordcoreano Lazarus ad attaccare Bitget?
C’è poi la questione della Corea del Nord. I resoconti e i post sui social media successivi all’aggiornamento in diretta di Chen hanno collegato le informazioni preliminari relative agli indirizzi IP o al routing a modelli infrastrutturali precedentemente associati ad aggressori nordcoreani. Ciò ha rapidamente alimentato la speculazione che il Gruppo Lazarus possa essere responsabile. Per ora, si tratta proprio di questo: speculazione.
Le coincidenze sono impossibili da ignorare. Gli hacker nordcoreani, in particolare il Gruppo Lazarus finanziato dallo Stato, sono stati accusati di alcuni dei più grandi furti nel settore delle criptovalute, in particolare la violazione di Bybit del febbraio 2025, pari a circa 1,5 miliardi di dollari. Tuttavia, finché gli investigatori non pubblicheranno indicatori tecnici, modelli di riciclaggio o altre prove che colleghino l’autore dell’attacco a Bitget a un gruppo noto, il Gruppo Lazarus dovrebbe rimanere un’ipotesi piuttosto che una conclusione.
Cosa succede ora agli utenti di Bitget?
Per i clienti, il problema immediato riguarda i prelievi. Questi rimangono disabilitati mentre Bitget conduce la propria revisione di sicurezza. L’exchange afferma che i propri team stanno contemporaneamente riparando l’infrastruttura compromessa e preparandosi a ripristinare i prelievi, ma Chen ha rifiutato di fornire una data di riapertura che non può garantire. I depositi e il trading rimangono disponibili.
Anche il fondo di protezione è ora sotto la lente d’ingrandimento. Bitget sostiene che il suo valore, superiore a 464 milioni di dollari, copra ampiamente la perdita stimata, sebbene le comunicazioni rilasciate finora non costituiscano una verifica indipendente e in tempo reale della composizione o della segregazione del fondo.
Il recupero è un’altra questione. Le stablecoin ancorate alle valute legali, come USDT e USDC, possono potenzialmente essere congelate tramite contratti controllati dall’emittente quando gli asset rimangono identificabili. L’ethereum nativo conservato in portafogli nuovi è notevolmente più difficile da bloccare, il che rende particolarmente significativa la rapida conversione in ETH da parte dell’autore dell’attacco.
Chen ha aggiornato regolarmente la comunità e ha sottolineato che l’exchange sta collaborando con Mandiant e Slowmist per condurre un’indagine completa sull’incidente. Ha ribadito ancora una volta che «i saldi degli utenti rimangono intatti» e ha affermato che il Fondo di protezione degli utenti di Bitget coprirà le perdite derivanti dalla violazione. Chen ha inoltre aggiunto che Bitget Wallet non è stato coinvolto poiché la sua infrastruttura di custodia autonoma è separata dall’exchange. Questo incidente non va inoltre confuso con l’episodio di market making, bot e arbitraggio di Bitget, avvenuto nell’aprile 2025 e del valore di circa 100 milioni di dollari. Si è trattato di un evento distinto con un meccanismo diverso. La prossima prova significativa dovrebbe provenire direttamente da Bitget. L’exchange ha promesso aggiornamenti ogni ora e un rapporto completo sull’incidente entro 24 ore dalla notifica iniziale, comprensivo di analisi delle cause alla radice e misure correttive.
Fino ad allora, tre cifre raccontano gran parte della storia: sono stati coinvolti 351,6 milioni di dollari, dietro a questa cifra si suppone che ce ne siano più di 464 milioni, e gli utenti di Bitget stanno aspettando che i prelievi tornino disponibili. La quarta cifra, ovvero quanta parte delle criptovalute rubate potrà effettivamente essere recuperata, rimane un’incognita.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.