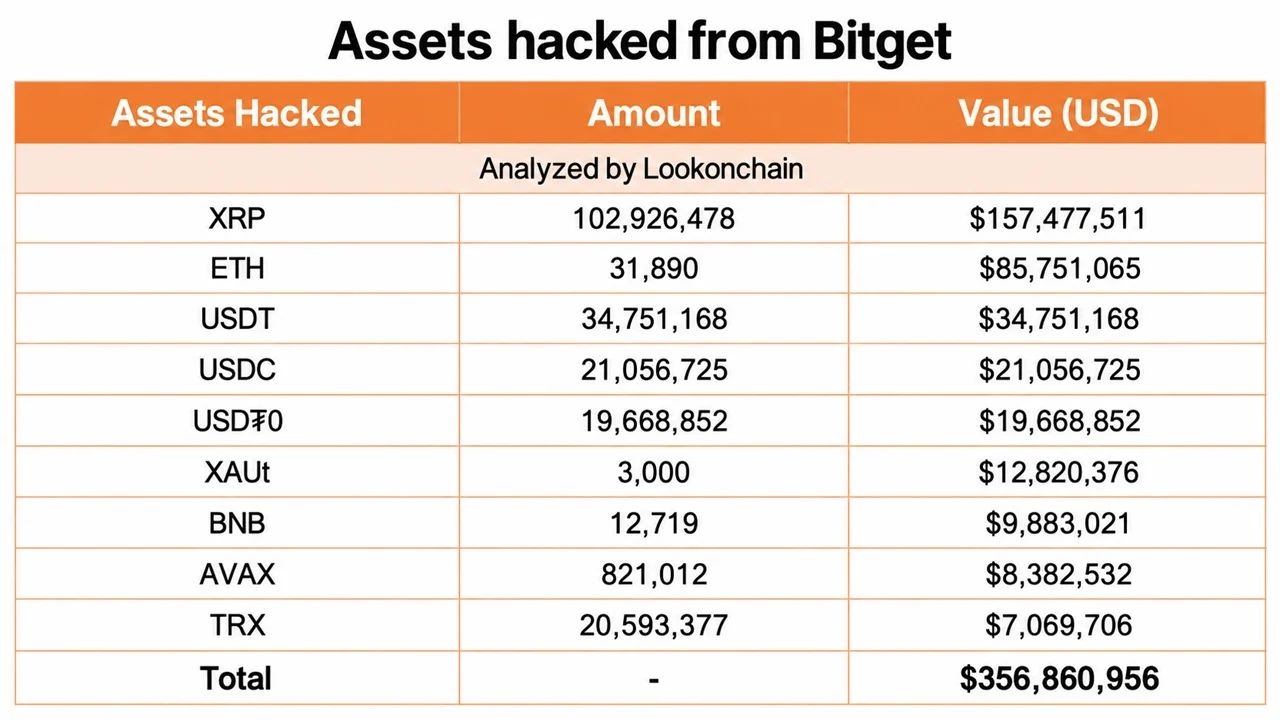
Oltre il 99% dei 102,97 milioni di XRP sottratti da Bitget il 24 settembre giace ancora intatto in cinque wallet di nuova creazione, e l’XRP Ledger non dispone di alcun meccanismo per bloccarli.
Attacco hacker a Bitget: 157 milioni di dollari in XRP rubati giacciono in portafogli che nessuno può congelare
SCRITTO DA
CONDIVIDI
Punti chiave
- Il 24 settembre, due portafogli di Bitget hanno inviato 102.926.478 XRP a un unico nuovo indirizzo in tre pagamenti.
- Solo circa 400.000 XRP, pari a circa lo 0,4% del bottino, avevano lasciato i portafogli dell’autore dell’attacco entro il 25 settembre.
- L’analista on-chain Specter ha collegato la traccia degli XRP all’attacco hacker da 24 milioni di dollari ai danni di AFX avvenuto a luglio, suggerendo il coinvolgimento del gruppo nordcoreano Lazarus.
Tre pagamenti, un unico indirizzo
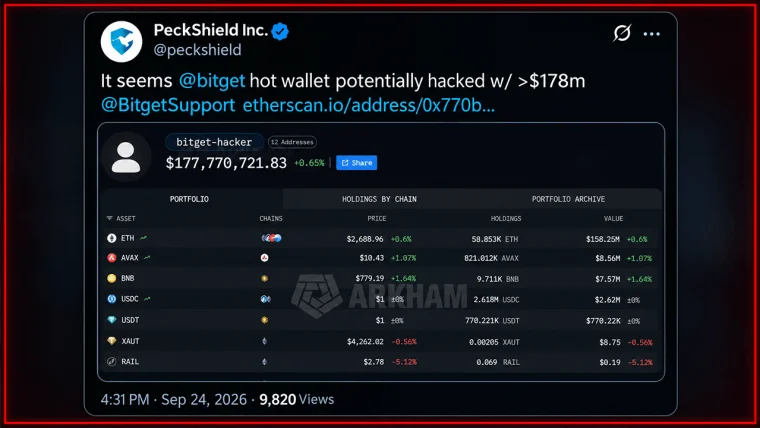
Bitget ha dichiarato che gli hacker hanno violato «un sistema di backend critico» all’interno della propria infrastruttura di portafogli, falsificato i dati delle transazioni e sottratto oltre 350 milioni di dollari dai propri portafogli “hot” e “warm”. La fetta più consistente era costituita da XRP e i tracker on-chain hanno contato 102,93 milioni di XRP per un valore di 157,48 milioni di dollari, ben oltre i 31.890 ETH e i circa 75 milioni di dollari in stablecoin che sono stati sottratti.
L’XRP Ledger (XRPL) mostra esattamente come è avvenuto:
- Alle 19:01 UTC, un portafoglio identificato come Bitget Global ha inviato 2.248.871 XRP a un indirizzo nuovo di zecca che iniziava con rwNhefsz.
- Quindici minuti dopo, un secondo portafoglio Bitget ha inviato 91.420.943 XRP allo stesso indirizzo.
- È seguito un terzo trasferimento di 9.306.866 XRP.
Sommando il tutto si ottiene un totale di 102.976.680 XRP, esattamente la cifra segnalata da un osservatore quella notte.
Infine, vale la pena sottolineare che l’autore dell’attacco ha suddiviso il totale in quattro portafogli contenenti 20 milioni di XRP ciascuno e un quinto contenente 22.976.677 XRP. Ogni trasferimento ha generato un pagamento successivo di 0,00001 XRP da indirizzi non correlati, uno schema di spam tipico dell’“address poisoning”, in cui i truffatori sperano che qualcuno copi il portafoglio sbagliato.
Il congelamento che non può avvenire
Gracy Chen, CEO di Bitget, ha dichiarato che l’exchange ha contattato le fondazioni di ogni catena interessata e che alcune hanno “già congelato gli indirizzi dei portafogli dell’hacker”. Questo funziona per i token che hanno un emittente alle spalle, come USDT o USDC. Ha funzionato anche su altre reti; ad esempio, Arbitrum ha congelato 71 milioni di dollari legati all’exploit di KelpDAO ad aprile. L’XRP, tuttavia, è un caso a sé stante, dato che nessuno può congelare l’asset una volta che è entrato a far parte del registro. Gli strumenti di congelamento dell’XRPL si applicano solo ai token emessi, non all’asset nativo. Ciò significa che la fetta più consistente del bottino di Bitget è proprio quella che nessuna fondazione può toccare. Gli unici punti di controllo rimasti sono gli exchange e i bridge che l’attaccante deve attraversare per incassare.
Il filo conduttore che risale a luglio e un possibile collegamento con Lazarus
Chen ha affermato che i modelli comportamentali degli indirizzi IP e le firme on-chain sono «coerenti con le tecniche utilizzate dai gruppi di hacker legati alla Corea del Nord», pur sottolineando che l’identità dell’autore dell’attacco non è stata confermata. L’analista on-chain Specter è andato oltre, pubblicando un grafico di flusso che collega l’ETH versato dal servizio di swap Bridgers per l’XRP rubato a portafogli associati al cluster “Trader Traitor”. Specter collega quei fondi all’attacco AFX di luglio, un furto di circa 24 milioni di dollari.
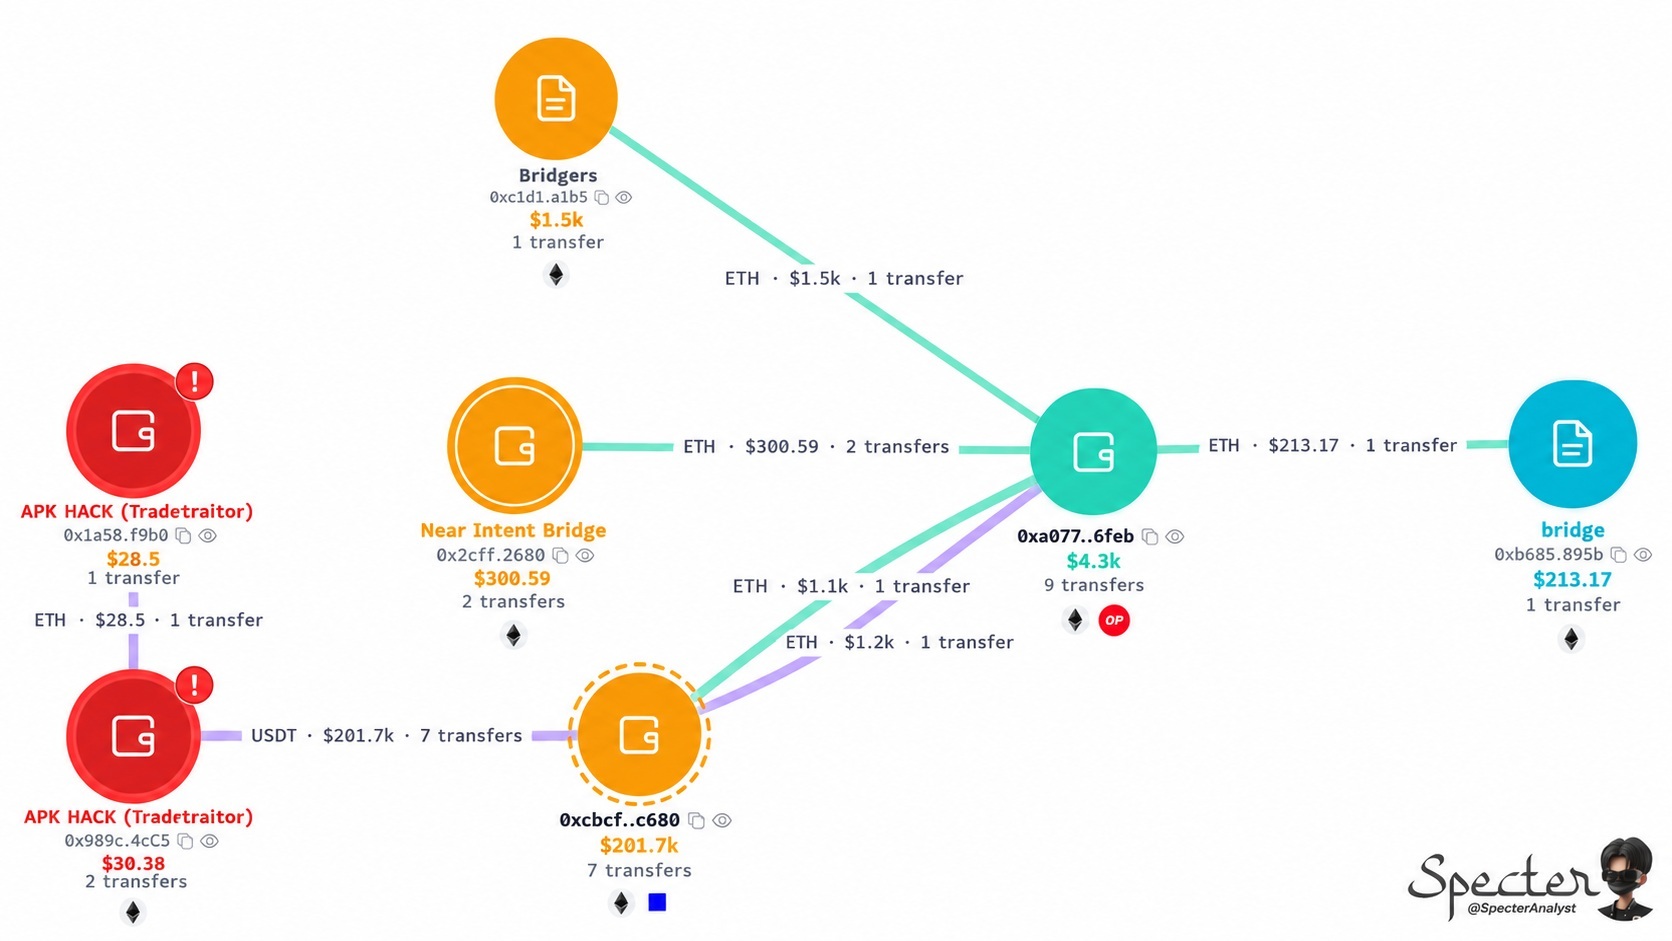
Il collegamento è ancora debole, poiché il grafico passa attraverso un unico portafoglio Ethereum contenente circa 4.300 dollari, e piccole sovrapposizioni come questa possono semplicemente riflettere l’utilizzo di servizi di riciclaggio condivisi. Tuttavia, lo schema quadra e la società di sicurezza Blockaid ha attribuito circa 609 milioni di dollari di perdite del primo semestre del 2026 al cluster “Trader Traitor”, legato al Gruppo Lazarus.
Un'eccedenza di 157 milioni di dollari
Finora, il prelievo è stato sporadico e l’analista on-chain Yfarmx ha individuato 33.500 XRP che transitavano su Bridgers il 25 settembre, definendolo «una prova generale prima di un prelievo più consistente». Il registro mostra ora che circa 400.105 XRP sono scomparsi da uno dei cinque portafogli, mentre gli altri quattro non hanno mosso nemmeno una moneta. L’XRP viene scambiato oggi a 1,53 dollari, in rialzo dell’1,4% rispetto a ieri, quindi il mercato ha per ora ignorato lo sviluppo. La situazione potrebbe cambiare rapidamente se decine di milioni di XRP iniziassero a riversarsi sugli swap desk. Il clima era già precario e Bitcoin.com News ha recentemente riportato che il trader medio di XRP a lungo termine registra ancora un calo dell’11,75% nonostante il recente rimbalzo dell’XRP.
Bitget afferma che il proprio Fondo di protezione degli utenti coprirà la perdita dopo una valutazione. Tale fondo detiene attualmente 5.500 BTC.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.