Bitget ha dichiarato a Bitcoin.com News di aver iniziato a ripristinare i prelievi dopo che alcuni hacker hanno sfruttato una vulnerabilità di sicurezza di una terza parte per sottrarre circa 388 milioni di dollari dall’exchange di criptovalute. L'exchange ha precisato che le sue chiavi private e i cold wallet non sono mai stati compromessi, mentre i saldi dei clienti rimangono intatti. Entro lunedì mattina, Bitget aveva elaborato 9.585 prelievi di bitcoin per un totale di 4.098 BTC, mentre la ripresa di ulteriori prelievi di criptovalute è prevista nel corso della settimana.
Bitget riprende i prelievi di Bitcoin mentre si allarga l'indagine sull'attacco hacker da 388 milioni di dollari
SCRITTO DA

CONDIVIDI
Punti chiave
- La dichiarazione di Bitget condivisa con Bitcoin.com News spiega che l’exchange ha ricondotto la violazione da 388 milioni di dollari al furto di credenziali ottenuto tramite una falla di sicurezza di terze parti.
- Bitget ha elaborato 9.585 prelievi di BTC per un totale di 4.098 BTC entro le 9:00 UTC del 28 settembre.
- Bitget prevede di ripristinare i prelievi di ETH il 29 settembre e di pubblicare il proprio rapporto sulla sicurezza questa settimana.
La violazione da 388 milioni di dollari subita da Bitget è stata ricondotta a una falla di sicurezza di terze parti
Gli otto anni senza incidenti di sicurezza di questa portata si sono bruscamente interrotti per Bitget il 24 settembre, quando gli hacker hanno sfruttato una vulnerabilità in un prodotto di sicurezza di terze parti e sono fuggiti con circa 388 milioni di dollari.
Quattro giorni dopo, secondo una dichiarazione condivisa con Bitcoin.com News, l’exchange sta riaprendo i prelievi, a partire dai bitcoin. Bitget afferma che il suo Fondo di protezione degli utenti, pari a oltre 464 milioni di dollari, rimane disponibile per tutelare i clienti, mentre gli investigatori on-chain continuano a rintracciare gli asset rubati. L’ultima rivelazione mette in luce anche un particolare colpo di scena: gli hacker non hanno avuto bisogno di rubare le chiavi private per portare a termine il furto.
Nel comunicato del 28 settembre, attribuito all’amministratore delegato Gracy Chen, l’exchange ha riconosciuto la gravità dell’incidente, spiegando che il proprio precedente record in materia di sicurezza non costituisce una giustificazione per quanto accaduto.
«L’incidente del 24 settembre rappresenta la prima volta in otto anni che un attacco di questa natura ha compromesso l’infrastruttura di Bitget Exchange», ha dichiarato la società. «Tale record non sminuisce la gravità dell’incidente. Stabilisce piuttosto lo standard rispetto al quale ora dovrebbe essere misurata la risposta di Bitget».
Le credenziali rubate hanno permesso agli aggressori di aggirare le misure di sicurezza del portafoglio
Dalle indagini iniziali di Bitget è emerso che gli autori dell’attacco hanno ottenuto credenziali interne di alto livello sfruttando una vulnerabilità presente in un prodotto di sicurezza di terze parti. Tali credenziali hanno permesso loro di inviare comandi di prelievo fraudolenti al sistema di portafogli dell’exchange, aggirando i controlli di rischio esistenti. Bitget ha spiegato:
"L'indagine ha rilevato che l'autore dell'attacco ha sfruttato una vulnerabilità in un prodotto di sicurezza di terze parti per ottenere credenziali interne di alto livello."
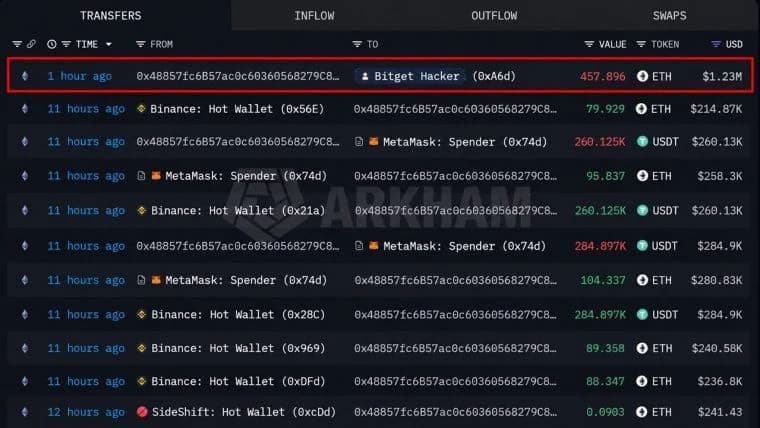
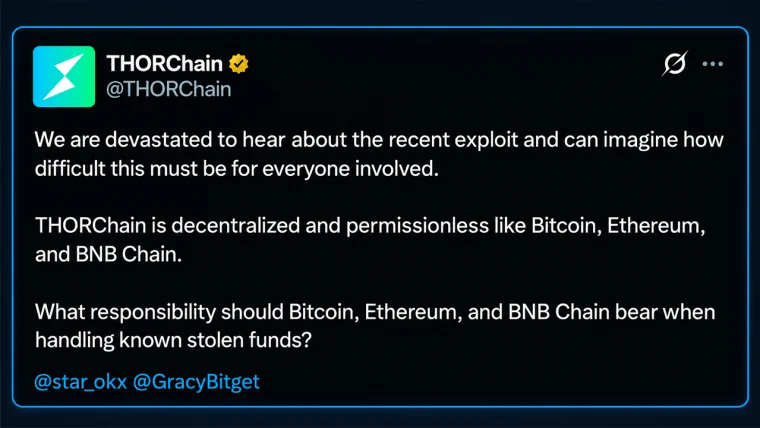
L’azienda ha aggiunto che tali credenziali hanno consentito trasferimenti non autorizzati, sottolineando al contempo che «le chiavi private non sono state compromesse e i cold wallet non sono stati interessati». L’infrastruttura compromessa ha facilitato trasferimenti non autorizzati su diverse reti blockchain, tra cui Ethereum, XRP Ledger e Tron. Inoltre, sono state sfruttate piattaforme come Thorchain e altri protocolli quali Uniswap, 1inch Fusion e Stargate.
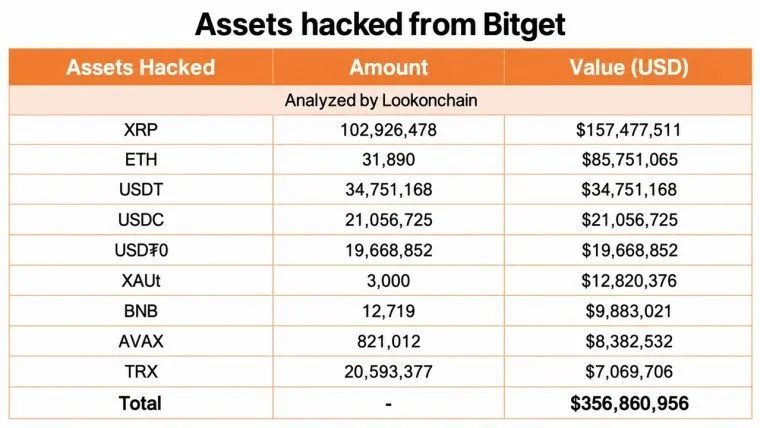
Bitget aveva inizialmente stimato il danno a 351,6 milioni di dollari, prima che una successiva verifica portasse la cifra a circa 388 milioni di dollari. Anziché violare i meccanismi crittografici a protezione dei beni dei clienti, gli autori dell’attacco hanno sfruttato un accesso autorizzato all’infrastruttura responsabile dell’autorizzazione dei prelievi. «Bitget ha identificato la via di attacco, ha risolto la vulnerabilità e ha rafforzato i controlli su tutta la propria infrastruttura di prelievo», ha spiegato lunedì la società. L’exchange sta ora riesaminando le proprie dipendenze di sicurezza da terze parti, i controlli di accesso interni, la verifica dei prelievi e il rilevamento di attività anomale. Ribadisce che i saldi dei conti dei clienti non sono stati intaccati.
Riprendono i prelievi di Bitcoin mentre gli investigatori cercano i fondi rubati
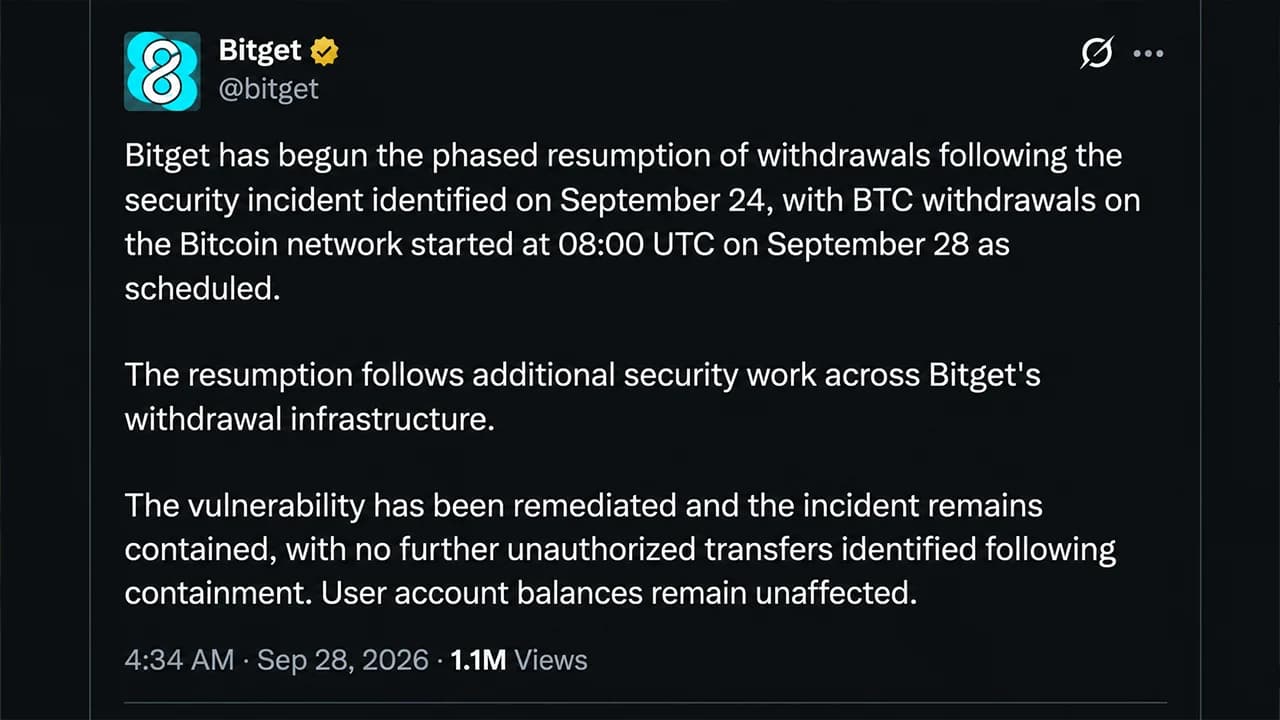
Bitget ha dichiarato di aver iniziato a ripristinare i prelievi di BTC sulle reti Bitcoin e BSC alle 8:00 UTC del 28 settembre. Alle 9:00, l’exchange ha riferito di aver elaborato 9.585 prelievi di BTC per un totale di circa 4.098 BTC. Per quanto riguarda la stima aggiornata delle perdite, la società ha chiarito che essa «non tiene conto di ulteriori trasferimenti non autorizzati avvenuti dopo il contenimento dell’attacco».
Nel frattempo, gli specialisti forensi Mandiant e Slowmist stanno collaborando alle indagini, esaminando i metodi di attacco, verificando le misure correttive e rintracciando la criptovaluta scomparsa. «Alcune risorse compromesse sono già state congelate grazie al coordinamento con i partner del settore», ha rivelato Bitget lunedì.
L’exchange ha inoltre condiviso gli indirizzi degli autori dell’attacco identificati e le informazioni di tracciamento per aiutare gli investigatori a seguire il flusso di denaro. L’amministratore delegato Gracy Chen aveva precedentemente indicato che la metodologia dell’attacco sembrava altamente coerente con quella dei gruppi legati alla Corea del Nord, sebbene le indagini siano ancora in corso. L’azienda ha dichiarato:
"Bitget prevede di completare un rapporto ufficiale sulla sicurezza questa settimana e condividerà ulteriori risultati man mano che saranno verificati."
Il fondo di protezione da 464 milioni di dollari di Bitget affronta la sua prova più grande
La dichiarazione dell’exchange riporta un coefficiente di riserva complessivo del 127%, oltre a un Fondo di protezione degli utenti che supera i 464 milioni di dollari. La sua ultima comunicazione afferma che i saldi dei clienti rimangono inalterati, nonostante l’incidente rappresenti la prima violazione della sicurezza di questa natura in otto anni.
"La risposta di Bitget a questo incidente andrà quindi oltre la semplice risoluzione della vulnerabilità stessa", ha spiegato l’azienda nel comunicato. La ripresa dei prelievi di ETH è prevista per il 29 settembre, seguita da quella di USDT il 30 settembre e da quella degli altri token supportati, delle valute legali e dei servizi peer-to-peer il 2 ottobre.
«L’attenzione ora è rivolta all’applicazione degli insegnamenti tratti da questo incidente su tutta la piattaforma e al rafforzamento delle misure di sicurezza necessarie, dato che l’infrastruttura e l’offerta di prodotti di Bitget continuano ad espandersi», conclude la dichiarazione condivisa con la nostra redazione.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.