A seguito dell’attacco hacker a Bitget, che ha portato alla sottrazione di 387,5 milioni di dollari dall’exchange centralizzato (CEX), l’amministratore delegato Gracy Chen è intervenuta sui social media per richiedere formalmente a Thorchain di negare il servizio agli indirizzi collegati all’autore dell’attacco. Thorchain ha successivamente respinto la richiesta, paragonandola al chiedere ai miner di Bitcoin di cessare l’attività di mining nel tentativo di contrastare gli hacker, cosa che non accadrà mai. Ciononostante, diversi altri opinion leader (KOL) sono intervenuti nella discussione, insistendo affinché Thorchain adotti proprio quella misura.
Thorchain sotto pressione: l’attacco hacker a Bitget riaccende le polemiche su Bybit
SCRITTO DA

CONDIVIDI
Punti chiave
- L’amministratore delegato di Bitget, Gracy Chen, vuole che Thorchain blocchi gli hacker che il 24 settembre hanno sottratto 387,5 milioni di dollari dalla sua piattaforma di scambio.
- Il fondatore di OKX, Star Xu, sostiene che Thorchain non sia realmente decentralizzata, mentre Joel Valenzuela di Dashpay è fermamente in disaccordo.
- Thorchain è nuovamente sotto esame dopo aver precedentemente facilitato il trasferimento di 1,2 miliardi di dollari in fondi rubati in seguito all’attacco hacker subito da Bybit nel 2025.
Thorchain reagisce mentre le figure di spicco del mondo delle criptovalute si scontrano sulla richiesta di Chen
All’inizio di questa settimana, il 24 settembre, alcuni hacker hanno attaccato l’exchange centralizzato (CEX) Bitget, riuscendo a sottrarre 387,5 milioni di dollari dalle casse dell’exchange. Bitcoin.com News ha riportato sabato che l’autore dell’attacco sta sfruttando diversi canali per trasferire i fondi rubati e che Thorchain, il servizio di exchange decentralizzato (DEX), è uno di questi canali. Chen ha pubblicato un post su X taggando l’account ufficiale di Thorchain e ha chiesto alla piattaforma di bloccare i wallet degli autori dell’attacco.
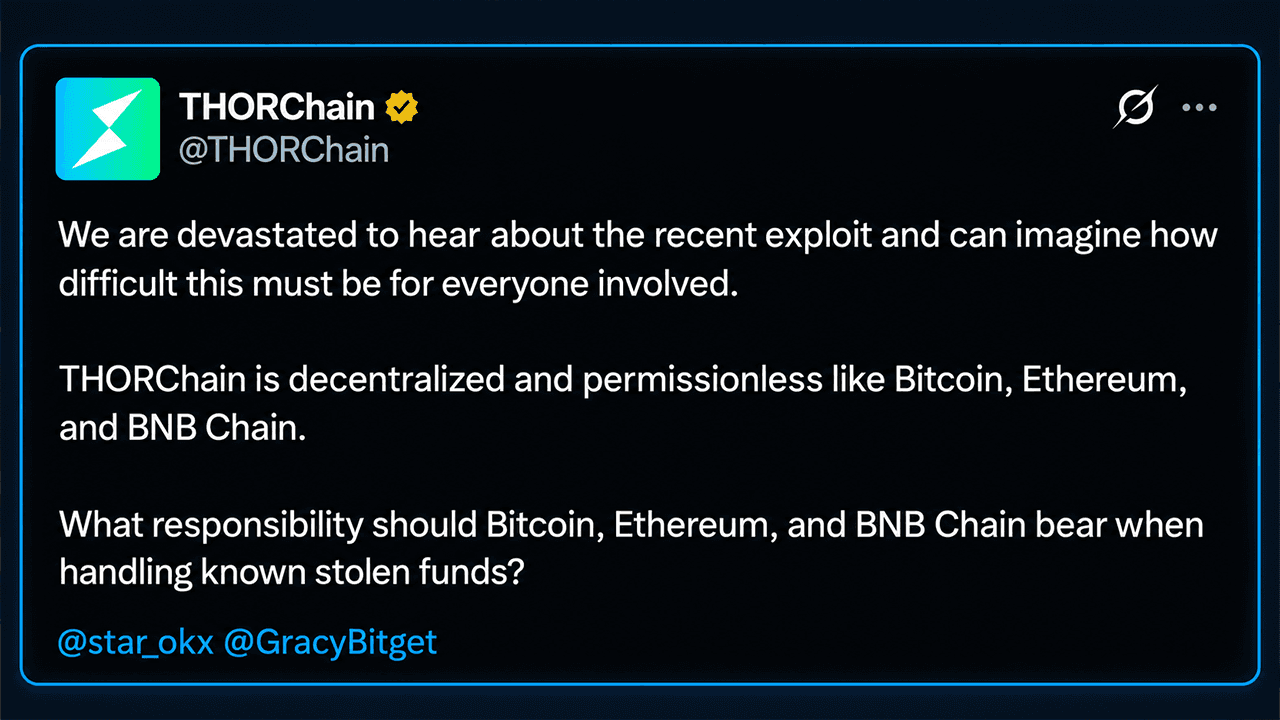
Thorchain ha risposto esprimendo solidarietà per l’attacco a Bitget, ma ha ribadito che il proprio protocollo è «decentralizzato e senza autorizzazione, come Bitcoin, Ethereum e BNB Chain». L’account su X ha quindi posto una domanda mirata riguardo alla responsabilità di Bitcoin, Ethereum e BNB Chain in merito alla questione. Nel frattempo, un coro sempre più ampio di KOL del settore delle criptovalute è entrato nel dibattito, con alcuni che si schierano contro Thorchain mentre altri si oppongono con veemenza alla richiesta formale di Chen.
Joel Valenzuela, responsabile dello sviluppo commerciale e del marketing di Dashpay, non è rimasto impressionato dalla richiesta di Chen. «Vergognati, Gracy Chen», ha detto Valenzuela su X, rispondendo al suo post. «Capisco che sia un momento molto stressante e sfortunato, ma questa è una richiesta incredibilmente ingiusta. NESSUNO chiede a Bitcoin o Ethereum di annullare le transazioni, eppure entrambi in passato hanno effettuato un rollback della catena, Ethereum esplicitamente per correggere un exploit».
Il fondatore di OKX mette in discussione le affermazioni di Thorchain sulla decentralizzazione
Altri non erano d’accordo con il punto di vista di Valenzuela. Star Xu, fondatore e CEO di OKX, è intervenuto sui social media sostenendo di non ritenere che il modello TSS + validatori di Thorchain «rappresenti una vera decentralizzazione». Il fondatore di OKX ha aggiunto che «i validatori selezionati controllano collettivamente le risorse sottostanti nei vault TSS. Una volta raggiunta la soglia di firma, quei validatori possono trasferire i fondi». Ha aggiunto:
“Quindi, dal punto di vista della custodia, Thorchain non è paragonabile al consenso del livello base di Bitcoin o Ethereum: di fatto funge da intermediario tra gli utenti e le catene native”.
Il fondatore di OKX ha anche avuto un botta e risposta con Valenzuela di Dashpay. “Non c’è alcuna autorità centrale né alcun meccanismo di censura”, gli ha detto Valenzuela. “Smettila di copiare, perché il tuo modello centralizzato fallimentare non è in grado di proteggere gli utenti”, ha aggiunto il dirigente di Dashpay. «Falso», ha replicato Star. «Thorchain ha dimostrato di fatto di non essere veramente decentralizzata. A maggio, quando i suoi stessi fondi sono stati prosciugati, gli operatori dei nodi hanno messo in pausa l’intera rete nel giro di pochi minuti e l’hanno tenuta offline per 13 ore.» Il fondatore di OKX ha proseguito:
«Una rete che può fermarsi quando sono a rischio i propri fondi, ma si rifiuta di farlo quando sono a rischio i fondi di qualcun altro, non è “come Bitcoin”. Bitcoin non può essere fermato. Thorchain può farlo: semplicemente sceglie quando farlo».
L’attacco hacker da 1,2 miliardi di dollari a Bybit torna sotto i riflettori
Non è la prima volta che Thorchain si trova al centro di polemiche legate a fondi rubati. Nel febbraio 2025, dopo l’attacco hacker a Bybit, la piattaforma DEX è diventata il canale principale utilizzato dal gruppo nordcoreano Lazarus per trasferire una somma stimata in 1,2 miliardi di dollari. Nonostante le pressioni dell’FBI, Thorchain non ha bloccato gli swap relativi all’attacco a Bybit. Dopo l’attacco a Bitget, il fondatore di Bybit, Ben Zhou, ha detto a Chen che Bybit sarebbe stata pronta ad aiutare in ogni modo possibile.
«Bitget ci ha aiutato quando siamo stati vittime dell’attacco hacker», ha detto Zhou. «Stiamo aggiornando lazarusbounty.com per aiutare Bitget a individuare e tracciare i movimenti dei fondi rubati».
A parere di molti osservatori, Thorchain ha ragione nel sostenere che non ci si dovrebbe aspettare che i protocolli veramente decentralizzati censurino le transazioni, proprio come non lo farebbero i miner di Bitcoin. Tuttavia, il salvataggio dei propri caveau avvenuto a maggio indebolisce in qualche modo la difesa del “non possiamo intervenire”, secondo alcuni KOL che ritengono si tratti di una sorta di moralità selettiva.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.