Un furto di criptovalute avvenuto durante la notte ha svuotato 1.404 portafogli Qubic di circa 2,94 trilioni di QU, per un valore di 1,3 milioni di dollari, prima che i validatori bloccassero la rete. Il presunto responsabile non è stata una vulnerabilità della blockchain, bensì i seed dei portafogli prevedibili generati da dispositivi Apple e browser di vecchia generazione. Con la maggior parte dei token rubati bloccati sulla rete sospesa e un’altra parte congelata da MEXC, il destino dei fondi delle vittime è ora nelle mani dei validatori di Qubic.
Qubic perde 1,3 milioni di dollari in attacco al wallet prima della sospensione della rete
SCRITTO DA

CONDIVIDI
Punti chiave
- Qubic ha segnalato che, tra il 17 e il 18 ottobre, 1.404 portafogli sono stati svuotati di circa 2,94 trilioni di QU.
- Qubic ha attribuito il furto ai seed dei wallet prevedibili generati dal software Apple di vecchia generazione.
- Secondo quanto riferito, MEXC ha congelato i token rubati che ha ricevuto, mentre il quorum di Qubic sta valutando la restituzione.
Un exploit su Qubic svuota 1.404 portafogli mentre la rete blocca un furto da 1,3 milioni di dollari
Un ladro di criptovalute è riuscito a svuotare 1.404 portafogli Qubic in meno di due ore, rubando circa 2,94 trilioni di QU per un valore di 1,3 milioni di dollari senza hackerare la blockchain stessa. L’autore dell’attacco sembra invece aver sfruttato qualcosa di molto più semplice: seed di recupero dei portafogli prevedibili generati da software obsoleti. Quando i validatori di Qubic sono intervenuti nella mattinata di domenica 18 ottobre, la maggior parte dei fondi rubati era ancora sulla rete, mentre un exchange ne aveva congelato un’altra parte, lasciando di fatto intrappolata sul posto una straordinaria rapina digitale.
I seed prevedibili dei portafogli hanno aperto la porta
Qubic ha riferito che i trasferimenti non autorizzati sono avvenuti tra le 23:42 UTC di sabato e le 01:26 UTC di domenica. I validatori della rete, denominati “Computors”, hanno successivamente bloccato le transazioni al tick 85.371.949. La vulnerabilità riguardava una casualità insufficiente nella generazione dei seed dei wallet da 55 caratteri. Anziché cercare di indovinare un numero astronomico di possibili combinazioni, l’autore dell’attacco avrebbe apparentemente ricostruito una serie più ristretta di seed prevedibili e identificato i wallet contenenti fondi.
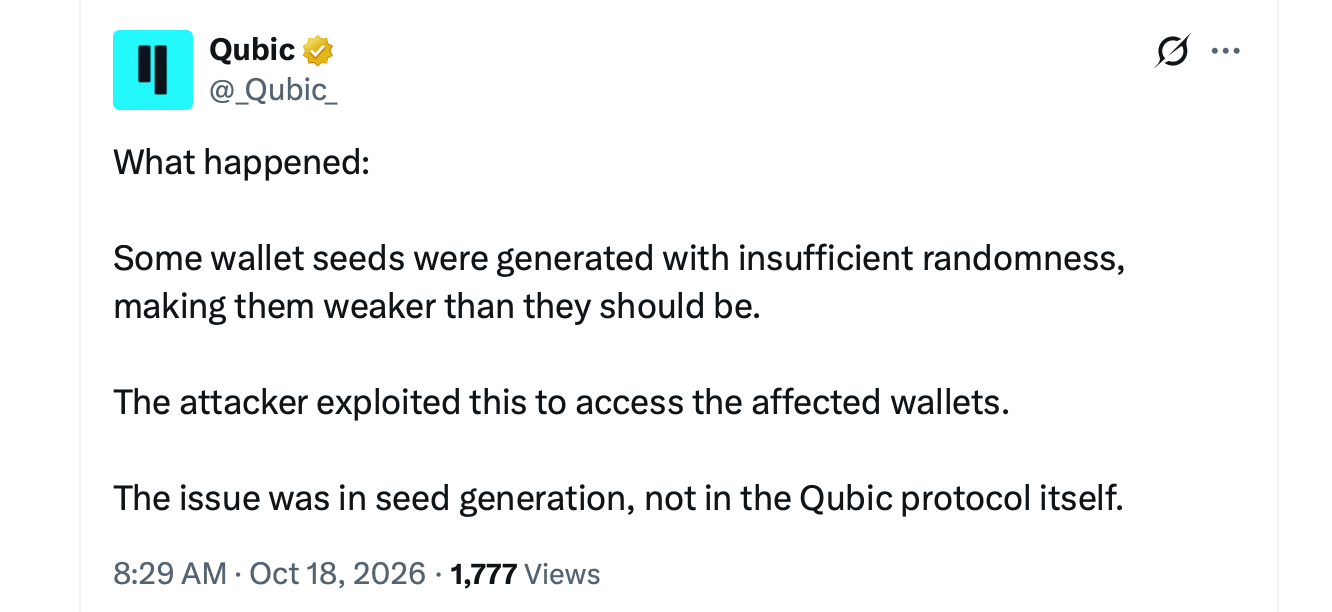
I portafogli interessati includevano seed generati su iPhone e iPad tramite browser, su Mac con Safari e su versioni precedenti dell’applicazione iOS di Qubic. Gli sviluppatori hanno affermato che il problema è stato risolto nella versione 4.26.4. Hanno inoltre messo al sicuro ulteriori fondi vulnerabili prima che l’autore dell’attacco potesse raggiungerli. La valuta nativa di Qubic ha registrato un calo superiore al 10% alle 10:00 ora della costa orientale di domenica mattina.
La maggior parte dei token rubati rimane congelata
Le conseguenze dell’attacco hanno creato una complicazione inaspettata per il ladro. Circa l’87,1% dei QU rubati è rimasto su Qubic, bloccato dalla sospensione della rete. Il restante 12,9% avrebbe raggiunto l’exchange di criptovalute MEXC, che ha congelato il conto di destinazione. Secondo quanto riferito, gli stake di QEARN non sono stati interessati. Bitget ha successivamente sospeso i depositi e i prelievi di QUBIC per motivi di manutenzione. L’eventuale rimborso alle vittime dipende ora dalle decisioni del quorum Computor di Qubic.
Una rete con una storia controversa
Qubic è stata fondata da Sergey Ivancheglo, noto anche come “Come-from-Beyond”, uno dei primi sviluppatori blockchain legato a NXT e IOTA. Il progetto ha suscitato polemiche nel 2025 dopo aver rivendicato il controllo maggioritario dell’hashrate di mining di Monero, seguito da riorganizzazioni della blockchain che hanno allarmato la comunità della privacy coin.
Questa volta, Qubic non stava mettendo in discussione la sicurezza di un’altra rete. Si trovava ad affrontare una vulnerabilità nel proprio software di portafoglio, con miliardi di token bloccati e le vittime in attesa di una decisione sul risarcimento.

Kraken ha annunciato in un aggiornamento di sicurezza che lo scambio centralizzato di criptovaluta sta temporaneamente sospendendo i depositi di monero (XMR).
Leggi ora: Kraken Congela i Depositi di Monero Dopo che Qubic Vanta il Dominio della Rete

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.