Szombaton a Lightning Network fizetési platform, a Blink Wallet – amely mind letéti, mind nem letéti szolgáltatásokat nyújt – közölte, hogy egy támadó behatolt egy korlátozott számú letéti fiókba, és elvitte az ott tárolt pénzeszközöket.
A Blink Wallet-et támadás érte, „néhány tucat” letéti számlát kiürítettek
ÍRTA

MEGOSZTÁS
Főbb tanulságok
- A Blink Wallet szerint „néhány tucat” letéti számlát érintett a támadás, de a pénzeszközök túlnyomó többsége biztonságban maradt.
- A Blink szeptember 19-én felfüggesztette szolgáltatásait, ami újabb gondot jelent a Lightning Network-alkalmazások számára amúgy is nehéz időszakban.
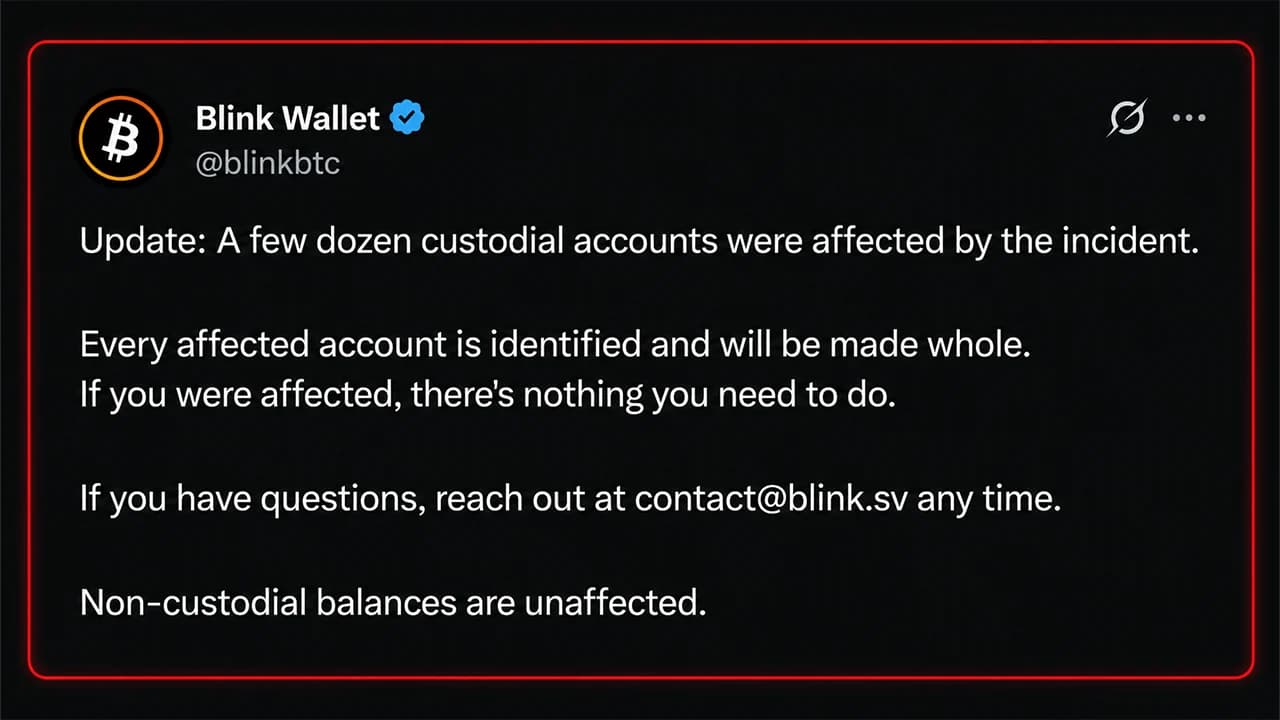
- A Blink szerint az érintett felhasználók 100%-a teljes kártérítést kap majd, amint a javítás bevezetésre kerül, és a válaszok még folyamatban vannak.
A Blink Wallet szerint minden érintett letéti számla teljes kártalanításban részesül
A Lightning Network-alkalmazások és -platformok manapság nem kapnak egy perc nyugtat, és ezen a hétvégén a Blink Wallet bejelentette a nyilvánosságnak, hogy biztonsági incidens miatt felfüggeszti működését. „Felfüggesztettük a Blink szolgáltatásait, amíg kivizsgáljuk a biztonsági incidenst” – közölte szombat reggel a Blink Wallet hivatalos X-fiókja. „Egy támadó hozzáfért egy korlátozott számú letéti számlához, és pénzt vett ki” – tette hozzá a csapat.
A Blink kiemelte, hogy „a pénzeszközök túlnyomó többsége biztonságban van”, és a cég nem letéti felhasználóit az eset nem érintette. Egy későbbi frissítésben a Blink közölte, hogy „több tucat letéti számla érintett az incidensben”. Pénzösszegről nem esett szó, de a Blink ígéretet tett arra, hogy „minden érintett számlát azonosítanak, és a károkat teljes mértékben megtérítik”.
A hír akkor érkezett, amikor hibák, biztonsági résök és adatlopások hulláma sújtja a digitális pénznemekkel foglalkozó vállalkozásokat és a Lightning Network-specifikus alkalmazásokat. Például a Btcpay Serverben egy kritikus hiba volt, amely állítólag lehetővé tette egy távoli támadó számára az LND macaroon fájlok olvasását; a Lightning Development Kit (LDK) pedig közölte, hogy két hibát talált, és felszólította a felhasználókat a frissítésre.
A nem letéti swap-szolgáltatás, a Boltz is problémákkal küzdött, amelyeket 2026. augusztus 3-án hozott nyilvánosságra. A platform csapata kifejtette, hogy „a támadók most már gyorsabban lépnek, mint amennyire egy ilyen méretű csapatunk képes a hibákat felderíteni és kijavítani.” A Boltz leállása problémákat okozott olyan szolgáltatóknak, mint az Aqua, a Bull Bitcoin és a Zeus. A Boltz-szal kapcsolatos problémákat követően az Aqua elindította az Indrát, saját Liquid–Lightning csereplatformját.
A támadási útvonal továbbra is ismeretlen, miközben a Blink a szolgáltatás helyreállításán dolgozik
A Blink legfrissebb frissítése szombaton délután 12:06-kor (ET) jelent meg, és azóta nem volt újabb frissítés vagy utólagos elemzés. A támadási útvonalat sem tették közzé, így a felhasználók nem tudják pontosan, hogyan történt az incidens. Amíg nem jelenik meg az utólagos elemzés, bárki, aki konkrét biztonsági rést állít, csak találgat. Sokan közvetlen kérdéseket tettek fel a problémával kapcsolatban a Blink X-fiókjának. Egy felhasználó azt kérdezte, honnan tudhatják az emberek, hogy érintettek-e, egy másik pedig azt írta, hogy sürgősen szüksége van a pénzre a temetési előkészületekhez.
„Kérem, körülbelül mennyi időbe telik, amíg a rendszer újra normálisan működik? Sürgősen el kell intéznem néhány temetési költséget” – írta a felhasználó a Blink bejegyzéséhez fűzött hozzászólásában. Az X-fiók így válaszolt neki:
„A szolgáltatás mielőbbi helyreállításán dolgozunk. Jelenleg egy javítócsomagot telepítünk. Hamarosan frissítést közlünk.”

Ezt a cikket mesterséges intelligencia segítségével fordították le angolról. Az eredeti angol nyelvű változat a hiteles forrás; az automatikus fordítások pontatlanságokat tartalmazhatnak, különösen a jogi és szabályozási terminológiában.