Hétfőn a nem letéti kereskedői fizetési szolgáltató, a Swiss Bitcoin Pay bejelentette, hogy felfedezte: egy rosszindulatú felhasználó bejutott a cég belső rendszereibe. A vállalat közlése szerint a csapat úgy véli, hogy a felhasználó hozzáfért olyan adatokhoz, mint az ügyfelek e-mail-címei, bitcoin-címei és IBAN-számai.
A svájci Bitcoin Pay egy rejtélyes behatoló miatt épp most szüneteltette működését
ÍRTA

MEGOSZTÁS
Főbb megállapítások
- A Swiss Bitcoin Pay szeptember 14-én közölte, hogy olyan adatok, mint az e-mail címek, a bitcoin-címek és az IBAN-számok rossz kezekbe kerülhettek.
- A vállalat csatlakozik azokhoz a legalább 5 kriptovaluta-céghez, amelyeket 2026-ban adatbiztonsági incidensek érintettek, így további muníciót adva a csalóknak.
- A Swiss Bitcoin Pay szerint a pénzeszközök biztonságban vannak, de a szerverek továbbra is offline állapotban maradnak, amíg a szeptember 14-i adatvédelmi incidens ügyét tisztázzák.
Rosszindulatú felhasználó fér hozzá a Swiss Bitcoin Pay rendszereihez
2026-ban nem volt hiány adatbiztonsági incidensekből, és szeptember 14-én a Swiss Bitcoin Pay közölte, hogy rendszereibe valószínűleg egy „rosszindulatú felhasználó” férhetett hozzá. A 2022 végén alapított vállalat lényegében egy nem letéti BTC-fizetési feldolgozó, amelyet a kereskedők a bitcoin elfogadására használhatnak.
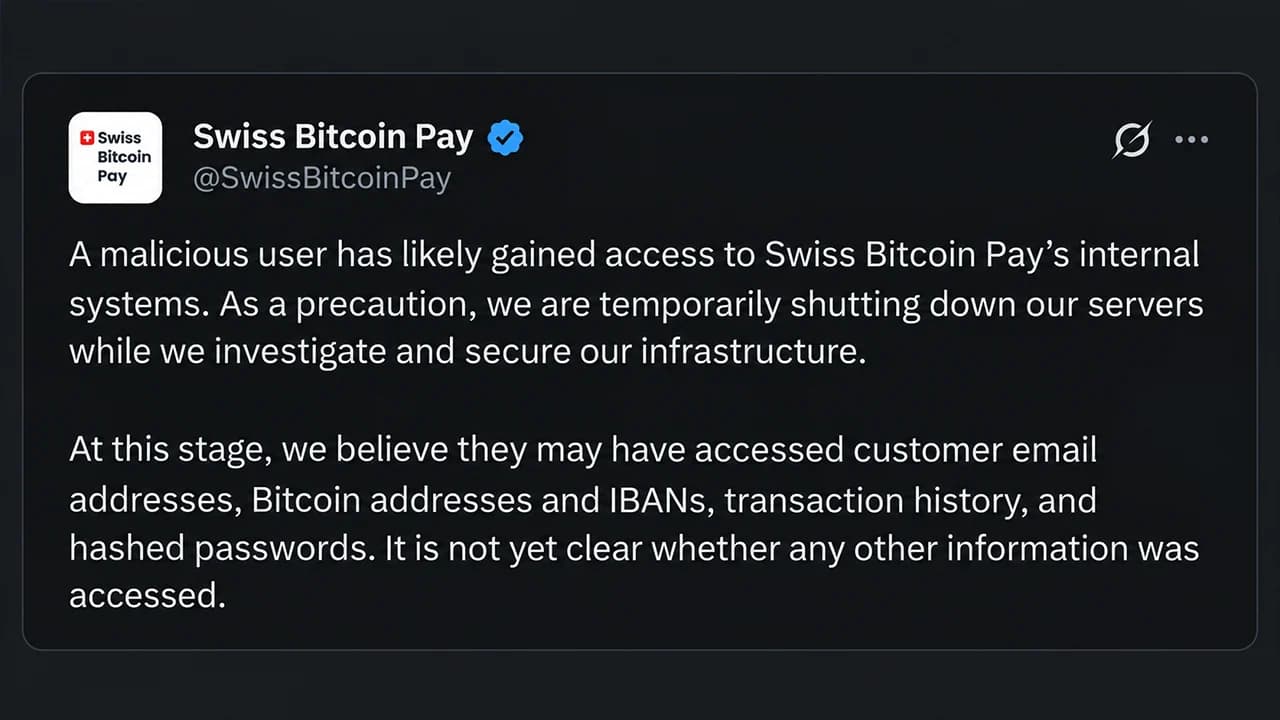
A cég honlapja szerint az alkalmazást 21 országban több mint 1000 kereskedő használja. Hétfőn a hivatalos X-fiók közzétette az adatvédelmi incidenssel kapcsolatos információkat. „Valószínűleg egy rosszindulatú felhasználó jutott hozzá a Swiss Bitcoin Pay belső rendszereihez. Óvintézkedésként ideiglenesen leállítjuk a szervereinket, amíg kivizsgáljuk az ügyet és biztonságossá tesszük az infrastruktúránkat” – írta a Swiss Bitcoin Pay.
A csapat ezt követően kifejtette, hogy véleményük szerint a felhasználó „hozzáférhetett az ügyfelek e-mail címeihez, bitcoin-címéhez és IBAN-számához, a tranzakciós előzményekhez, valamint a hash-elt jelszavakhoz”.
A kriptopiacot adatbiztonsági incidensek hulláma sújtja
A hír akkor érkezett, amikor 2026-ban adatbiztonsági incidensek hulláma söpört végig a kriptopiacot, és a héten bekövetkezett a Revolut-incidens is. A jelentések szerint a Revolut válaszolt egy kormányzati ügynökség e-mail-domainjére, amelyet egy rosszindulatú szereplő üzemeltetett.
A Revolut állítólag lakcímadatokat, e-maileket, telefonszámokat, útlevél- vagy jogosítványmásolatokat, azonosító szelfiket és IBAN-számokat tett közzé. Emellett adatvédelmi incidensek érték a Trezort, a Pocket Bitcoint, a Bits of Goldot és a Safepalt is. A Swiss Bitcoin Pay közölte, hogy a felhasználók pénzeszközei „biztonságban vannak”, és hogy „a felhasználóknak járó összegeket teljes mértékben visszafizetik”. A csapat hozzátette, hogy még nem tudják, mikor nyitnak újra, de dolgoznak az ügyön.
Az adatvédelmi incidensek által érintett vállalatok ügyfeleinek és felhasználóinak azt kell feltételezniük, hogy személyes adataik, e-mail címeik, telefonszámaik és lakcímük valószínűleg ismertté váltak. A jövőben az érintett ügyfelek számára a legjobb, amit tehetnek, az, hogy figyelnek és éberek maradnak az adathalász kísérletekkel, a hamis ügyfélszolgálati megkeresésekkel, a hamis levelekkel és az azonosítatlan hívókkal szemben.



Ezt a cikket mesterséges intelligencia segítségével fordították le angolról. Az eredeti angol nyelvű változat a hiteles forrás; az automatikus fordítások pontatlanságokat tartalmazhatnak, különösen a jogi és szabályozási terminológiában.